NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg, en elke zorgaanbieder moet er aantoonbaar aan voldoen. Een certificaat is niet verplicht, een regelmatige onafhankelijke beoordeling wel: daar vraagt de Inspectie Gezondheidszorg en Jeugd (IGJ) naar. Zet u AI in met cliëntgegevens, dan valt die toepassing onder hetzelfde stelsel van risicoanalyse, toegangsbeheer, logging en afspraken met leveranciers.
In het kort
- NEN 7510 is verplicht via de Wabvpz en het Besluit elektronische gegevensverwerking door zorgaanbieders (Begz). Sinds 1 juni 2026 gelden daarvoor NEN 7510-1:2024 en NEN 7510-2:2024+A1:2026.
- Certificeren hoeft niet. U moet wel laten zien dat uw managementsysteem werkt, met minstens eens per drie jaar een onafhankelijke beoordeling.
- Van 87 grotere ggz-organisaties konden er bij een IGJ-onderzoek maar 6 aantonen dat ze volgens de norm werken (mei 2026).
- Valt u onder de Cyberbeveiligingswet (sinds 15 augustus 2026), dan vult u de zorgplicht in met NEN 7510, met ISO 27001 en 27002, of met een gelijkwaardig niveau. Voor uw zorginformatiesystemen blijft NEN 7510 via de Wabvpz verplicht. Ook onder de Cbw is de IGJ de toezichthouder.
- AI verandert de norm niet, wel uw huiswerk: een DPIA, een verwerkersovereenkomst, herleidbare inzage, zo min mogelijk gegevens naar het taalmodel en een medewerker die controleert.
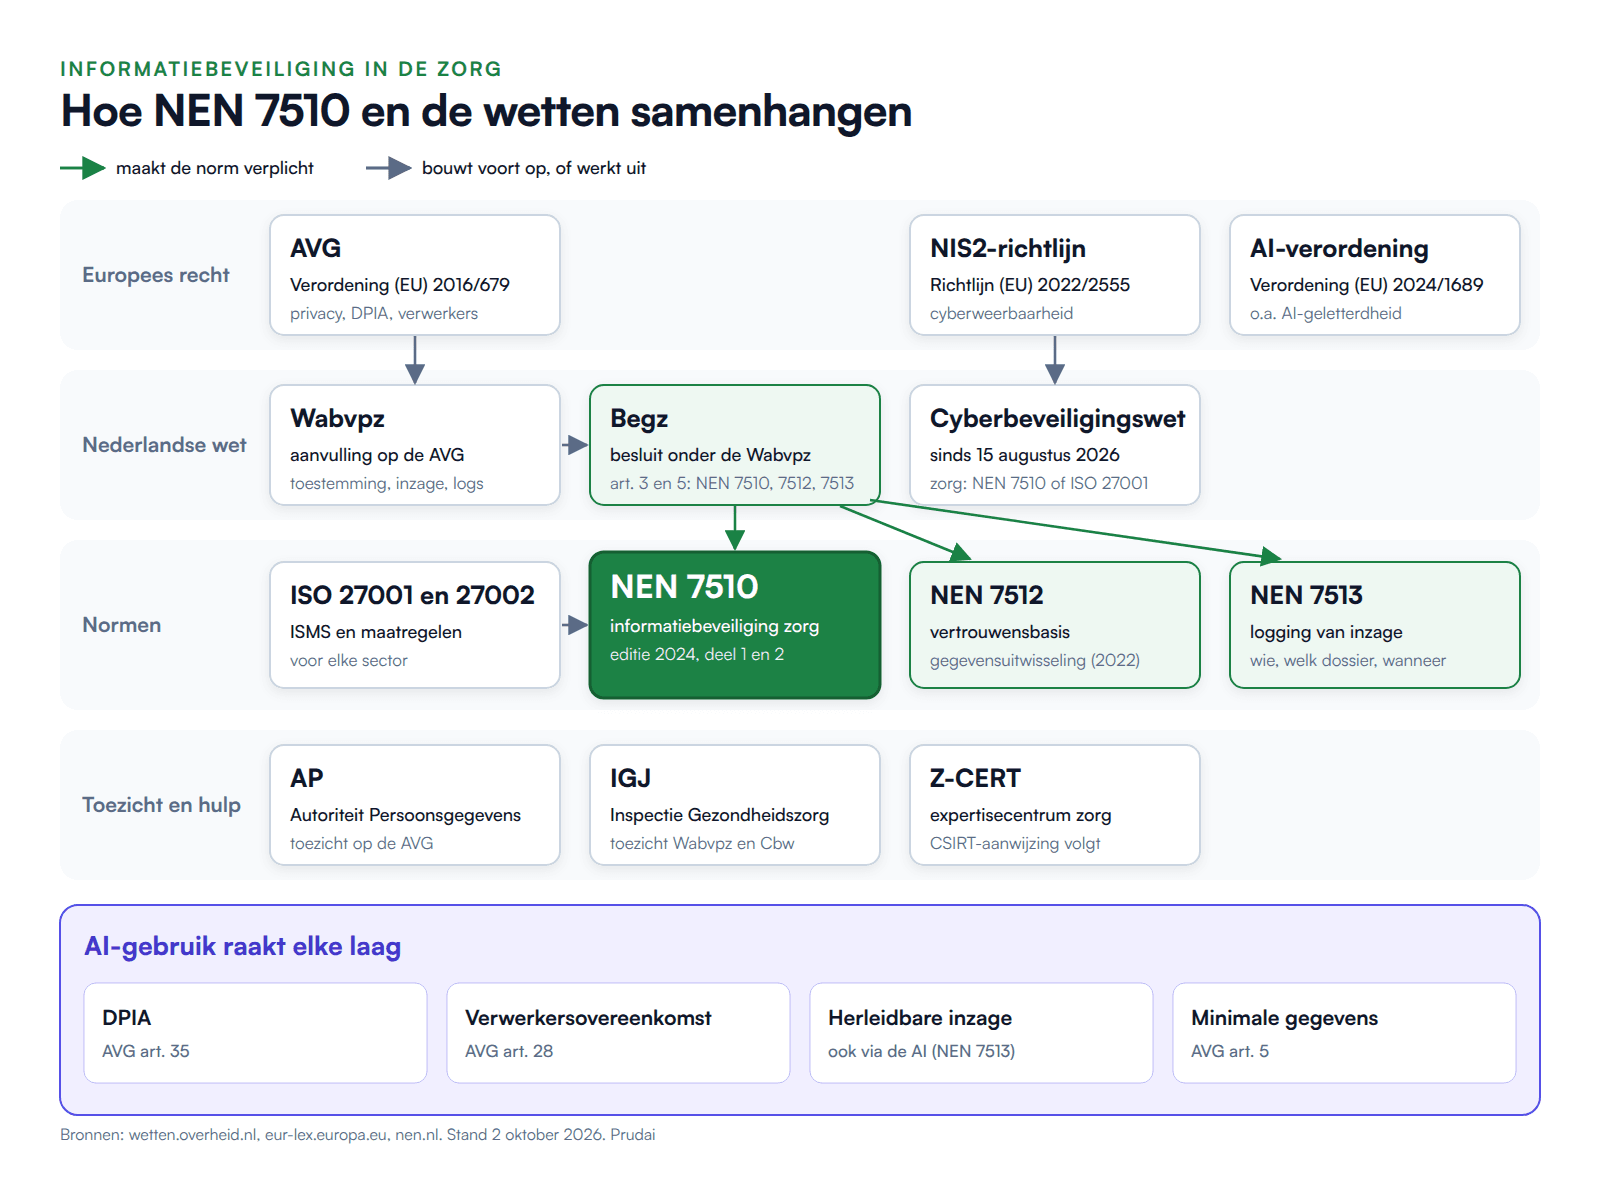
Schema: hoe NEN 7510, NEN 7512, NEN 7513, ISO 27001, de Wabvpz, het Begz en de Cyberbeveiligingswet samenhangen, met AP en IGJ als toezichthouders, Z-CERT als expertisecentrum voor cyberincidenten in de zorg en vier AI-aandachtspunten
Wat is NEN 7510?
NEN 7510 beschrijft hoe een zorgorganisatie haar informatiebeveiliging inricht en blijft verbeteren. De kern is een managementsysteem voor informatiebeveiliging, in het Engels een information security management system (ISMS). Dat is geen map met beleid, maar een cyclus: u analyseert risico's, kiest maatregelen, controleert of ze werken en stuurt bij.
De norm heeft twee delen. NEN 7510-1 bevat de eisen aan het managementsysteem en is de Nederlandse tegenhanger van ISO/IEC 27001. NEN 7510-2 beschrijft de beheersmaatregelen, zoals toegangsbeheer, back-ups en logging. Dat deel combineert ISO/IEC 27002 met ISO 27799, de internationale richtlijn voor informatiebeveiliging in de zorg.
NEN 7510 geldt voor organisaties, niet voor producten. Volgens NEN kan een app dus niet "NEN 7510-compliant" zijn: de zorgorganisatie zorgt dat haar systemen veilig worden ingezet. Dankzij een overeenkomst tussen VWS en NEN kunt u NEN 7510, 7512 en 7513 kosteloos inzien via NEN Connect.
Welke versie van NEN 7510 geldt nu?
De actuele versie is NEN 7510:2024. NEN publiceerde de twee delen in december 2024, als opvolger van de versies uit 2017. De herziening sluit aan op ISO/IEC 27001:2022 en ISO/IEC 27002:2022.
Op 1 maart 2026 volgde een wijziging van deel 2: NEN 7510-2:2024+A1:2026. Die brengt de norm in lijn met de definitieve versie van ISO 27799 en scherpt enkele zorgspecifieke maatregelen aan. Bijlage E vergelijkt NEN 7510-2 nu met de Cyberbeveiligingswet, waar die eerder naar NIS2 verwees.
Voor de wet telt een nieuwe editie pas als de minister die bekendmaakt. De minister besloot daartoe op 7 mei 2026; het besluit stond op 18 mei 2026 in de Staatscourant. Sinds 1 juni 2026 zijn NEN 7510-1:2024 en NEN 7510-2:2024+A1:2026 de wettelijke norm. Hebt u een certificaat tegen de oude versie? Volgens NEN moet dat uiterlijk 20 februari 2027 zijn omgezet naar NEN 7510:2024.
Is NEN 7510 verplicht voor zorgaanbieders?
Ja. Elke zorgaanbieder die cliëntgegevens elektronisch verwerkt, moet volgens NEN 7510 werken. Dat volgt uit de Wet aanvullende bepalingen verwerking persoonsgegevens in de zorg (Wabvpz). Artikel 15j van die wet maakt regels mogelijk over de beveiliging van zorginformatiesystemen. Die regels staan in het Begz.
Artikel 3 van het Begz verplicht de zorgaanbieder om zijn zorginformatiesysteem te gebruiken "overeenkomstig het bepaalde in NEN 7510 en NEN 7512". Artikel 5 eist dat de logging voldoet aan NEN 7513. Ook de Regeling gebruik burgerservicenummer in de zorg verwijst naar NEN 7510.
De plicht geldt voor groot en klein, volgens de IGJ "ook kleinere zorgaanbieders en eenmanszaken". Alleen voor jeugdhulpaanbieders geldt via de Jeugdwet ISO 27001, een norm die sterk op NEN 7510 lijkt.
Drie misverstanden komen vaak voor:
- "Wij voldoen aan de AVG, dus ook aan NEN 7510." Nee. De AVG vraagt passende maatregelen. NEN 7510 beschrijft die voor de zorg en gaat verder.
- "Onze ICT-leverancier voldoet, dus wij ook." Nee. Volgens de IGJ blijft u zelf verantwoordelijk. U neemt beveiligingseisen op in uw contracten en beoordeelt de dienstverlening van uw leveranciers.
- "Wij moeten een certificaat halen." Ook nee. Wat de IGJ wel vraagt, leest u verderop.
Wat is het verschil tussen NEN 7510 en ISO 27001?
ISO/IEC 27001 is de internationale norm voor een managementsysteem voor informatiebeveiliging, voor elke sector. NEN 7510-1 volgt die opzet en NEN 7510-2 voegt de zorgspecifieke maatregelen uit ISO 27799 toe. Wie aan NEN 7510 voldoet, heeft dus het grootste deel van ISO 27001 ingericht. Andersom geldt dat niet.
Voor leveranciers bepaalt het soort informatie de keuze: NEN 7510 voor gezondheidsinformatie, ISO 27001 voor andere informatie. Wilt u beide certificaten, dan voorkomt het certificatieschema volgens NEN dubbele auditlast.
| ISO/IEC 27001 | NEN 7510 | NEN 7512 | NEN 7513 | |
|---|---|---|---|---|
| Waarover | Managementsysteem, elke sector | Informatiebeveiliging in de zorg | Vertrouwensbasis voor gegevensuitwisseling | Logging van acties op gezondheidsinformatie |
| Actuele editie | 2022 | 2024, deel 2 met A1:2026 | 2022 | 2024 |
| Verplicht in de zorg | Nee, wel voor jeugdhulp | Ja, Begz artikel 3 | Ja, Begz artikel 3 | Ja, Begz artikel 5 |
| Certificeerbaar | Ja | Ja, tegen NEN 7510-1 | Nee | Nee |
| Kernvraag | Beheerst u uw informatierisico's? | Past dat bij gezondheidsgegevens? | Weet u met wie u gegevens uitwisselt? | Ziet u wie welk dossier wanneer inzag? |
Wat regelen NEN 7512 en NEN 7513?
NEN 7512 gaat over de zekerheden die partijen elkaar bieden voordat ze gegevens uitwisselen: tussen zorgverleners, met cliënten, met zorgverzekeraars en met andere betrokkenen. Voor het Begz geldt NEN 7512:2022 sinds 1 maart 2024.
NEN 7513 gaat over logging: het automatisch vastleggen van wat er met gezondheidsinformatie gebeurt. De editie 2024 legt drie soorten gebeurtenissen vast: toegang tot gegevens, zoeken in gegevens en uitwisseling met derden. Die laatste is nieuw. De norm bouwt op de internationale norm ISO 27789:2021 en voegt Nederlandse velden toe, zoals het behandelrelatieprotocol en het toestemmingsprofiel. Zo ziet u achteraf ook op welke grond iemand toegang kreeg.
Twee punten worden vaak vergeten. Ten eerste bewaart u de logging ten minste vijf jaar, vanaf het moment dat de logregel wordt geschreven (Staatscourant 2019, 38007). Ten tweede is loggen alleen niet genoeg. NEN 7513 werkt een maatregel uit NEN 7510-2 uit die zegt dat logbestanden worden "geproduceerd, opgeslagen, beschermd en geanalyseerd". Het doel is dat u de rechtmatigheid van inzage kunt controleren.
Wat eist de Wabvpz van uw organisatie?
De Wabvpz vult de AVG aan voor de zorg. Vier artikelen zijn hier van belang:
- Artikel 15a: toestemming. U stelt gegevens via een elektronisch uitwisselingssysteem alleen beschikbaar als de cliënt daar uitdrukkelijk toestemming voor gaf.
- Artikel 15d: elektronische inzage en afschrift. Vraagt een cliënt erom, dan verstrekt u inzage of een afschrift elektronisch en kosteloos. Dit geldt sinds 1 juli 2020.
- Artikel 15e: wie heeft er gekeken? Op verzoek van de cliënt staat in dat afschrift ook wie informatie heeft ingezien of opgevraagd, en op welke datum. Ook dit geldt sinds 1 juli 2020. Zonder goede logging kunt u dit niet leveren.
- Artikel 15j: de grondslag voor het Begz, en daarmee voor de plicht om NEN 7510, 7512 en 7513 te volgen.
Hoe hard is dit? De IGJ ziet toe op de Wabvpz, maar kan op grond van die wet geen bestraffende maatregelen opleggen. Dat schreef zij zelf in mei 2026, na onderzoek bij een gehackt laboratorium. De Autoriteit Persoonsgegevens (AP) kan dat wel, op grond van de AVG.
Wat toetst de IGJ bij NEN 7510?
De IGJ toetst of uw informatiebeveiliging aantoonbaar werkt, niet of er een certificaat aan de muur hangt. Beleid op papier is niet genoeg: u laat zien dat u controleert of de maatregelen werken, en dat u bijstuurt.
Het centrale bewijsstuk is de onafhankelijke beoordeling: een toets door een deskundige die zelf niet betrokken is bij uw informatiebeveiliging. Dat kan een interne auditor zijn, een externe specialist of iemand van een andere zorgorganisatie. Een certificaat is één manier om dit aan te tonen, maar niet de enige. De IGJ verwacht minstens één beoordeling per drie jaar.
Het rapport van die beoordeling moet volgens de IGJ onder meer laten zien:
- de stand van elk onderdeel van het managementsysteem en van de beheersmaatregelen die van toepassing zijn;
- bewijs van de werking in de praktijk, niet alleen van plannen;
- wie beoordeelde, waarom die persoon onafhankelijk en deskundig is, en met wie is gesproken;
- per normonderdeel welk bewijs is gebruikt;
- een onderscheid tussen kritieke afwijkingen, niet-kritieke afwijkingen en verbeterpunten.
In het Toetsingskader Digitale Zorg (augustus 2026) staat wat de IGJ verder controleert. Het bestuur heeft het beleid vastgesteld, de rollen belegd, een objectieve audit laten doen en maatregelen genomen na afwijkingen. En er is een continuïteitsplan dat is ingevoerd en getest.
De onderzoeken van de IGJ laten zien waarom zij hierop drukt:
| Onderzoek van de IGJ | Uitkomst |
|---|---|
| Ziekenhuizen (2022, vervolg 2023) | In 2022 voldeden 54 van de 77 ziekenhuizen niet. In november 2023 verwachtte de IGJ dat er dat jaar 70 zouden voldoen. |
| Huisartsenspoedzorg (oktober 2025) | 43 van de 49 organisaties voldeden nog niet (volledig) aan de norm. |
| Grotere ggz-organisaties (mei 2026) | 6 van de 87 konden aantonen volgens de norm te werken. 14 reageerden niet; de IGJ gaat ervan uit dat zij niet volgens de norm werken. |
Van de ggz-organisaties die nog niet voldoen, verwacht de IGJ dat ze dit jaar minstens een onafhankelijke beoordeling laten doen. Onderzoeken bij jeugdhulp, laboratoria en de eerstelijnszorg zijn aangekondigd. En na het onderzoek bij het gehackte laboratorium schreef de IGJ: gebruikt u een derde partij, controleer dan actief of haar informatiebeveiliging aantoonbaar voldoet.
Valt uw zorgorganisatie onder de Cyberbeveiligingswet?
Dat hangt af van uw omvang. De Cyberbeveiligingswet (Cbw) voert de Europese NIS2-richtlijn in en geldt sinds 15 augustus 2026. In de zorg gaat het om zorgaanbieders, EU-referentielaboratoria, onderzoek naar geneesmiddelen, farmaceutische bedrijven en fabrikanten van medische hulpmiddelen. Voor zorgaanbieders geldt:
- Grote zorgaanbieders (vanaf 250 fte, of meer dan € 50 miljoen omzet én meer dan € 43 miljoen balanstotaal) zijn een essentiële entiteit. De IGJ kan bij hen altijd een onderzoek starten.
- Middelgrote zorgaanbieders (vanaf 50 fte, of meer dan € 10 miljoen omzet én balanstotaal) zijn een belangrijke entiteit. De IGJ onderzoekt daar alleen als er een aanwijzing is dat iets niet klopt.
Valt u eronder, dan hebt u vijf plichten:
- Registreren bij het Nationaal Cyber Security Centrum (NCSC), via MijnNCSC.
- De zorgplicht invullen. Volgens de Cyberbeveiligingsregeling voor de zorg voldoen uw maatregelen aantoonbaar aan NEN 7510, aan ISO 27001 en 27002, of bieden ze een gelijkwaardig niveau. Let op de reikwijdte: de Wabvpz gaat over zorginformatiesystemen, de Cbw over al uw netwerk- en informatiesystemen, dus ook uw HR-systeem.
- Significante incidenten melden: een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindverslag uiterlijk een maand later. In de zorg is een incident onder meer significant als een kritisch bedrijfsproces langer dan vier uur stilligt.
- Bestuurlijke verantwoordelijkheid. Het bestuur keurt de maatregelen goed. Elk bestuurslid moet binnen twee jaar voldoende kennis hebben en een training met certificaat hebben gevolgd.
- Ontvangers van uw diensten informeren. Kan een significant incident uw dienstverlening raken, dan informeert u de ontvangers van uw diensten onverwijld (Cbw artikel 30).
U meldt via MijnNCSC; het NCSC stuurt meldingen uit de zorg door naar de IGJ en naar Z-CERT, het expertisecentrum voor cybersecurity in de zorg. Het hele verhaal over de wet leest u in onze pillar De Cyberbeveiligingswet (NIS2) in de praktijk. Valt u er niet onder, dan blijft NEN 7510 gewoon verplicht via de Wabvpz.
Wat verandert AI aan NEN 7510?
De norm verandert niet. Voor NEN 7510 is een AI-toepassing een informatiesysteem dat gezondheidsgegevens verwerkt, net als uw elektronisch cliëntdossier (ECD). Gezondheidsgegevens zijn bovendien bijzondere persoonsgegevens (artikel 9 AVG). Vijf onderwerpen vragen extra aandacht.
1. De DPIA. Een gegevensbeschermingseffectbeoordeling (DPIA) is een analyse vooraf van de privacyrisico's (artikel 35 AVG). De AP zette grootschalige verwerking van gezondheidsgegevens op haar lijst van verwerkingen waarvoor een DPIA verplicht is; individuele zorgprofessionals zijn uitgezonderd. Beschrijf wat de AI met cliëntgegevens doet, waar dat gebeurt en hoe u het risico beperkt.
2. De verwerkersovereenkomst. Verwerkt een leverancier cliëntgegevens voor u, dan sluit u een verwerkersovereenkomst (artikel 28 AVG). Leg vast welke subverwerkers het taalmodel draaien, waar, en of gegevens worden bewaard of gebruikt voor training. Neem ook uw beveiligingseisen op: volgens NEN stelt u de eisen en toont de leverancier aan dat de software eraan voldoet.
3. Herleidbare inzage. NEN 7513 vraagt dat u ziet wie welk dossier inzag. Een "gebruiker" kan in die norm ook een proces zijn. Kijkt een AI-assistent onder één systeemaccount namens iedereen mee, dan staat in het log alleen dat account. Dan kunt u de rechtmatigheid niet meer controleren, en artikel 15e Wabvpz niet waarmaken. Vraag uw leverancier dus: wiens naam staat in het log als de AI gegevens ophaalt?
4. Dataminimalisatie. U verwerkt niet meer gegevens dan nodig (artikel 5, lid 1, onder c, AVG). Dus geen volledig dossier naar het taalmodel als de rapportages van vorige week volstaan, en geen burgerservicenummer als de vraag dat niet nodig heeft.
5. Een mens beslist. Laat een medewerker controleren wat de AI voorstelt voordat het in het dossier komt. Dat staat niet letterlijk in NEN 7510, maar het beschermt de juistheid van het dossier, en integriteit is een kernwaarde van de norm.
Daarnaast geldt de AI-verordening (Verordening (EU) 2024/1689). Artikel 4 over AI-geletterdheid geldt sinds 2 februari 2025. Een wijzigingsverordening van 8 juli 2026 (Verordening (EU) 2026/1744) stelde die plicht bij: u neemt maatregelen om de AI-geletterdheid van uw medewerkers te ondersteunen, maar hoeft geen bepaald niveau te garanderen. Dezelfde verordening schoof de regels voor hoog-risico-AI op: voor de toepassingen uit bijlage III naar 2 december 2027, voor AI in producten uit bijlage I, waaronder medische hulpmiddelen, naar 2 augustus 2028.
NEN 7510-checklist: waar staat uw organisatie?
| Onderdeel | Wat u moet kunnen laten zien | Grondslag |
|---|---|---|
| Bestuur | Vastgesteld beleid, belegde rollen, goedgekeurde maatregelen | NEN 7510-1; IGJ-toetsingskader 5.1; Cbw artikel 24 (als die geldt) |
| Risicoanalyse | Per risico een eigenaar en een behandelkeuze, actueel gehouden | NEN 7510-1 |
| Verklaring van toepasselijkheid | Per beheersmaatregel: toegepast of niet, en waarom | NEN 7510-1 en -2 |
| Toegang | Rechten passend bij de behandelrelatie, periodiek herzien | NEN 7510-2 |
| Logging | Toegang, zoeken en uitwisseling gelogd, vijf jaar bewaard, gecontroleerd op onrechtmatige inzage | Begz artikel 5; NEN 7513 |
| Rechten van de cliënt | Elektronische inzage en afschrift, op verzoek met wie er inzag | Wabvpz artikel 15d en 15e |
| Gegevensuitwisseling | Toestemming, vastgestelde identiteit van partijen, veilig transport | Wabvpz artikel 15a; NEN 7512 |
| Leveranciers | Eisen in het contract, verwerkersovereenkomst, beoordeling van hun dienstverlening | NEN 7510-2; AVG artikel 28 |
| Incidenten | Procedure, datalekmelding aan de AP binnen 72 uur, Cbw-meldtermijnen en het informeren van ontvangers | AVG artikel 33; Cbw artikel 25 tot en met 30 |
| Continuïteit | Een continuïteitsplan dat is ingevoerd en getest | IGJ-toetsingskader 5.2 |
| AI-toepassingen | DPIA, verwerkersovereenkomst, herleidbare inzage, minimale gegevens, menselijke controle, training | AVG artikel 5, 28 en 35; NEN 7513; AI-verordening artikel 4 |
| Onafhankelijke beoordeling | Minstens eens per drie jaar, met een rapport volgens de IGJ-eisen | NEN 7510; IGJ |
Zo werkt het bij Prudai
ZIA is onze zorggerichte AI-assistent voor zorgorganisaties, IRMA ons platform voor risicomanagement en informatiebeveiliging. Zo werken ze, met de grenzen erbij.
ZIA en Nedap ONS: lezen, en één ding terugschrijven. De koppeling van ZIA met Nedap ONS leest het cliëntbeeld uit de ONS-omgeving van de zorgorganisatie. Ze kan één ding terugschrijven: een dagrapport. ZIA laat de medewerker daarvoor altijd eerst het concept zien en vraagt om een uitdrukkelijke bevestiging. Een ander rapporttype, wijzigen of verwijderen kan niet. Terugschrijven staat standaard uit en vereist een apart schrijfrecht bij Nedap.
Drie ontwerpkeuzes sluiten aan op dit artikel:
- Herleidbare inzage. Bij elke opvraag in ONS stuurt ZIA de identiteit van de ingelogde medewerker mee. Die komt uit de inlog, niet uit de vraag. Zonder herleidbare medewerker weigert de koppeling de opvraag. ZIA vraagt alleen cliënten op binnen de reikwijdte die ONS voor die medewerker bepaalt.
- Minder gegevens naar het model. Het burgerservicenummer gaat standaard niet naar het taalmodel. Vrije tekst uit rapportages en notities wordt begrensd: 4.000 tekens per stuk en 32.000 in totaal. Rapportages komen standaard uit de laatste zeven dagen.
- De medewerker beslist. ZIA vraagt altijd eerst om bevestiging van het dagrapport. De medewerker kan het concept goedkeuren, de tekst aanpassen of het afwijzen.
Hoe een zorgorganisatie zo'n traject aanpakt, leest u in de use case Van pilot naar praktijk met AI in de zorg.
IRMA en NEN 7510. IRMA bevat NEN 7510 als normenkader, in de editie 2024. De bibliotheek telt 101 eisen: 93 zijn één-op-één gekoppeld aan de beheersmaatregelen uit bijlage A van ISO/IEC 27001:2022, en 8 zijn zorgspecifieke aanvullingen. Koppelt u een maatregel aan de ISO-beheersmaatregel, dan telt die in IRMA ook mee voor de NEN-eis. Dat scheelt dubbel werk als u beide normen draagt; zie de use case crosswalk voor ISO 27001, BIO2 en NEN 7510. NEN 7512 en 7513 zitten niet in de bibliotheek. En een normenkader in een tool maakt u nog niet compliant: het helpt u eisen, maatregelen en bewijs op één plek te houden.
Prudai zelf. Voor ISO 27001:2022 en NEN 7510 is onze certificeringsaudit afgerond in augustus 2026; het certificaat verwachten we in het vierde kwartaal van 2026. Klantgegevens staan op eigen servers in EU-datacenters. De AI-verwerking zelf loopt via externe modelaanbieders. Dat onderscheid hoort in elke DPIA, ook in die van u.
Voor de specialist
Hoe een nieuwe editie wettelijk gaat gelden. Artikel 7 van het Begz verwijst naar de laatste uitgave van de norm. De minister maakt die bekend in de Staatscourant, met een datum van toepassing. Voor NEN 7510 is dat 1 juni 2026 (Staatscourant 2026, 17743), voor NEN 7512:2022 1 maart 2024 (Staatscourant 2023, 9608). Voor NEN 7513 is de laatste bekendmaking die van de editie 2018 (Staatscourant 2018, 46644); een mededeling van de minister op grond van artikel 7 Begz over NEN 7513:2024 vonden wij op 2 oktober 2026 niet (de norm staat wel in het NEN-overzicht van nieuwe normen, Staatscourant 2025, 2145). Stem met uw auditor af tegen welke editie u toetst. De verschillen staan in bijlage B van NEN 7513:2024.
Comply or explain. Bij een audit worden afwijkingen alleen geschreven op hoofdstuk 4 tot en met 10 van NEN 7510-1 en op de maatregelen uit bijlage A. Wijkt u af van een richtlijn uit NEN 7510-2, motiveer dat dan in de verklaring van toepasselijkheid. De toelichting bij de Cyberbeveiligingsregeling voor de zorg zegt het zo: "Hoewel NEN 7510-2 aanbevelingen bevat, kunnen deze niet zonder meer worden genegeerd."
Gelijkwaardig niveau onder de Cbw. De regeling laat een alternatief toe voor NEN 7510 of ISO 27001 en 27002, maar de bewijslast ligt bij de organisatie. Certificering is ook hier geen vereiste.
Fabrikanten van medische hulpmiddelen staan in bijlage 2 van de Cbw en zijn daarom een belangrijke entiteit, ook als ze groot zijn. Grote fabrikanten van hulpmiddelen die bij een noodsituatie op het gebied van de volksgezondheid op de lijst van kritieke hulpmiddelen komen (artikel 22 van Verordening (EU) 2022/123), vallen onder bijlage 1 en zijn dan essentieel.
CSIRT. Z-CERT voert voor de zorg de taken uit van het CSIRT, het computer security incident response team. Bij de regeling van 12 augustus 2026 was Z-CERT nog niet formeel aangewezen en trad het NCSC tijdelijk op.
Veelgestelde vragen
Is een NEN 7510-certificaat verplicht?
Nee. De wet verplicht het niet, de Cyberbeveiligingswet niet en NEN 7510 zelf ook niet. U moet wel aantonen dat u volgens de norm werkt, met regelmatige onafhankelijke beoordelingen. Een certificaat is één manier om dat te laten zien.
Hoe vaak moet een onafhankelijke beoordeling plaatsvinden?
De IGJ verwacht minstens één keer per drie jaar, naast uw eigen interne audits. Hoe vaak precies hangt volgens de IGJ onder meer af van hoe snel uw organisatie verandert, bijvoorbeeld door een nieuw ECD of een fusie.
Geldt NEN 7510 ook voor een kleine praktijk?
Ja, ook voor kleine zorgaanbieders en eenmanszaken. De norm is risicogericht, dus de maatregelen passen bij uw omvang. De IGJ adviseert te beginnen bij de belangrijkste informatiestromen, zoals het dossier en de uitwisseling met ketenpartners.
Mag ik AI gebruiken met cliëntgegevens?
Ja, als u de AI inricht zoals elk ander systeem met cliëntgegevens. Denk aan een DPIA, een verwerkersovereenkomst, toegangsbeheer, logging per medewerker en zo min mogelijk gegevens naar het model. Laat een medewerker controleren wat de AI voorstelt.
Wat staat er in een NEN 7513-logregel?
Een logregel beschrijft de gebeurtenis (toegang, zoeken of uitwisseling, met tijdstip), wie de actie uitvoerde, via welk toegangspunt en bronsysteem, en welke cliënt en gegevens het betrof. NEN 7513:2024 voegt Nederlandse velden toe, zoals het autorisatieprotocol, het behandelrelatieprotocol, het toestemmingsprofiel en de controles bij de gebeurtenis.
Bronnen
- Besluit elektronische gegevensverwerking door zorgaanbieders (Begz), wetten.overheid.nl, geldend sinds 1 oktober 2020, geraadpleegd 2 oktober 2026
- Wet aanvullende bepalingen verwerking persoonsgegevens in de zorg (Wabvpz), wetten.overheid.nl, geraadpleegd 2 oktober 2026
- Besluit van 7 mei 2026: nieuwe uitgave NEN 7510 van toepassing per 1 juni 2026, Staatscourant 2026, 17743, 18 mei 2026
- Cyberbeveiligingsregeling voor de zorg, Staatscourant 2026, 28763, 14 augustus 2026
- IGJ, Vragen over NEN 7510, geraadpleegd 2 oktober 2026
- IGJ, Inspectie maakt zich zorgen over informatiebeveiliging in de ggz, 27 mei 2026
- NEN, Informatiebeveiliging in de zorg (NEN 7510), geraadpleegd 2 oktober 2026
- Verordening (EU) 2026/1744 tot wijziging van de AI-verordening, EUR-Lex, 8 juli 2026
Wilt u weten hoe ZIA cliëntinformatie uit Nedap ONS gebruikt terwijl de medewerker de regie houdt? Bekijk ZIA voor zorg en welzijn of lees hoe de koppeling met Nedap ONS werkt.
Bijgewerkt op 2 oktober 2026