De Cyberbeveiligingswet (Cbw) is de Nederlandse uitwerking van de Europese NIS2-richtlijn en geldt sinds 15 augustus 2026. Valt uw organisatie onder de Cyberbeveiligingswet, dan registreert u zich bij het NCSC, neemt u passende beveiligingsmaatregelen, meldt u ernstige incidenten onverwijld en uiterlijk binnen 24 uur, en keurt uw bestuur de maatregelen goed. Of de wet voor u geldt, hangt af van uw sector en uw omvang. Overheden vallen er, op een paar uitzonderingen na, altijd onder.
In het kort
- De Cbw en het Cyberbeveiligingsbesluit gelden sinds 15 augustus 2026. Volgens de Rijksoverheid vallen er ruim 8.000 organisaties onder.
- U bent een essentiële of een belangrijke entiteit. Dat bepaalt hoe streng het toezicht is en hoe hoog een boete kan worden.
- Er zijn vier plichten: registreren in MijnNCSC, de zorgplicht, de meldplicht en de plichten van het bestuur.
- Een significant incident meldt u in stappen: onverwijld en uiterlijk binnen 24 uur een vroegtijdige waarschuwing, uiterlijk binnen 72 uur een melding en uiterlijk een maand daarna een eindverslag.
- Bestuursleden moeten uiterlijk 15 augustus 2028 aantoonbaar voldoende kennis hebben. Een certificaat van een training dient als bewijs.
Wat is de Cyberbeveiligingswet (NIS2)?
De Cyberbeveiligingswet voert de Europese NIS2-richtlijn in. NIS2 is de tweede Europese richtlijn over de beveiliging van netwerk- en informatiesystemen (Richtlijn (EU) 2022/2555). De wet staat in Staatsblad 2026, 187. Samen met het Cyberbeveiligingsbesluit (Staatsblad 2026, 189) trad ze in werking op 15 augustus 2026. De oude Wet beveiliging netwerk- en informatiesystemen (Wbni) verviel op dezelfde dag.
Het doel is eenvoudig. Organisaties die belangrijk zijn voor samenleving en economie moeten hun systemen goed beveiligen en ernstige incidenten snel melden. De Wbni raakte vooral een kleine groep vitale aanbieders. De Cbw geldt voor een veel bredere groep: volgens de Rijksoverheid (7 juli 2026) ruim 8.000 organisaties.
De regels staan op drie niveaus. De wet geeft de hoofdlijnen. Het Cyberbeveiligingsbesluit (Cbb) werkt de zorgplicht, de meldingen en de training van bestuurders uit. Per sector kan de verantwoordelijke minister daarnaast een ministeriële regeling vaststellen, bijvoorbeeld met drempelwaarden voor incidenten.
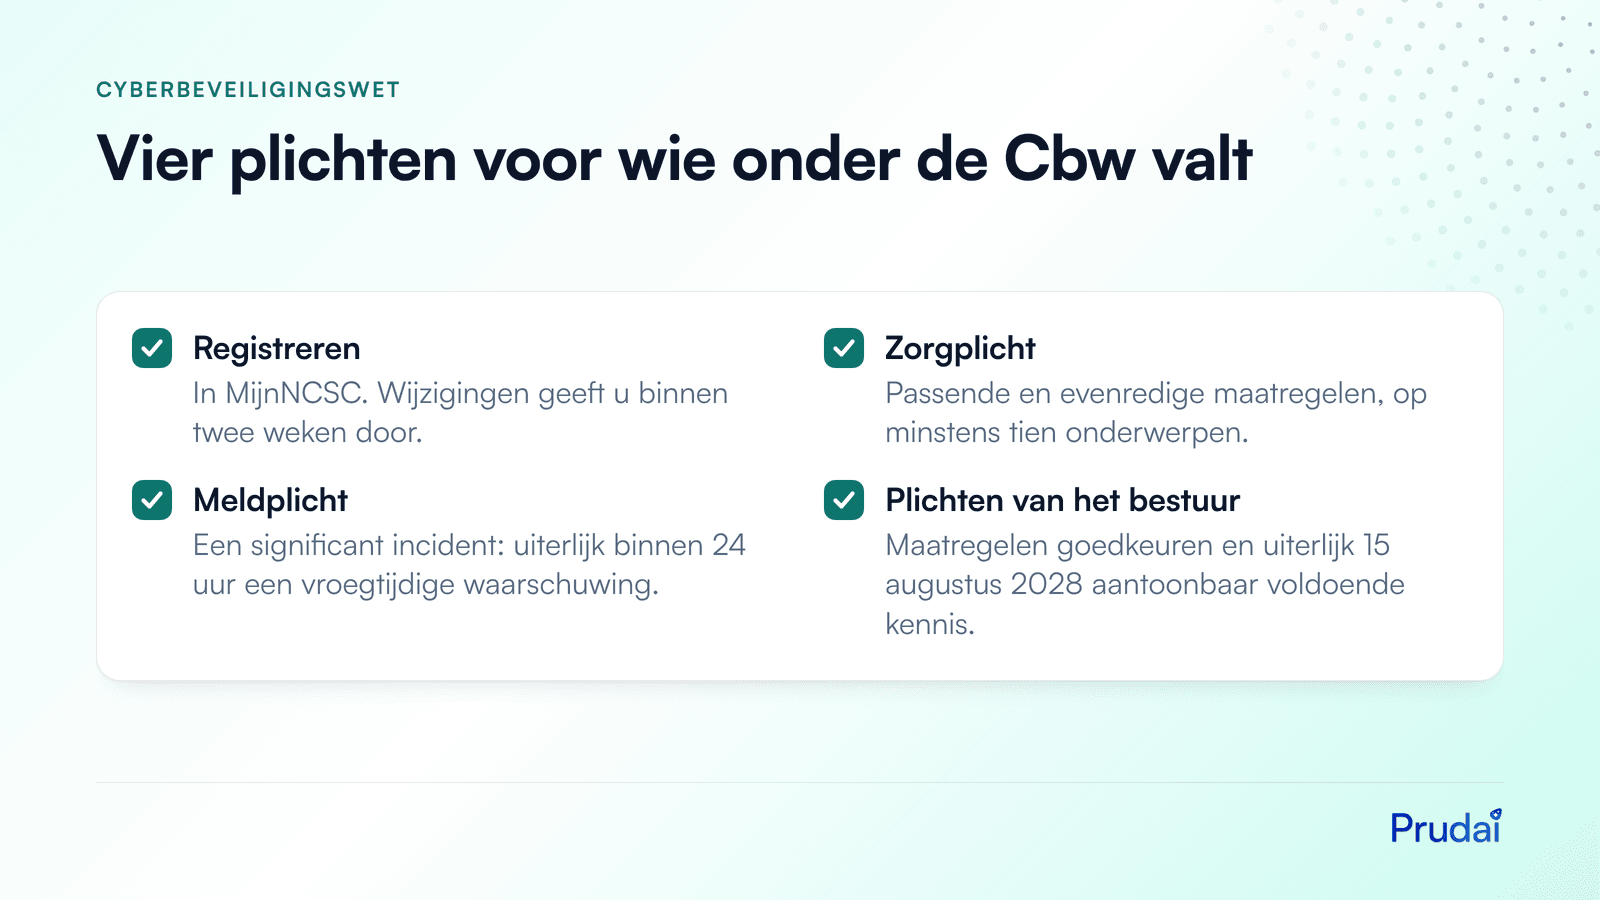
De vier plichten onder de Cyberbeveiligingswet: registreren in MijnNCSC, de zorgplicht, de meldplicht met een vroegtijdige waarschuwing binnen 24 uur, en de plichten van het bestuur.
Valt mijn organisatie onder de Cyberbeveiligingswet?
U valt eronder als u een overheidsorganisatie bent, of als u werkt in een sector uit de bijlagen van de wet en minstens middelgroot bent. De wet kent twee soorten organisaties: essentiële entiteiten en belangrijke entiteiten. "Entiteit" is hier simpelweg het woord voor organisatie.
Doorloop deze drie vragen:
- Bent u een overheidsorganisatie of een kritieke entiteit? Ministeries, zelfstandige bestuursorganen van de centrale overheid, provincies, gemeenten, waterschappen en gemeenschappelijke regelingen zijn essentieel, ongeacht hun omvang, voor zover ze als overheidsinstantie gelden (artikel 8 Cbw). Dat geldt ook voor kritieke entiteiten onder de Wet weerbaarheid kritieke entiteiten (Wwke). Defensie, de inlichtingendiensten, het Openbaar Ministerie, de politie en de veiligheidsregio's vallen er niet onder (artikel 5).
- Werkt u in een sector uit bijlage 1 of 2? Bijlage 1 noemt onder meer energie, vervoer, bankwezen, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, beheer van ICT-diensten voor bedrijven, overheid en ruimtevaart. Bijlage 2 noemt onder meer post- en koeriersdiensten, afvalbeheer, chemie, levensmiddelen, een deel van de maakindustrie (zoals medische hulpmiddelen, elektronica en machines), digitale aanbieders en onderzoek.
- Hoe groot bent u? Daarvoor geldt de Europese mkb-definitie. Middelgroot is 50 of meer medewerkers, of een jaaromzet én een balanstotaal van elk meer dan € 10 miljoen. Groot is 250 of meer medewerkers, of een jaaromzet van meer dan € 50 miljoen én een balanstotaal van meer dan € 43 miljoen.
Grote organisaties in een sector van bijlage 1 zijn essentieel. Middelgrote organisaties in bijlage 1, en middelgrote en grote organisaties in bijlage 2, zijn belangrijk. Kleine organisaties vallen er meestal niet onder. Voor een paar soorten geldt een eigen regel. DNS-dienstverleners, registers voor topleveldomeinen en gekwalificeerde vertrouwensdiensten zijn altijd essentieel, hoe klein ook. Aanbieders van openbare telecomnetwerken en -diensten zijn al vanaf middelgroot essentieel (artikel 8). Kleine telecomaanbieders en andere kleine vertrouwensdiensten zijn belangrijk (artikel 12).
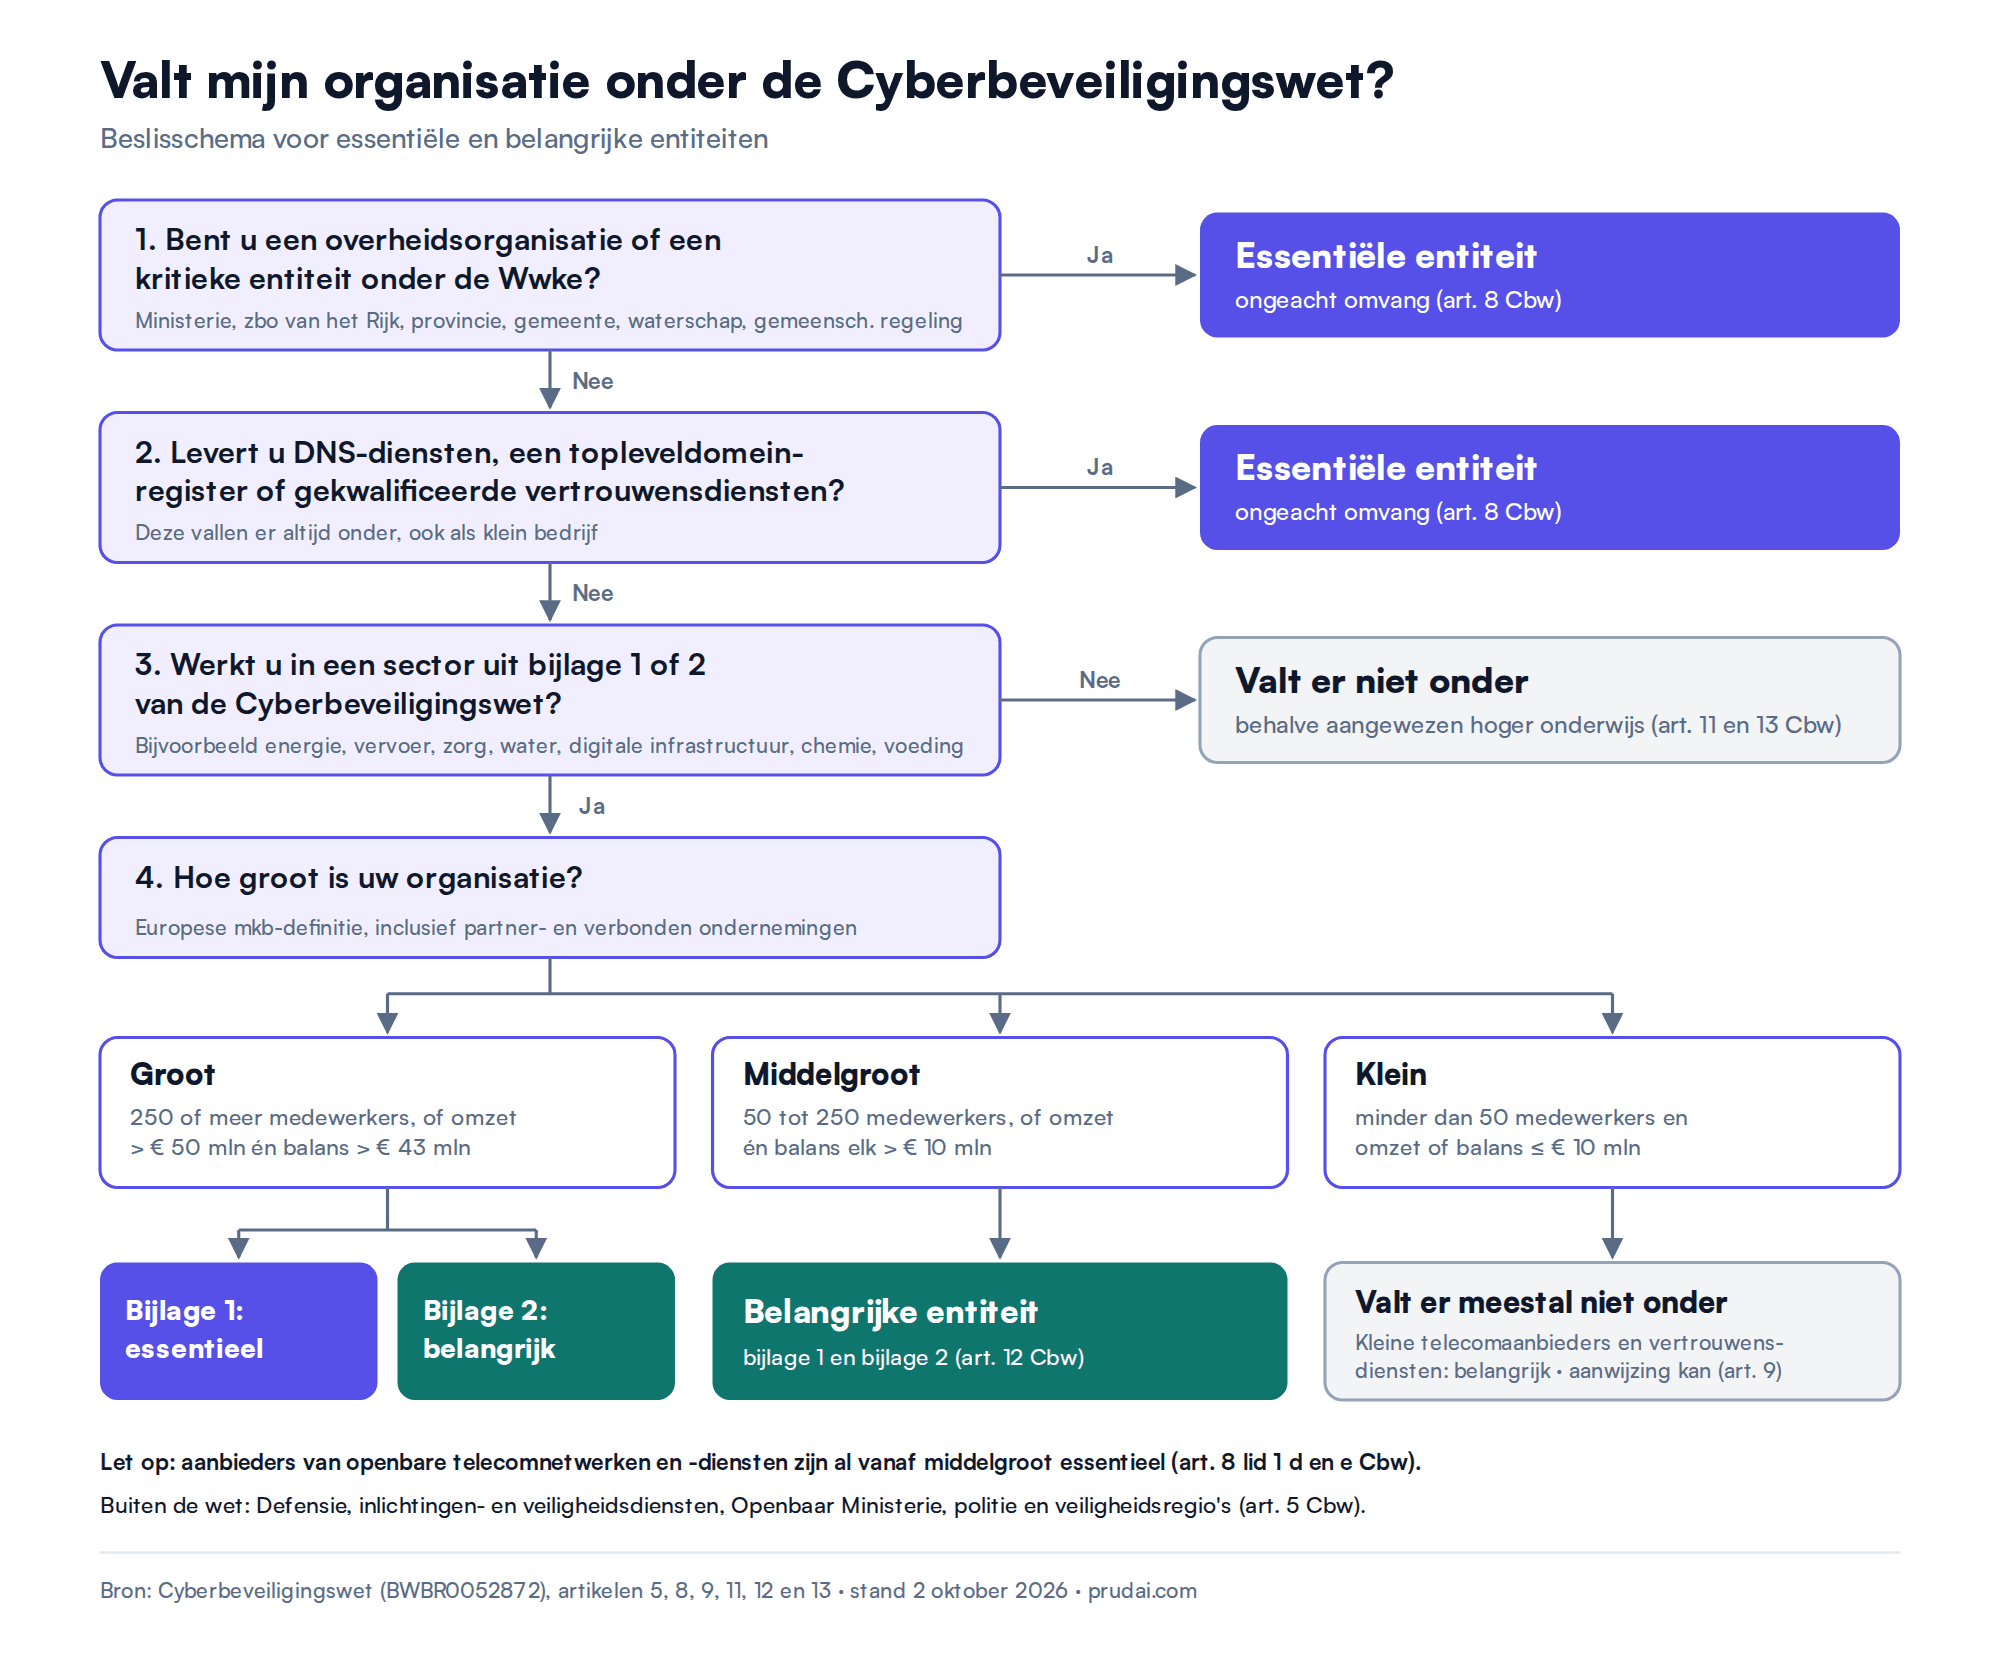
Beslisschema: valt mijn organisatie onder de Cyberbeveiligingswet? Overheden en kritieke entiteiten zijn essentieel. Daarna bepalen sector en omvang of u essentieel, belangrijk of niet in scope bent.
Twijfelt u, gebruik dan de NIS2-zelfevaluatie van de RDI, waar het NCSC naar verwijst. De uitkomst helpt bij uw inschatting, maar de verantwoordelijkheid blijft bij uw organisatie. Let ook op aanwijzing: een minister kan een organisatie in een sector uit bijlage 1 of 2 als essentieel aanwijzen, ook als die klein is, bijvoorbeeld als die in Nederland de enige aanbieder van een essentiële dienst is (artikel 9). Buiten de bijlagen kan alleen een instelling voor hoger onderwijs worden aangewezen (artikelen 11 en 13).
| Essentiële entiteit | Belangrijke entiteit | |
|---|---|---|
| Wie | Grote organisaties in bijlage 1, middelgrote en grote telecomaanbieders, overheden, kritieke entiteiten, DNS-dienstverleners, TLD-registers, gekwalificeerde vertrouwensdiensten | Middelgrote organisaties in bijlage 1, middelgrote en grote organisaties in bijlage 2, kleine telecomaanbieders en kleine vertrouwensdiensten |
| Plichten | Registreren, zorgplicht, meldplicht, plichten van het bestuur | Dezelfde plichten |
| Toezicht | Ook zonder aanleiding | Alleen bij een aanwijzing van een overtreding |
| Hoogste boete zorg- of meldplicht | € 10 miljoen of 2% van de wereldwijde jaaromzet, het hoogste bedrag telt | € 7 miljoen of 1,4% van de wereldwijde jaaromzet, het hoogste bedrag telt |
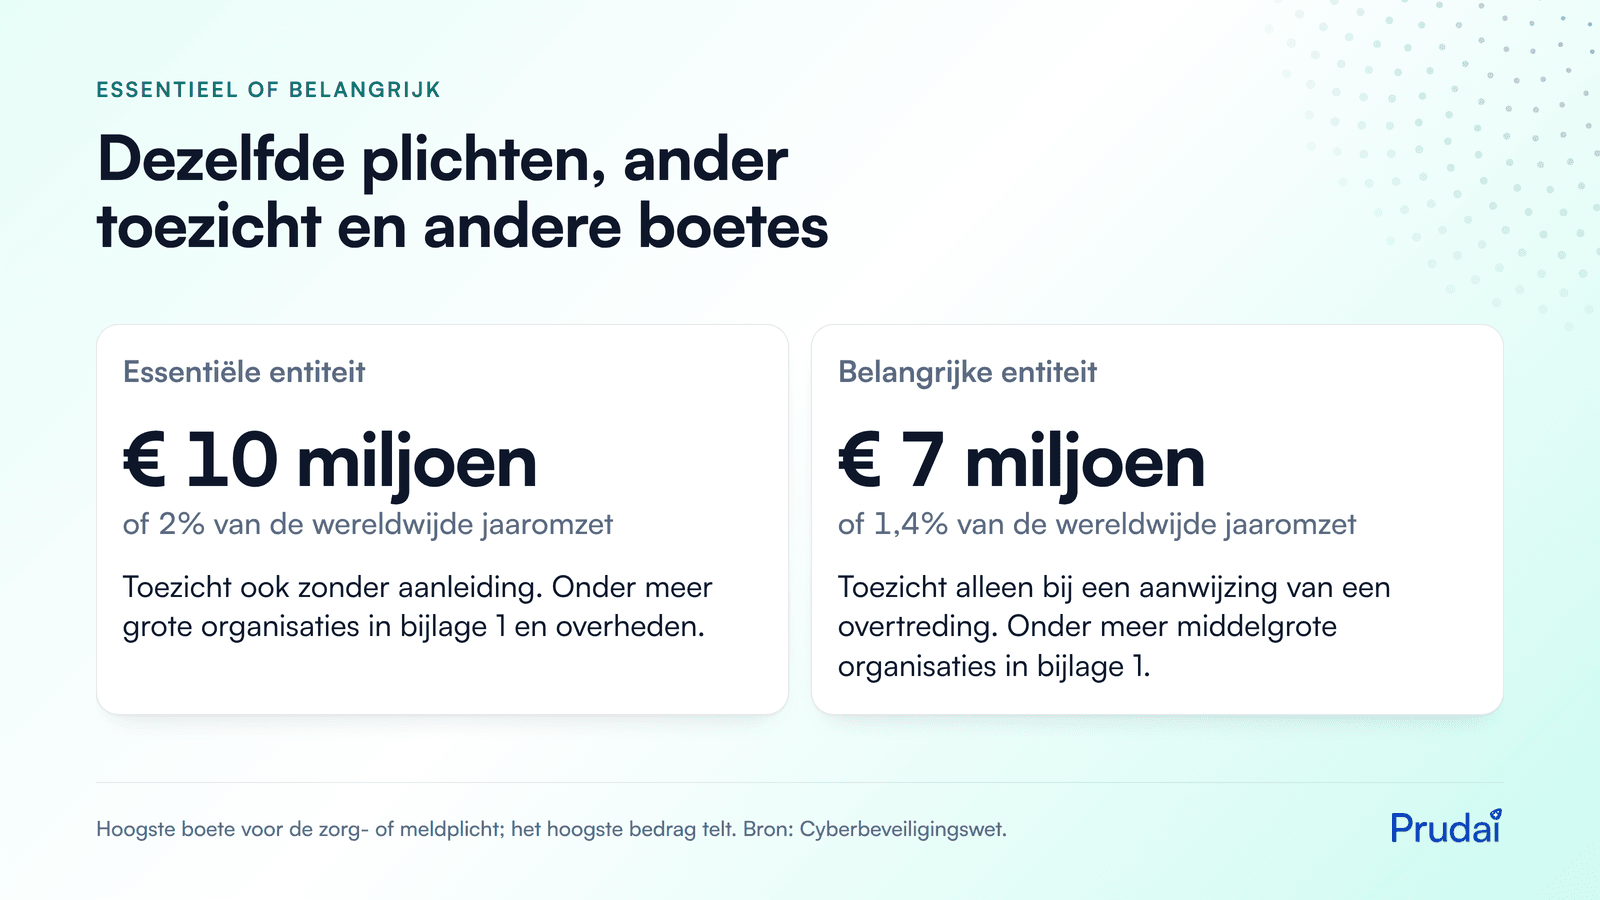
Vergelijking: een essentiële entiteit heeft toezicht ook zonder aanleiding en een hoogste boete van € 10 miljoen of 2%; een belangrijke entiteit alleen bij een aanwijzing, tot € 7 miljoen of 1,4%.
Hoe registreert u zich voor de Cbw?
Registreren is de eerste plicht. Sinds 15 augustus 2026 moet elke organisatie die onder de Cbw valt, geregistreerd zijn in het nationale register. Dat doet u in MijnNCSC (mijn.ncsc.nl), het portaal van het Nationaal Cyber Security Centrum.
U geeft onder meer op (artikel 44 Cbw en artikel 27 Cbb):
- naam, adres en actuele contactgegevens, inclusief e-mailadressen, IP-bereiken en telefoonnummers;
- of u zich registreert als essentiële of als belangrijke entiteit;
- uw KvK-nummer, of als overheid uw code in het Register van Overheidsorganisaties;
- uw sector, subsector en soort entiteit;
- de EU-lidstaten waar u uw diensten verleent, en uw domeinnamen.
Verandert er iets, dan geeft u dat onverwijld door, en in elk geval binnen twee weken. Een lijst van uw leveranciers vraagt het register niet. Meer over de praktijk leest u in ons artikel over het nationaal entiteitenregister.
Wat vraagt de zorgplicht van de NIS2-wet?
De zorgplicht (artikel 21 Cbw) betekent: u neemt passende en evenredige maatregelen om de risico's voor uw netwerk- en informatiesystemen te beheersen. Passend wil zeggen: afgestemd op uw risico's, de stand van de techniek en de kosten. Evenredig wil zeggen: in verhouding tot uw omvang en tot hoe kwetsbaar u bent.
De wet noemt tien onderwerpen die er minstens in moeten zitten. Het Cyberbeveiligingsbesluit werkt ze uit in de artikelen 6 tot en met 18. Steeds geldt hetzelfde: u legt het beleid schriftelijk vast en u past het aantoonbaar toe. Gebruik deze checklist:
- Beleid voor de beveiliging van uw systemen, met rollen en een managementsystematiek (Cbb artikel 6)
- Risicomanagement: een methode, criteria voor risicoacceptatie, een overzicht van risico's en daaruit afgeleide beveiligingseisen (artikel 7)
- Incidentbehandeling: detecteren, analyseren, reageren, documenteren, rapporteren en leren, plus logging (artikel 8)
- Bedrijfscontinuïteit: back-ups, een herstelplan en een crisisplan, die u periodiek test (artikel 9)
- Beveiliging van de toeleveringsketen, met periodieke toetsing van uw rechtstreekse leveranciers (artikel 10)
- Veilig inkopen, ontwikkelen en onderhouden, met configuratie- en wijzigingsbeheer (artikel 11)
- Bewustzijn en opleiding van personeel (artikel 12)
- Beleid voor cryptografie (artikel 13)
- Personeel, toegangsbeleid en beheer van assets (artikelen 14 tot en met 16)
- Beoordeling van beveiligingsadviezen die u ontvangt, schriftelijk vastgelegd (artikel 17)
- Periodieke evaluatie van de maatregelen (artikel 18)
Hebt u al een managementsysteem volgens ISO 27001, NEN 7510 of de BIO2, dan is veel van dit werk gedaan. Sommige sectoren schrijven zo'n norm zelfs voor. Zorgorganisaties moeten aantoonbaar voldoen aan NEN 7510, aan ISO 27001 en 27002, of een gelijkwaardig niveau hebben. Overheden, ook waterschappen, passen ISO 27001 toe en gebruiken de maatregelen uit ISO 27002 en de BIO2.
Wanneer moet u een incident melden onder de Cyberbeveiligingswet?
U meldt elk significant incident. Een incident is significant als het een ernstige verstoring van uw dienstverlening of financieel verlies veroorzaakt, of als het anderen aanzienlijke schade toebrengt. Ook een incident dat dit kán veroorzaken, telt mee (artikel 25 Cbw).
De precieze drempels verschillen per sector en staan in ministeriële regelingen. Twee voorbeelden:
| Sector | Voorbeelden van drempels (incident leidt of kan leiden tot) | Bron |
|---|---|---|
| Gezondheidszorg | een kritisch bedrijfsproces ligt langer dan vier uur geheel of gedeeltelijk stil; cruciale systemen zijn gecompromitteerd; bijzondere persoonsgegevens of BSN's zijn door een vermoedelijk kwaadwillende handeling aangetast | Cyberbeveiligingsregeling voor de zorg, artikel 2.2 |
| Gemeenten, provincies, waterschappen | uitval van dienstverlening van ten minste vier uur; financiële gevolgen die de begroting niet kan opvangen; ernstig letsel of overlijden | Cyberbeveiligingsregeling sector overheid, artikel 6; voor waterschappen de Cyberbeveiligingsregeling IenW, artikel 28 |
Gepland onderhoud telt in beide regelingen niet als significant incident.
Melden doet u in MijnNCSC. Met één melding bereikt u zowel uw CSIRT (het incidentteam voor uw sector) als uw toezichthouder. De termijnen lopen vanaf het moment dat u kennis krijgt van het significante incident:
- Onverwijld, uiterlijk binnen 24 uur: vroegtijdige waarschuwing. Is het incident vermoedelijk kwaadwillig? Kan het gevolgen hebben in andere landen? Wie is uw contactpersoon? Vermeld ook het vermoedelijke begin, en zo mogelijk de aard, een prognose van de hersteltijd en uw maatregelen (artikel 26 Cbw, artikel 24 Cbb).
- Onverwijld, uiterlijk binnen 72 uur: melding. U werkt de informatie bij en geeft een eerste beoordeling van ernst en gevolgen, met indicatoren van aantasting als u die hebt (artikel 27).
- Op verzoek: tussentijds verslag met relevante updates (artikel 28).
- Uiterlijk een maand na de melding: eindverslag. Daarin staan een gedetailleerde beschrijving, de waarschijnlijke oorzaak, de genomen maatregelen en eventuele gevolgen in andere landen. Loopt het incident dan nog, dan stuurt u een voortgangsverslag en volgt het eindverslag binnen een maand na afhandeling (artikel 29).
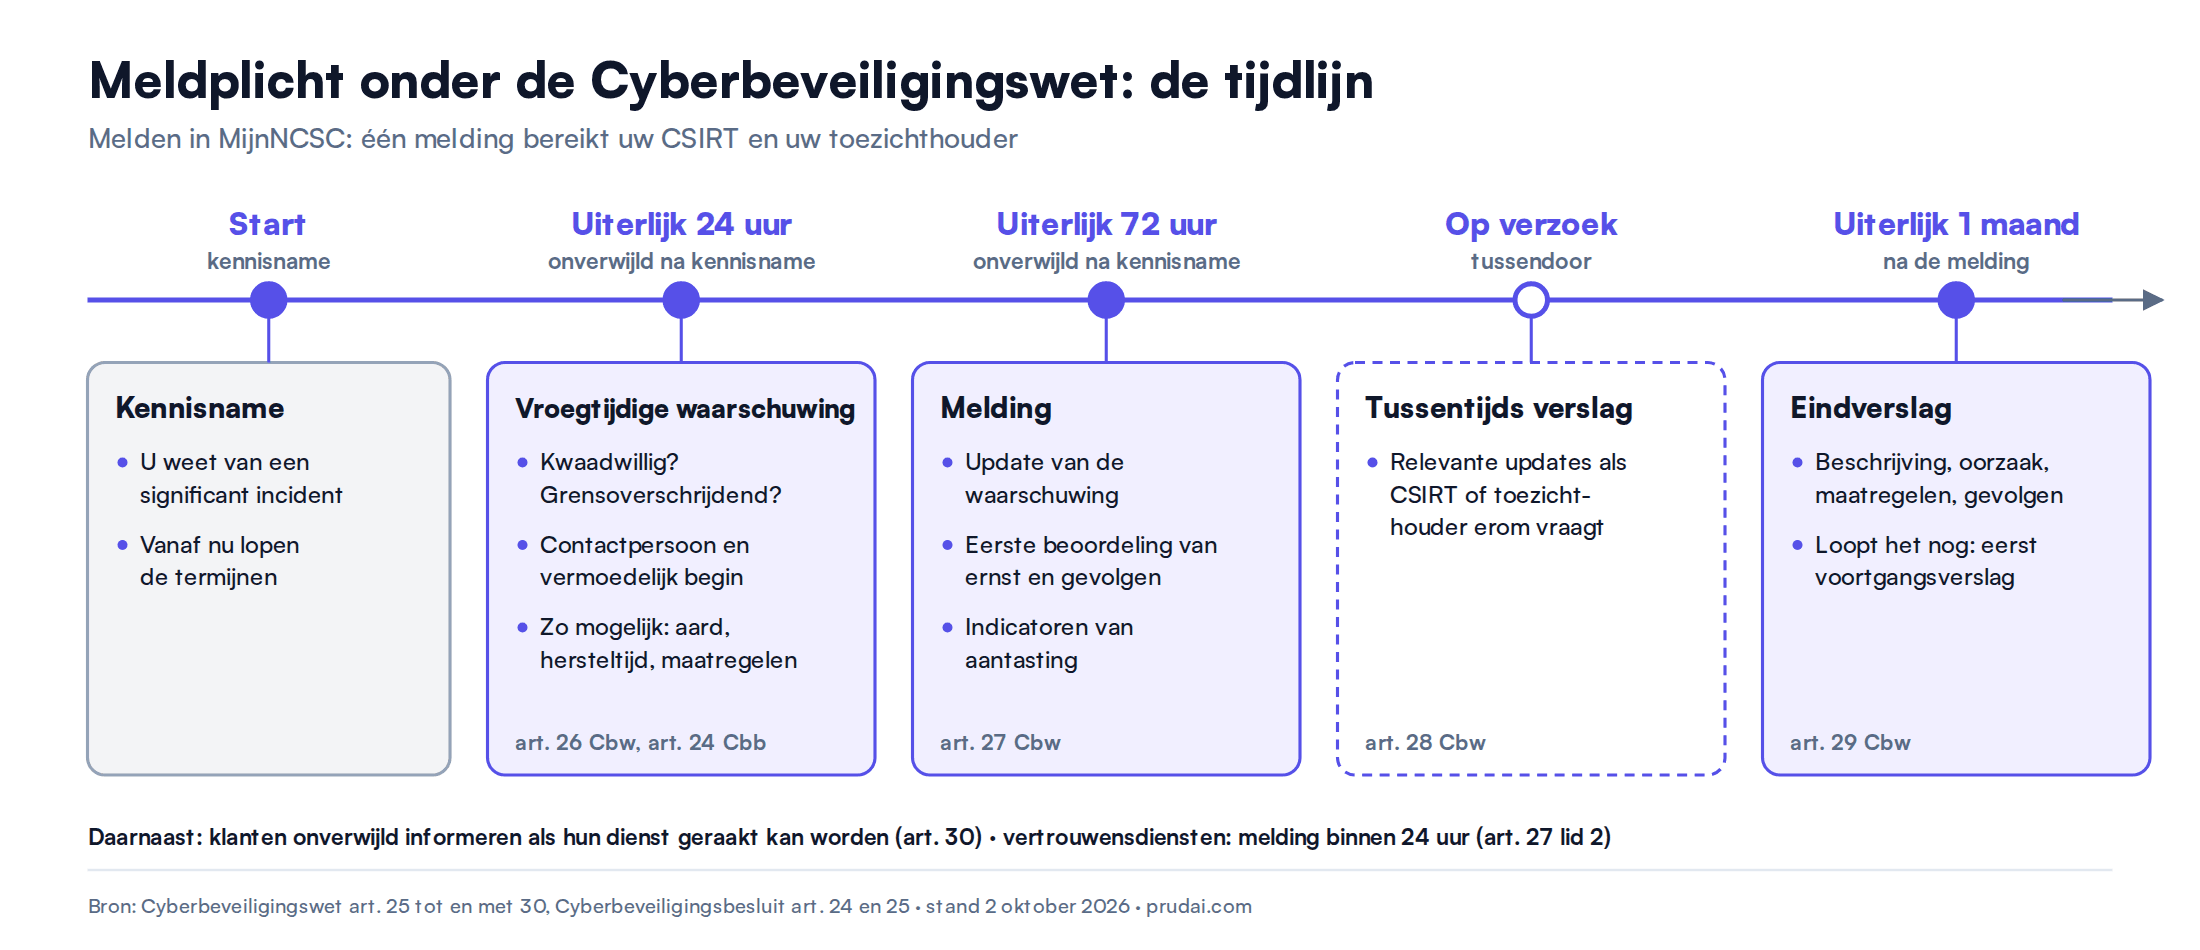
Tijdlijn van de meldplicht onder de Cyberbeveiligingswet: uiterlijk binnen 24 uur een vroegtijdige waarschuwing, uiterlijk binnen 72 uur een melding, op verzoek een tussentijds verslag en uiterlijk een maand na de melding een eindverslag.
Raakt het incident uw klanten, dan informeert u hen onverwijld (artikel 30). Bijna-incidenten hoeft u niet te melden, maar dat mag wel vrijwillig bij uw CSIRT (artikel 33). Leg ze wel intern vast. Zo laat u zien dat uw incidentbehandeling werkt, en u leert ervan voordat het misgaat. Een melding verhoogt volgens de memorie van toelichting uw aansprakelijkheid niet. Gaat het ook om persoonsgegevens, dan geldt daarnaast de datalekmelding aan de Autoriteit Persoonsgegevens onder de AVG.
Wat betekent de Cbw voor uw leveranciers?
De zorgplicht omvat ook uw toeleveringsketen. De wet bedoelt daarmee vooral uw rechtstreekse leveranciers en dienstverleners, zoals uw cloudaanbieder, uw IT-beheerder en uw softwareleverancier (artikel 21, derde en vierde lid, Cbw). Het gaat dus niet om elke schakel tot aan het einde van de keten.
Het Cyberbeveiligingsbesluit maakt het concreet (artikel 10):
- u legt in beleid vast hoe u omgaat met afhankelijkheden van leveranciers die de beveiliging van uw systemen kunnen raken;
- u toetst of uw rechtstreekse leveranciers voldoen aan de beveiligingseisen die u zelf uit uw risicoanalyse hebt afgeleid;
- u herhaalt die controle periodiek.
Bij de keuze van maatregelen kijkt u naar de kwetsbaarheden van elke leverancier, de kwaliteit van hun producten en hun eigen beveiligingspraktijk, inclusief veilige softwareontwikkeling.
In de praktijk komt dit samen in contracten. Leg bijvoorbeeld vast hoe snel een leverancier u over een incident informeert. Dat telt, want uw eigen 24-uurstermijn begint zodra u ervan weet. Neem ook auditrechten op, en eisen voor kwetsbaarhedenbeheer. Het verdere uitwerken leest u in ons artikel over NIS2-ketenveiligheid en de eisen aan leveranciers.
Wat moet het bestuur doen onder de Cyberbeveiligingswet?
Het bestuur draagt de eindverantwoordelijkheid, en de Cbw maakt dat concreet in artikel 24. Een directe persoonlijke schadeplicht staat niet in de wet. Wel krijgen bestuurders eigen plichten, met eigen sancties.
De plichten van het bestuur:
- Goedkeuren. Het bestuur keurt de maatregelen van de zorgplicht goed.
- Kennis. Ieder bestuurslid kan risico's herkennen, maatregelen beoordelen en de gevolgen voor de dienstverlening inschatten.
- Termijn. Zittende bestuurders moeten binnen twee jaar na de inwerkingtreding aan de kenniseis voldoen, dus uiterlijk 15 augustus 2028. Een nieuw bestuurslid heeft twee jaar na benoeming (artikel 24, derde lid).
- Certificaat. Ieder bestuurslid toont zijn kennis aan met een certificaat van een training over deze onderwerpen (artikel 24, vijfde lid). Op het certificaat staan onder meer naam, data, onderwerpen en aanbieder (artikel 22 Cbb).
- Actueel houden. De kennis blijft aantoonbaar actueel.
Bij gemeenten is het college van burgemeester en wethouders het bestuur, bij provincies gedeputeerde staten en bij waterschappen het dagelijks bestuur.
De sancties:
- De toezichthouder kan een bestuurslid dat de kennis- of trainingsplicht niet naleeft een last onder dwangsom of een boete tot € 25.000 opleggen (artikelen 92 en 93).
- Bij een essentiële entiteit die een opgelegde einddatum negeert, kan de toezichthouder de rechter vragen bestuursleden tijdelijk te schorsen (artikel 78). Voor overheden geldt dat niet.
- Volgens de memorie van toelichting kan de toezichthouder via de Algemene wet bestuursrecht ook optreden tegen wie opdracht gaf tot een overtreding of er feitelijk leiding aan gaf. Daarnaast kan de organisatie een bestuurder civielrechtelijk aanspreken bij onbehoorlijk bestuur (artikel 2:9 BW).
Hoe dit uitpakt voor de persoonlijke positie van bestuurders, leest u in ons artikel over bestuurdersaansprakelijkheid onder NIS2.
Wie houdt toezicht op de Cyberbeveiligingswet?
Elke sector heeft een eigen toezichthouder. Het NCSC is voor de meeste sectoren het CSIRT, het team dat u helpt bij incidenten. Het NCSC houdt zelf geen toezicht.
| Sector | Toezichthouder |
|---|---|
| Digitale infrastructuur, ICT-beheer, energie, overheid, digitale aanbieders, post, ruimtevaart, maakindustrie (behalve medische hulpmiddelen) | Rijksinspectie Digitale Infrastructuur (RDI) |
| Vervoer, drinkwater, afvalwater, waterschappen, afvalbeheer, chemie | Inspectie Leefomgeving en Transport (ILT) |
| Gezondheidszorg en de productie van medische hulpmiddelen | Inspectie Gezondheidszorg en Jeugd (IGJ), met Z-CERT als CSIRT |
| Bankwezen en financiële marktinfrastructuur | DNB en AFM |
| Levensmiddelen | NVWA |
Bij essentiële entiteiten mag de toezichthouder ook zonder aanleiding controleren, bijvoorbeeld met een beveiligingsscan of een verplichte audit. Bij belangrijke entiteiten mag dat alleen als er een aanwijzing is voor een overtreding (artikel 81). Een boete komt samen met of na een waarschuwing of een ander handhavingsbesluit (artikelen 80 en 87). Voor overige overtredingen, zoals het niet registreren, is de hoogste boete € 1 miljoen. De volledige verdeling per sector staat in de doorverwijsboom van het NCSC.
Zo werkt het bij Prudai
Prudai bouwt IRMA, software voor governance, risk en compliance (GRC) en een ISMS. Zo ziet de Cbw eruit als u hem in IRMA inricht:
| Cbw-verplichting | Waar het in IRMA landt |
|---|---|
| Zorgplicht en risicomanagement | Risicoregister met kans, impact en behandelkeuze, met gekoppelde beheersmaatregelen |
| Aantonen welke maatregelen gelden | Normenkader NIS2/Cyberbeveiligingswet (zorgplicht en meldplicht), naast ISO/IEC 27001:2022, BIO2 en NEN 7510, met een Verklaring van Toepasselijkheid met versiebeheer |
| Incidentbehandeling | Register voor incidenten en voor datalekken |
| Toeleveringsketen | Registers voor leveranciers en contracten |
| Goedkeuring door het bestuur | Vastleggen van beleid en directiebeoordelingen |
| Evaluatie | Audits met bevindingen |
Twee dingen zijn bewust zo gebouwd. Ten eerste werken de registers volledig zonder AI. Kiest u voor AI-voorstellen, dan zetten wij die voor uw organisatie aan. De IRMA-assistent zoekt dan in uw eigen documenten naar risico's en stelt risico's, maatregelen, processtappen en conceptbeleid voor. Pas nadat een medewerker een voorstel heeft goedgekeurd, komt het in het register, en elke goedgekeurde wijziging staat in de auditlog. Ten tweede werkt de assistent met ruim dertig bronnen, onder meer de beveiligingsadviezen van het NCSC en ENISA.
Risico's laat u beoordelen door wie ze kent. Met een uitvraag per e-mail vraagt u risico-eigenaren om een oordeel, met een antwoorddeadline. Met een groepsassessment scoren deelnemers via een persoonlijke link, zonder account, kans en gevolg. De uitkomsten worden eerst beoordeeld voordat ze in het register komen. Registers en bijlagen staan in een eigen database op een eigen server van Prudai in een EU-datacenter (Hetzner, Duitsland).
Wat IRMA niet doet: de melding bij het NCSC. Die doet u zelf in MijnNCSC. En een normenkader in IRMA maakt u niet vanzelf compliant: het helpt u aantonen wat u hebt geregeld. Waarom we elk feit op één plek vastleggen, leest u in ons artikel over informatie-architectuur: één feit, één plek.
Voor de specialist
- Jurisdictie. De Cbw geldt voor entiteiten die in Nederland gevestigd zijn (artikel 4). Telecomaanbieders vallen eronder zodra ze hun diensten in Nederland aanbieden, ook zonder vestiging hier. Voor onder meer cloud- en datacenteraanbieders, beheerde (beveiligings)diensten, DNS en onlineplatforms telt de hoofdvestiging. Deze digitale aanbieders geven hun gegevens ook door voor het register van ENISA, binnen een maand nadat ze eronder vallen (artikel 47).
- Digitale aanbieders en vertrouwensdiensten. Voor deze groep gelden de artikelen 6 tot en met 18 Cbb niet. In plaats daarvan geldt de Uitvoeringsverordening (EU) 2024/2690, die ook bepaalt wanneer een incident significant is (artikel 4 Cbb).
- Omvang. Bij de mkb-toets tellen volgens Aanbeveling 2003/361/EG in beginsel ook gegevens van partner- en verbonden ondernemingen mee.
- Financiële sector. Voor banken en financiële marktinfrastructuur is DORA (Verordening (EU) 2022/2554) een sectorspecifieke regeling. De DORA-regels over ICT-risicobeheer en incidentrapportage gelden voor hen in plaats van de zorgplicht en de meldplicht van de Cbw, en daarmee vervallen ook de bestuursplichten (artikelen 22, 24 en 31 Cbw).
- Hoger onderwijs. Instellingen die als essentieel of belangrijk zijn aangewezen, krijgen 36 maanden voor de zorgplicht en de bestuursplichten (artikel 97).
- Voormalige aanbieders van essentiële diensten. Wie onder de Wbni was aangewezen als aanbieder van een essentiële dienst, kan als essentiële entiteit worden aangewezen (artikel 10).
- Overgang. Een Wbni-melding van vóór 15 augustus 2026 geldt als vroegtijdige waarschuwing onder de Cbw, als de melder sinds die datum onder de meldplicht van de Cbw valt (artikel 95).
- Vertrouwensdiensten. Raakt een significant incident de vertrouwensdienst, dan geldt voor de melding een termijn van 24 uur in plaats van 72 uur (artikel 27, tweede lid).
- Sectorregels. Lees de regeling van uw sector, zoals de Cyberbeveiligingsregeling voor de zorg of de Cyberbeveiligingsregeling sector overheid. Daar staan de drempels en soms een verplichte norm.
Veelgestelde vragen
Valt een klein bedrijf onder de Cyberbeveiligingswet?
Meestal niet. Organisaties met minder dan 50 medewerkers en een omzet of balanstotaal van hooguit € 10 miljoen vallen er in de regel buiten. Uitzonderingen zijn onder meer DNS-dienstverleners, registers voor topleveldomeinen, telecomaanbieders en vertrouwensdiensten. Ook als uw klanten onder de wet vallen, kunnen zij via contracten eisen aan u stellen.
Is er een overgangsperiode voor de Cbw?
Nauwelijks. De wet en het besluit gelden sinds 15 augustus 2026, en registreren moest vanaf die datum. Alleen bestuursleden krijgen tot 15 augustus 2028 om aan de kenniseis te voldoen. Aangewezen instellingen voor hoger onderwijs krijgen 36 maanden voor de zorgplicht.
Moet ik een bijna-incident melden?
Nee. De meldplicht geldt alleen voor significante incidenten. Een bijna-incident mag u wel vrijwillig melden bij uw CSIRT. Leg het ook intern vast: het laat zien dat uw incidentbehandeling werkt.
Wat is het verschil tussen een Cbw-melding en een datalekmelding?
De Cbw-melding gaat via MijnNCSC naar uw CSIRT en toezichthouder, bij elk significant incident. De datalekmelding onder de AVG gaat naar de Autoriteit Persoonsgegevens en gaat over persoonsgegevens. Raakt één incident beide, dan doet u beide meldingen.
Welke toezichthouder hoort bij mijn organisatie?
Dat hangt af van uw sector. Voor digitale infrastructuur, energie en overheid is dat meestal de RDI, voor de zorg de IGJ en voor vervoer en water de ILT. De doorverwijsboom van het NCSC geeft per sector het ministerie, het CSIRT en de toezichthouder.
Bronnen
- Cyberbeveiligingswet, wetten.overheid.nl (BWBR0052872), geldend vanaf 15 augustus 2026, geraadpleegd 2 oktober 2026
- Cyberbeveiligingsbesluit, Staatsblad 2026, 189, 8 juli 2026
- Memorie van toelichting Cyberbeveiligingswet, Kamerstukken II 2024/25, 36 764, nr. 3
- Richtlijn (EU) 2022/2555 (NIS2), EUR-Lex, 14 december 2022
- NCSC, Meldplicht Cyberbeveiligingswet, geraadpleegd 2 oktober 2026
- NCSC, Registreren voor de Cyberbeveiligingswet, geraadpleegd 2 oktober 2026
- NCSC, Toezicht en doorverwijsboom Cyberbeveiligingswet, doorverwijsboom van 18 augustus 2026
- Rijksoverheid, Cyberbeveiligingswet en Wwke vanaf 15 augustus 2026 van kracht, 7 juli 2026
Wilt u weten hoe IRMA uw zorgplicht, incidenten en leveranciers onder de Cyberbeveiligingswet in samenhangende registers bijhoudt? Bekijk IRMA, GRC- en ISMS-software van Prudai of vraag een proefomgeving aan.
Bijgewerkt op 2 oktober 2026
Foto: StockSnap via Pixabay