Valt uw organisatie onder de Cyberbeveiligingswet (Cbw), dan moet u sinds 15 augustus 2026 geregistreerd staan in het entiteitenregister van het NCSC. U registreert via MijnNCSC (mijn.ncsc.nl), met eHerkenning of, bij aangesloten Rijksorganisaties, met SSO Rijk. U geeft onder meer uw sector, uw type entiteit, uw contactpersoon en uw netwerkgegevens op, en meldt wijzigingen binnen twee weken.
In het kort
- De registratieplicht staat in artikel 44 Cbw en artikel 27 van het Cyberbeveiligingsbesluit (Cbb).
- Registreren gaat via MijnNCSC in vijf stappen. Voor eHerkenning hebt u niveau EH2+ en een machtiging nodig.
- U geeft onder meer op: sector en subsector, essentieel of belangrijk, KvK-nummer, EU-lidstaten, IP-reeksen en domeinnamen.
- Een lijst van uw leveranciers vraagt het register niet.
- Wijzigingen geeft u onverwijld door, en in elk geval binnen twee weken.
Wat is het entiteitenregister van het NCSC?
Het entiteitenregister is het nationale register van organisaties die onder de Cyberbeveiligingswet vallen: essentiële entiteiten, belangrijke entiteiten en aanbieders van domeinnaamregistratiediensten. De Minister van Justitie en Veiligheid beheert het (artikel 43 Cbw); u registreert bij het Nationaal Cyber Security Centrum (NCSC).
Het register heeft volgens het NCSC twee doelen. De Europese Unie krijgt zicht op de digitale weerbaarheid van essentiële en belangrijke diensten. En na registratie kunt u aansluiten op de dienstverlening van het CSIRT voor uw sector, het team dat u helpt bij incidenten.
Registreren is de eerste van vier plichten. De andere drie zijn de zorgplicht, de meldplicht en de plichten van het bestuur. Het overzicht leest u in onze pillar over de Cyberbeveiligingswet (NIS2).
Wie moet zich registreren in het entiteitenregister?
Elke organisatie die onder de Cbw valt. Dat hangt af van uw sector en uw omvang. Ministeries, provincies, gemeenten en waterschappen vallen er ongeacht hun omvang onder (artikel 8); onder meer Defensie, het openbaar ministerie en de politie niet (artikel 5). Twijfelt u, gebruik dan de NIS2-zelfevaluatie van de RDI. De uitkomst helpt bij uw inschatting, maar de verantwoordelijkheid blijft bij u.
Let op welke sector u kiest. Het gaat om de sector waarin uw organisatie zelf actief is, niet om de sector van uw klanten. Het NCSC geeft een voorbeeld: een aanbieder van clouddiensten aan zorginstellingen registreert zich onder "Digitale infrastructuur", niet onder "Gezondheidszorg".
Hoe registreert u zich in MijnNCSC?
Zorg eerst dat u kunt inloggen. Voor eHerkenning hebt u betrouwbaarheidsniveau EH2+ nodig, gekoppeld aan het KvK-nummer van uw organisatie, en een machtiging om namens uw organisatie te registreren. Nog geen eHerkenning? Het aanvragen kan enkele dagen duren.
Daarna doorloopt u vijf stappen:
| Stap | Wat u invult |
|---|---|
| 1. Organisatiegegevens | Worden opgehaald uit het handelsregister van de KvK of het Register van Overheidsorganisaties. Klopt iets niet, pas het dan aan in de bron. |
| 2. Aanvullende gegevens | Sector en subsector, soort dienstverlening, EU-lidstaten en hoofdvestiging, essentieel of belangrijk, een eventuele aanwijzing door de minister en deelname aan samenwerkingsverbanden. Vragen over omvang zijn optioneel. |
| 3. Contactgegevens | Een eerste contactpersoon: naam, telefoonnummer, e-mailadres en functie. |
| 4. Netwerkgegevens | Publieke IP-adressen of IP-reeksen, domeinnamen en AS-nummers. |
| 5. Samenvatting en versturen | U verklaart dat alles klopt en dat u wijzigingen binnen 14 dagen doorgeeft. |
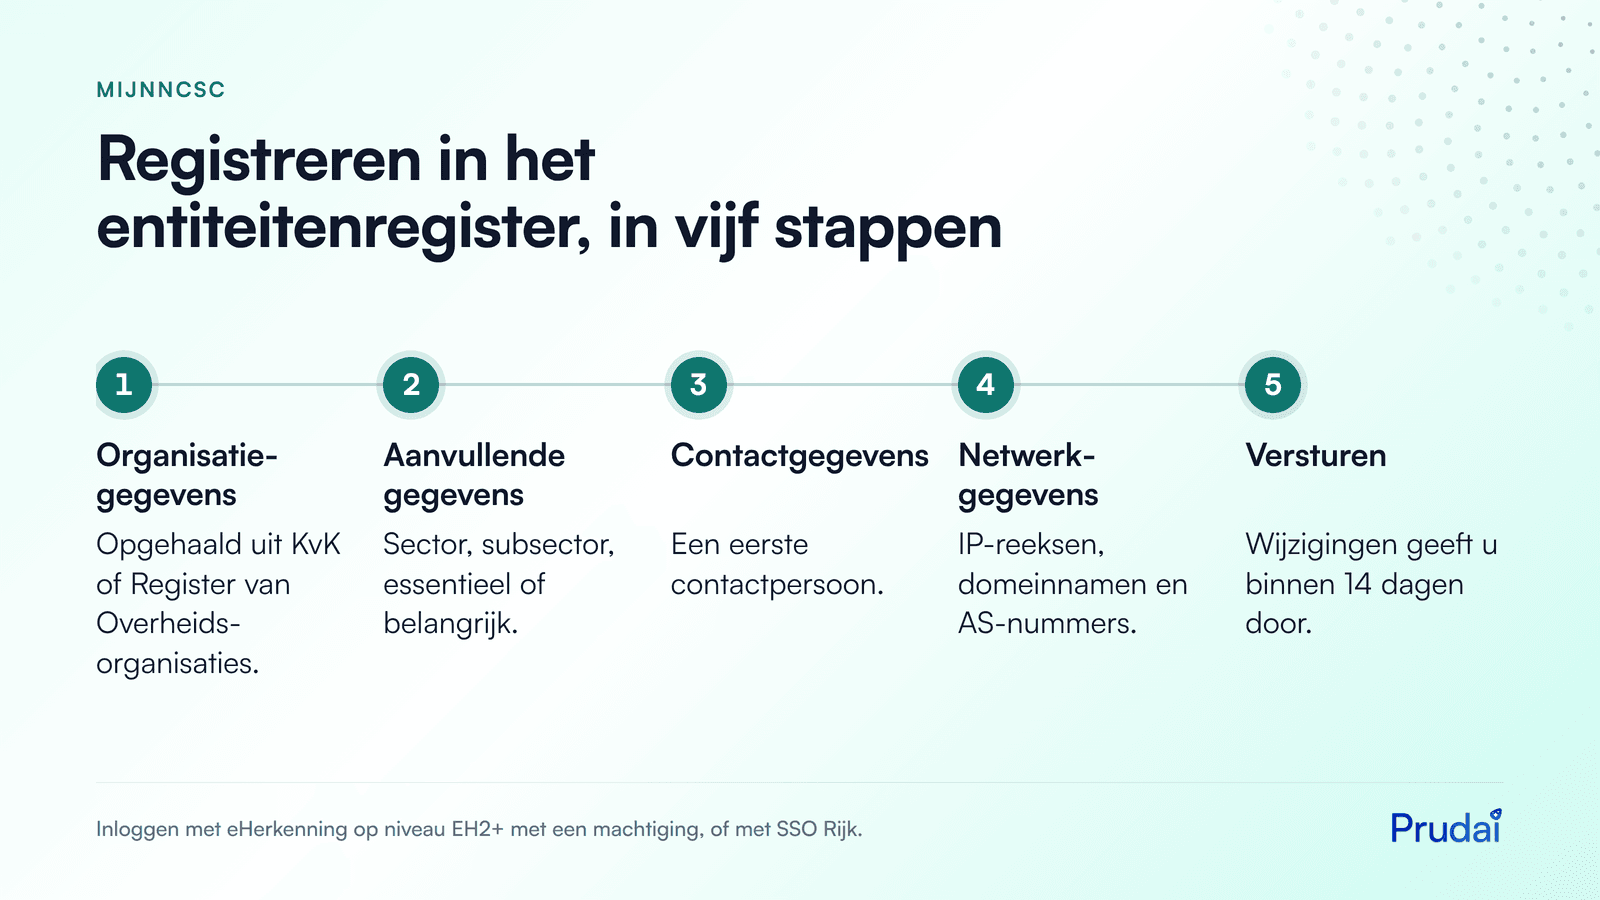
Vijf stappen in MijnNCSC: organisatiegegevens, aanvullende gegevens, contactgegevens, netwerkgegevens en versturen. Inloggen met eHerkenning EH2+ of SSO Rijk.
Het NCSC adviseert de registratie te laten doen door iemand met beslissingsbevoegdheid en bij voorkeur kennis van cybersecurity, zoals een CISO. Kies als contactpersoon iemand die bij een incident bereikbaar is.
Welke gegevens vraagt het entiteitenregister?
De wet en het besluit noemen precies wat u aanlevert. Gebruik deze checklist om alles vooraf te verzamelen:
- naam, adres en actuele contactgegevens, inclusief e-mailadressen, IP-bereiken en telefoonnummers (artikel 44 Cbw);
- uw sector en subsector uit bijlage 1 of 2 van de wet, en de soort entiteit;
- de EU-lidstaten waar u uw diensten verleent;
- of u registreert als essentiële of als belangrijke entiteit (artikel 27 Cbb);
- uw KvK-nummer, of als overheid uw code in het Register van Overheidsorganisaties;
- uw domeinnamen;
- uw deelname aan een regeling voor informatie-uitwisseling, als dat van toepassing is.
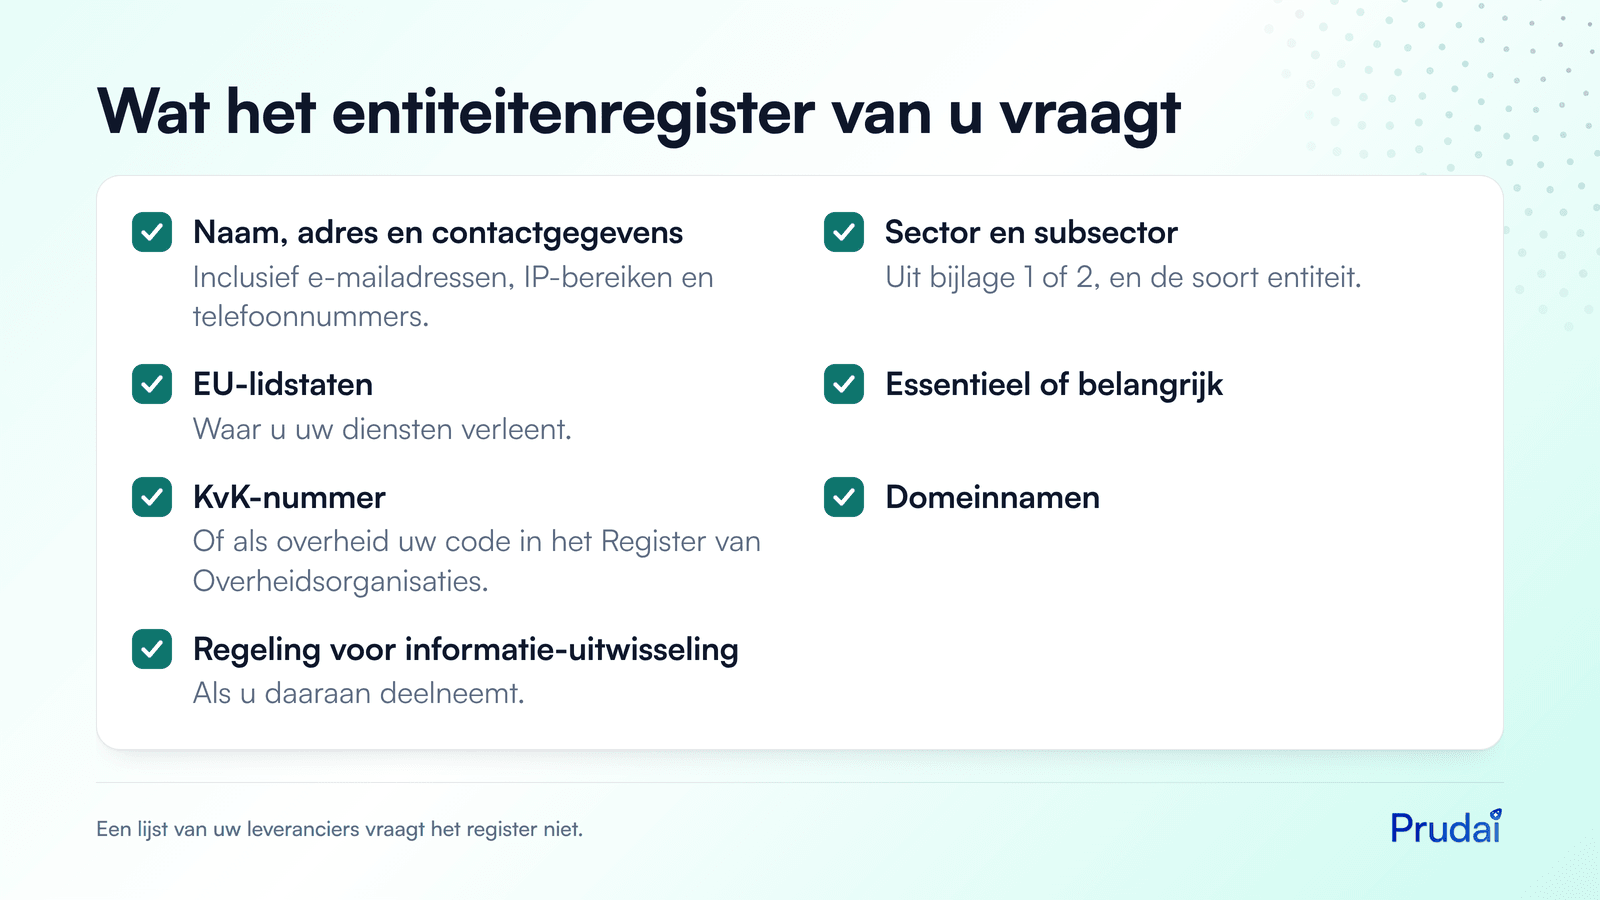
Checklist voor het entiteitenregister: contactgegevens, sector, EU-lidstaten, essentieel of belangrijk, KvK-nummer, domeinnamen en regeling voor informatie-uitwisseling. Geen leverancierslijst.
De netwerkgegevens liggen vaak bij verschillende collega's, zoals de CISO en de netwerkbeheerder. Verzamel ze vooraf, dan doorloopt u de registratie in één keer.
Wat gebeurt er als u zich niet registreert?
Registreren is een wettelijke plicht, en de toezichthouder van uw sector kan handhaven. Een boete komt samen met of na een waarschuwing of een ander handhavingsbesluit (artikelen 80 en 87 Cbw). Voor overtredingen buiten de zorgplicht en de meldplicht, zoals het niet registreren, is de hoogste boete € 1 miljoen.
Een persoonlijke boete voor bestuurders kent de wet alleen voor de kennis- en trainingsplicht van bestuursleden (artikel 24) en voor het niet meewerken met de toezichthouder (artikel 93). Daarover leest u meer in ons artikel over bestuurdersaansprakelijkheid onder de Cyberbeveiligingswet.
Zo werkt het bij Prudai
De registratie zelf doet u in MijnNCSC. Ook IRMA, onze software voor governance, risk en compliance (GRC), registreert u niet bij het NCSC.
Wel helpt IRMA de registratie actueel te houden. Met zelf te bouwen registers houdt u bij wat u bij het NCSC hebt opgegeven: sector, type entiteit, contactpersoon, IP-reeksen en domeinnamen. Verandert er iets, dan werkt u het register bij en geeft u de wijziging binnen twee weken door in MijnNCSC. In het assetregister legt u vast welke systemen u beschermt. Die registers vult u zelf; de AI van IRMA vult assets niet.
Dit volgt een principe dat wij ook intern hanteren: één feit staat op één plek. Waarom dat ertoe doet, leest u in ons artikel over informatie-alignment.
Voor de specialist
- Digitale aanbieders. Cloud- en datacenteraanbieders, beheerde (beveiligings)diensten, DNS-dienstverleners, onlineplatforms en vergelijkbare aanbieders geven hun gegevens ook door voor het register van ENISA, binnen een maand nadat ze eronder vallen (artikel 47 Cbw).
- Meerdere lidstaten. In de regel registreert u in elk EU-land waar u gevestigd bent en diensten verleent. Overheden registreren in het eigen land, telecomaanbieders waar zij diensten aanbieden en de digitale aanbieders hierboven in het land van hun hoofdvestiging.
- Hoofdvestiging. Dat is de vestiging waar de beslissingen over cybersecurity in hoofdzaak worden genomen. Kan dat niet worden bepaald, dan geldt waar de maatregelen worden uitgevoerd, en anders de vestiging met de meeste werknemers.
- Wijzigen door de minister. De minister wijzigt, weigert of beëindigt een registratie, in overeenstemming met de toezichthouder van de sector, als de grond ervoor is gewijzigd, vervallen of ontbreekt (artikel 43, derde lid, Cbw).
Veelgestelde vragen
Wanneer moest ik mij registreren voor de Cyberbeveiligingswet?
Sinds 15 augustus 2026 moeten organisaties die onder de Cbw vallen, geregistreerd zijn op mijn.ncsc.nl. Bent u nog niet geregistreerd, doe het dan zo snel mogelijk.
Wat heb ik nodig om in te loggen op MijnNCSC?
eHerkenning op niveau EH2+, gekoppeld aan het KvK-nummer van uw organisatie, met een machtiging om namens uw organisatie te registreren. Medewerkers van aangesloten Rijksorganisaties loggen in met SSO Rijk.
Hoe snel moet ik wijzigingen doorgeven?
Onverwijld, en in elk geval binnen twee weken na de wijziging (artikel 44, tweede lid, Cbw). Dat doet u ook via MijnNCSC.
Moet ik mijn leveranciers opgeven in het entiteitenregister?
Nee. Het register vraagt geen lijst van leveranciers. Ketenveiligheid hoort wel bij uw zorgplicht; lees daarover ons artikel over NIS2-ketenveiligheid en de eisen aan leveranciers.
Bronnen
- Cyberbeveiligingswet, wetten.overheid.nl (BWBR0052872), geldend vanaf 15 augustus 2026, geraadpleegd 2 oktober 2026
- Cyberbeveiligingsbesluit, Staatsblad 2026, 189, 8 juli 2026
- NCSC, Registreer jouw organisatie voor de Cyberbeveiligingswet, geraadpleegd 2 oktober 2026
- RDI, NIS2-zelfevaluatie, geraadpleegd 2 oktober 2026
- Rijksoverheid, Cyberbeveiligingswet en Wwke vanaf 15 augustus 2026 van kracht, 7 juli 2026
Wilt u weten hoe IRMA uw registratie, risico's en maatregelen onder de Cyberbeveiligingswet actueel houdt? Bekijk IRMA, GRC- en ISMS-software van Prudai of vraag een proefomgeving aan.
Bijgewerkt op 4 oktober 2026