Sign in with ChatGPT op het werk: wat betekent het voor uw compliance?
Met Sign in with ChatGPT logt een medewerker in bij een andere app met zijn ChatGPT-account. Als hij dat wil, lopen de AI-verzoeken van die app dan op zijn eigen ChatGPT-abonnement. Dat is handig, maar het contract met de modelaanbieder ligt dan bij de medewerker en niet bij uw organisatie. Behandel het daarom als een nieuwe leverancier en een nieuwe inlogroute, en spreek af wanneer het wel en niet mag.
In het kort
- OpenAI maakte Sign in with ChatGPT breed bekend op DevDay, 29 september 2026. Abonnees van ChatGPT Plus en Pro kunnen hun abonnement daarmee gebruiken in apps van andere partijen.
- Bij een persoonlijk abonnement heeft de medewerker het contract met OpenAI. Tussen uw organisatie en OpenAI is er geen verwerkersovereenkomst.
- Wat OpenAI met deze verzoeken doet (training, bewaartermijn), staat niet in de documentatie voor ontwikkelaars.
- Voor de AVG, ISO 27001, NEN 7510 en NIS2 is dit gewoon leveranciersbeheer en toegangsbeheer. Nieuw is vooral hoe makkelijk het gaat.
- Niet elke aanbieder doet mee. Anthropic staat apps van derden niet toe om in te loggen met een Claude-abonnement.
Wat is Sign in with ChatGPT precies?
Sign in with ChatGPT bestaat uit twee delen.
- Inloggen. Een app gebruikt uw ChatGPT-account als identiteit, net zoals bij "inloggen met Google" of "inloggen met Microsoft".
- Plangebruik. Dit deel is optioneel. De AI-verzoeken van de app lopen dan op het ChatGPT-abonnement van de gebruiker. De app heeft daarvoor geen eigen API-sleutel van OpenAI nodig. OpenAI noemt dit plan usage of token sharing.
Volgens OpenAI krijgt de app daarmee geen toegang tot de gesprekken in ChatGPT zelf. De gebruiker stelt per app in hoeveel van zijn abonnement die mag gebruiken. Bij de lancering noemde OpenAI zestien partners, onder wie Notion, Vercel en Devin. Voor commerciële apps is het nu nog een beperkte proef met geselecteerde partners.
Twee beperkingen zijn van belang:
- Alleen Plus en Pro. Bij de lancering gaat het om de persoonlijke abonnementen Plus en Pro. Business en Enterprise noemt OpenAI daarbij niet.
- Betaalde apps moeten eerst toestemming hebben. Open-sourceprojecten en apps die iemand voor zichzelf lokaal draait, mogen plangebruik meteen aanbieden. Een betaalde of gehoste app moet eerst toegang aanvragen (via een interesseformulier of wachtlijst) en mag het pas aanbieden als OpenAI de app toelaat.
Waarom is Sign in with ChatGPT een compliancevraag?
Bij plangebruik ligt het contract met de modelaanbieder bij de medewerker. De verwerking valt daarmee buiten de afspraken die uw organisatie zelf heeft gemaakt. De drie routes naast elkaar:
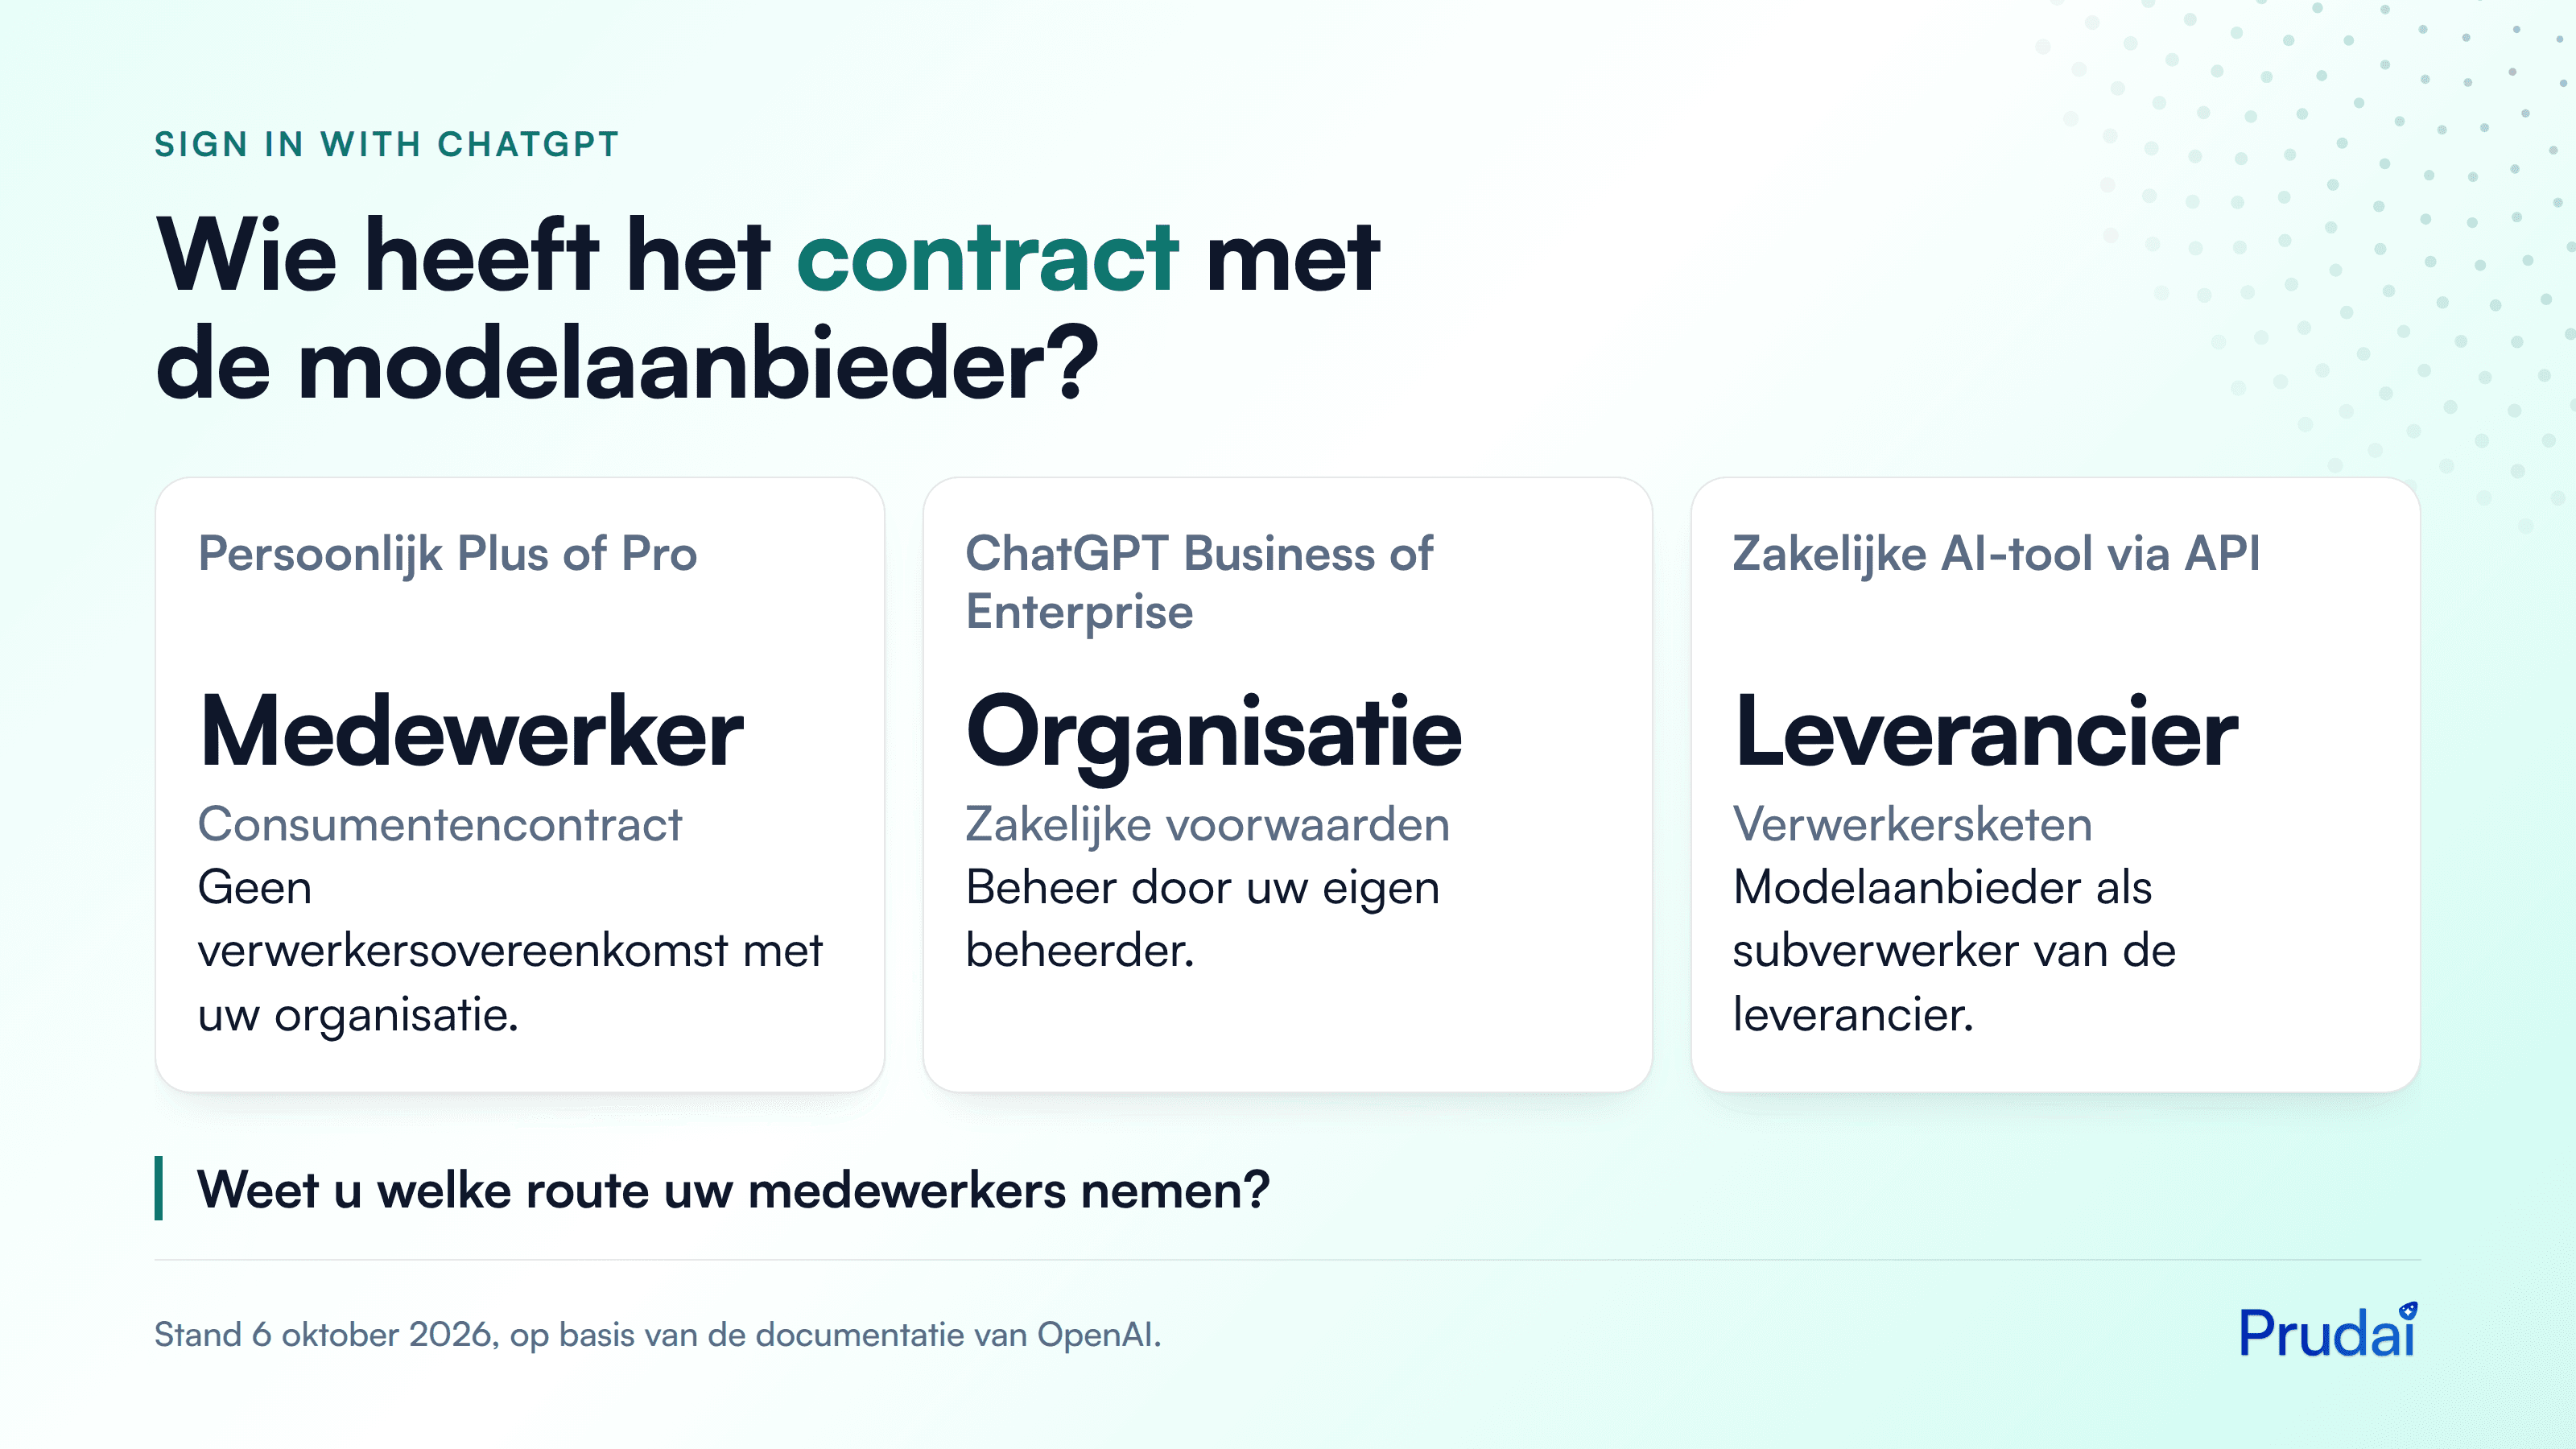
Vergelijking van drie routes naar een AI-model: persoonlijk Plus of Pro, ChatGPT Business of Enterprise, en een zakelijke AI-tool via de API, met per route wie het contract met de modelaanbieder heeft
| Persoonlijk Plus of Pro | ChatGPT Business of Enterprise | Zakelijke AI-tool via de API | |
|---|---|---|---|
| Contract met OpenAI | De medewerker | Uw organisatie | De leverancier van de tool |
| Verwerkersovereenkomst | Geen, met uw organisatie | Met OpenAI | Met de leverancier; de modelaanbieder is subverwerker |
| Training op de inhoud | Bij gewone chats aan, tenzij de medewerker het uitzet; bij plangebruik niet beschreven | Standaard uit | Hangt af van het contract; bij de API van OpenAI standaard uit |
| Wie beheert de toegang? | De medewerker | Uw beheerder | Uw beheerder, via de tool |
Wat zegt de AVG?
Laat u persoonsgegevens verwerken door een andere partij, dan moet die voldoende garanties bieden en legt u de afspraken vast in een verwerkersovereenkomst (artikel 28 AVG). Bij een persoonlijk abonnement is die overeenkomst er niet: de medewerker heeft een consumentencontract met OpenAI.
Komen er gegevens van klanten, patiënten of cliënten in zo'n verzoek, dan kan dat een datalek zijn. De Autoriteit Persoonsgegevens waarschuwde daar in augustus 2024 al voor, na meldingen over medewerkers die op eigen initiatief persoonsgegevens in een AI-chatbot zetten. Sign in with ChatGPT maakt die route korter. De medewerker hoeft niets meer te kopiëren en te plakken: de app die hij toch al gebruikt, stuurt het werk zelf door.
Wat vragen ISO 27001 en NEN 7510?
Beide normen vragen dat u leveranciers en clouddiensten beheert en dat u weet wie waar toegang toe heeft. In ISO/IEC 27001:2022 gaat het om de beheersmaatregelen voor leveranciersrelaties (5.19 tot en met 5.22), het gebruik van clouddiensten (5.23) en identiteits- en toegangsbeheer (5.15 tot en met 5.18). NEN 7510-1:2024 is gebaseerd op ISO/IEC 27001:2022; de maatregelen voor de zorg staan in NEN 7510-2:2024.
Inloggen met een persoonlijk ChatGPT-account betekent: een account buiten uw eigen identiteitsbeheer. Gaat een medewerker uit dienst, dan zet u zijn werkaccount uit. Zijn persoonlijke ChatGPT-account blijft gewoon aan de app gekoppeld.
Geldt dit ook onder de Cyberbeveiligingswet?
Ja. Valt uw organisatie onder de Cyberbeveiligingswet (NIS2), dan hoort de beveiliging van uw toeleveringsketen bij uw zorgplicht (NIS2-richtlijn, artikel 21, lid 2, onder d). Een AI-dienst waar medewerkers zelf op inloggen, is ook een schakel in die keten. Hoe u die keten toetst, leest u in ons artikel over ketenveiligheid onder NIS2.
En de AI Act?
Sinds 2 februari 2025 moeten organisaties die AI inzetten maatregelen nemen om, zoveel als mogelijk, te zorgen voor voldoende AI-geletterdheid van hun medewerkers (artikel 4 AI-verordening). Een medewerker die weet wanneer hij zijn eigen abonnement wel en niet aan een app koppelt, hoort daarbij. Meer daarover in AI-geletterdheid onder de AI Act.
Wat staat er (nog) niet in de documentatie?
In de documentatie van OpenAI voor ontwikkelaars (geraadpleegd op 6 oktober 2026) staat niet:
- of de inhoud van deze verzoeken wordt gebruikt om modellen te trainen;
- hoe lang OpenAI verzoeken en antwoorden bewaart;
- of er een verwerkersovereenkomst is die deze route dekt, en in welke regio de verwerking plaatsvindt;
- of en wanneer Business en Enterprise meedoen, en wat beheerders dan kunnen instellen.
Voor gewone chats geldt: bij Plus en Pro mag OpenAI de inhoud gebruiken om modellen te verbeteren, tenzij de gebruiker dat uitzet ("Improve the model for everyone"). Bij Business, Enterprise en de API gebeurt dat standaard niet. Of dat ook voor plangebruik in andere apps geldt, zegt OpenAI niet. Tot dat zwart op wit staat, gaat u er het veiligst van uit dat de consumentenvoorwaarden gelden.
Welke afspraken maakt u nu?
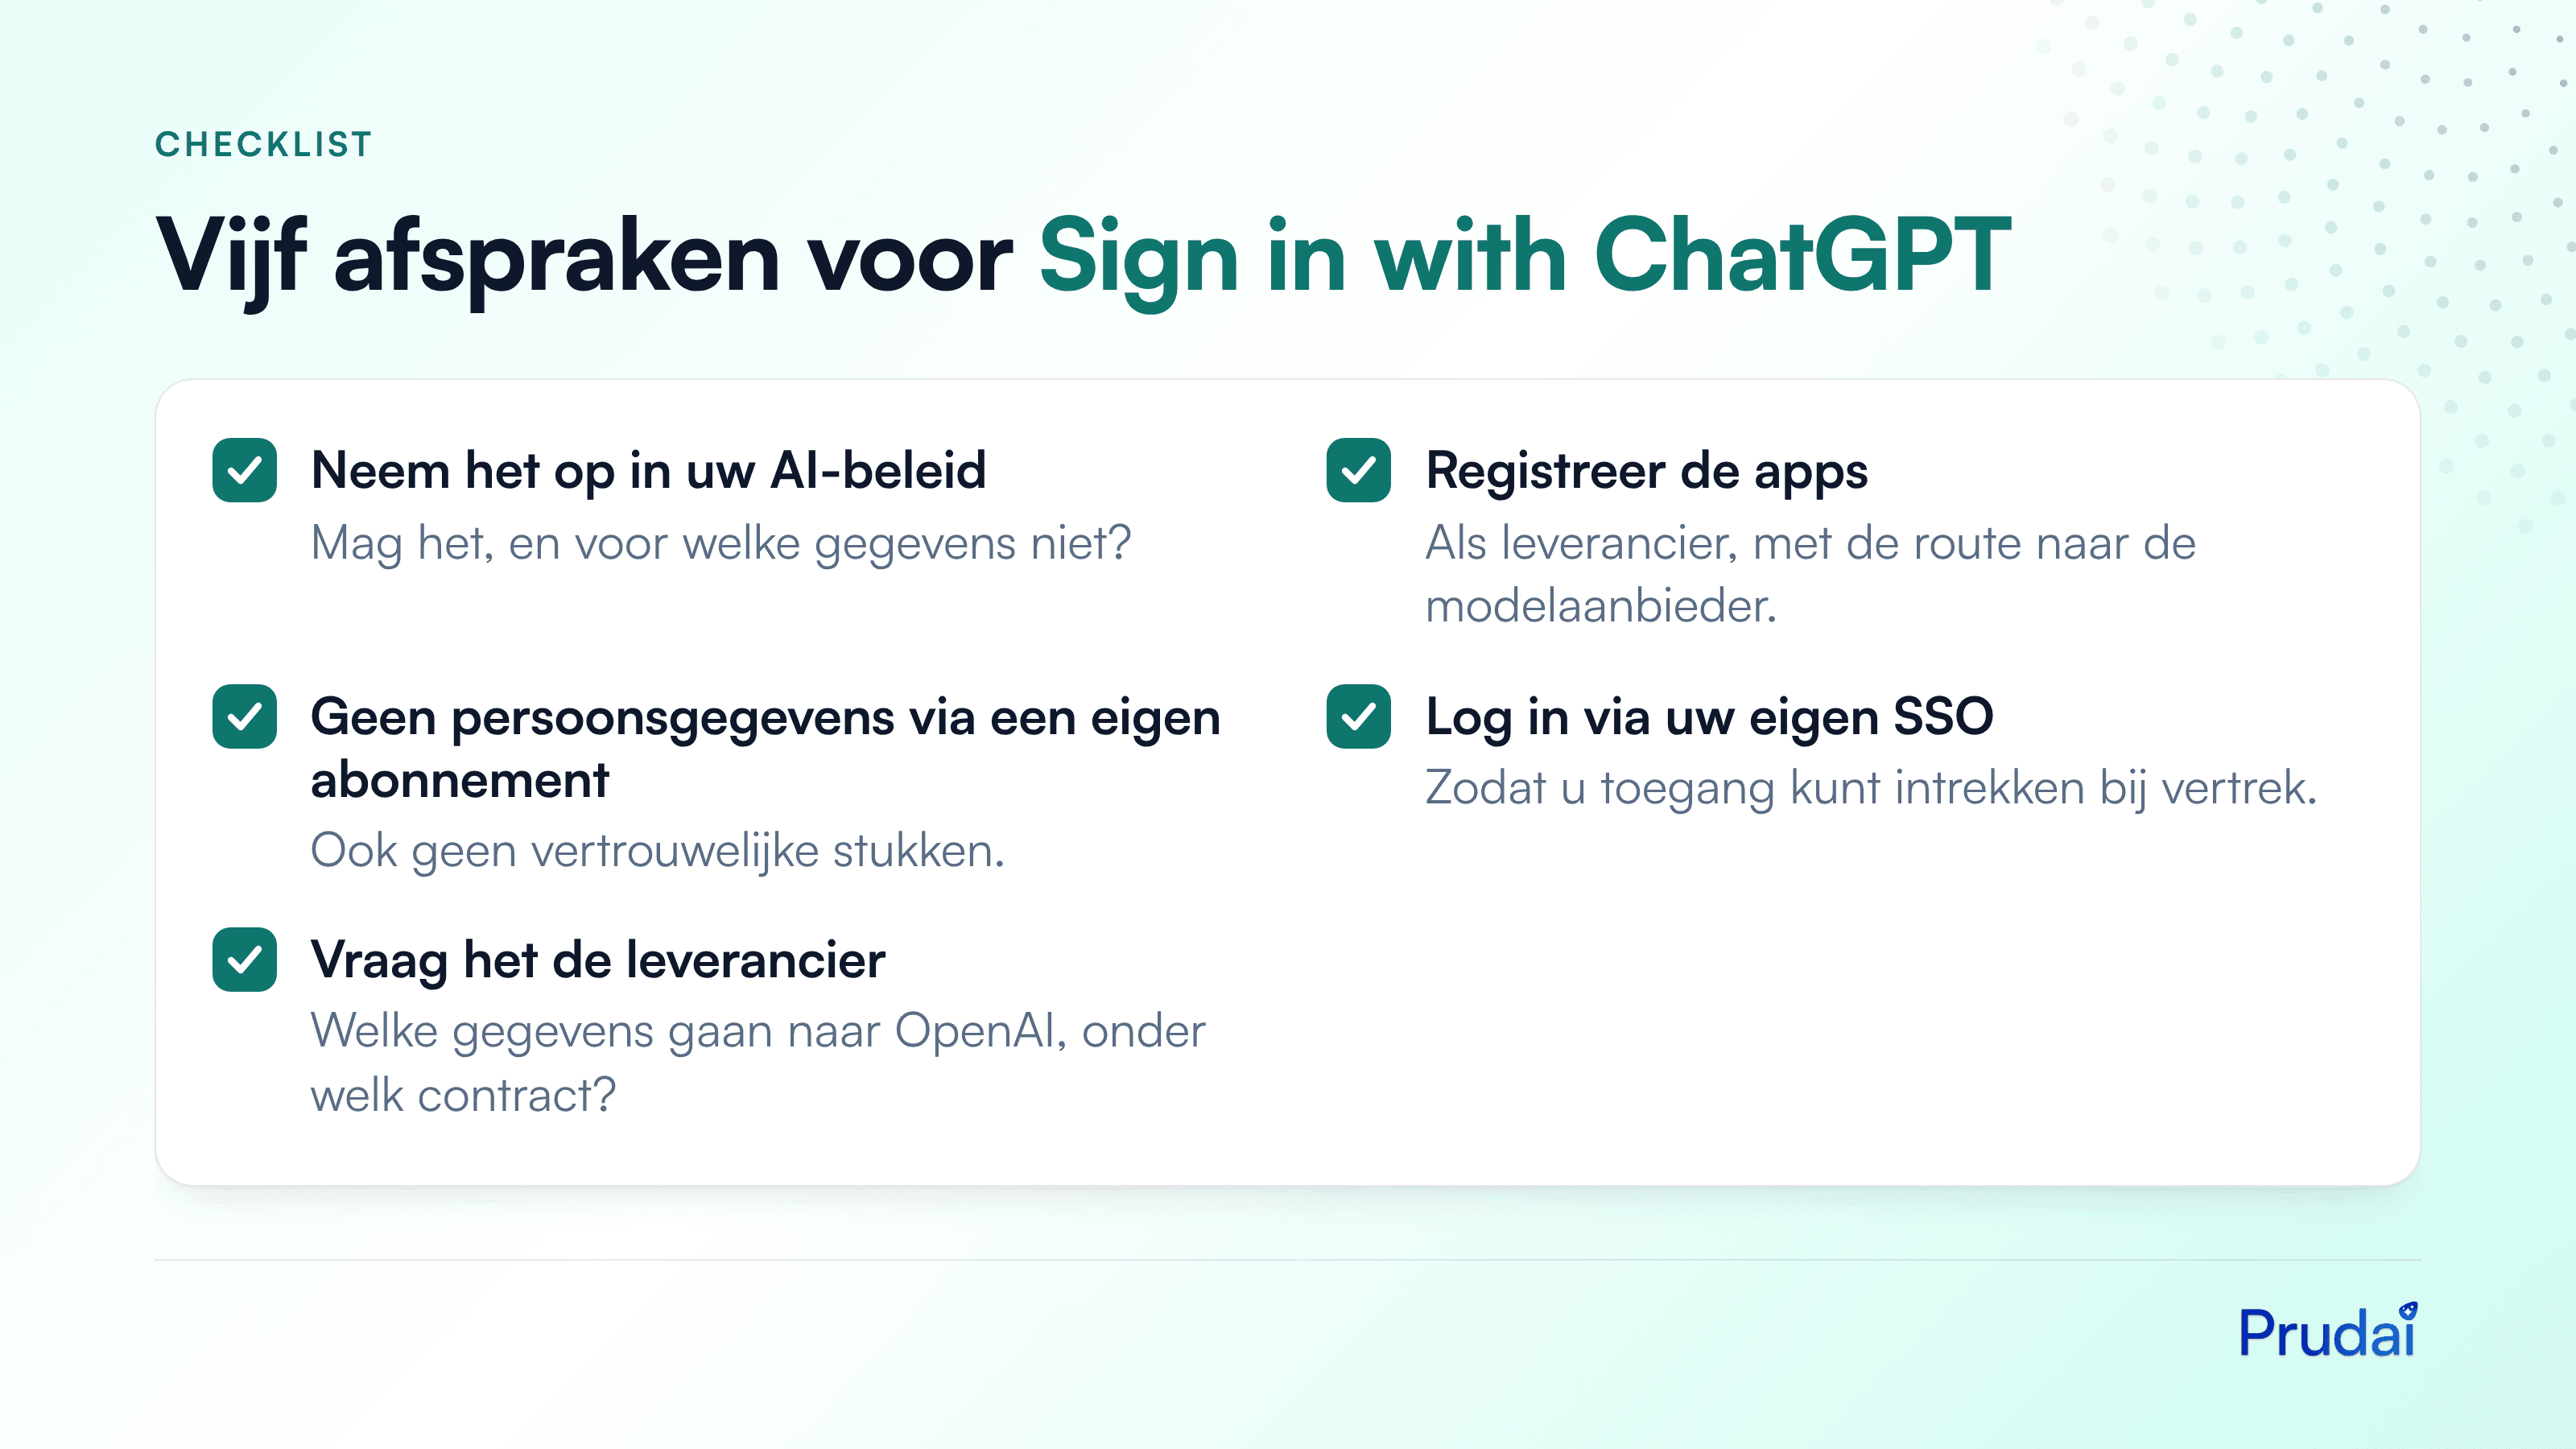
Checklist met vijf afspraken voor Sign in with ChatGPT: opnemen in het AI-beleid, apps registreren, geen persoonsgegevens via een eigen abonnement, inloggen via eigen SSO, en de leverancier bevragen
- Neem het op in uw AI-beleid. Mag het koppelen van een eigen abonnement, en voor welke gegevens niet?
- Registreer de apps. Zet apps die Sign in with ChatGPT aanbieden in uw leveranciers- of applicatieregister, met de route naar de modelaanbieder erbij.
- Geen persoonsgegevens via een eigen abonnement. Ook geen vertrouwelijke stukken. Openbare informatie is een ander verhaal.
- Log in via uw eigen SSO. Laat zakelijke apps waar het kan via uw eigen identiteitsbeheer lopen, zodat u toegang kunt intrekken als iemand vertrekt.
- Vraag het de leverancier. Wat gebeurt er als een gebruiker zijn ChatGPT-abonnement koppelt? Welke gegevens gaan naar OpenAI, en onder welk contract?
Gaat het om gezondheidsgegevens of om een verwerking op grote schaal, kijk dan of u een DPIA moet doen (artikel 35 AVG).
Doet elke AI-aanbieder dit?
Nee. Anthropic, de maker van Claude, sluit het uit in de documentatie van Claude Code. Ontwikkelaars mogen in hun apps geen inloggen met een Claude-account aanbieden, en ook geen verzoeken namens hun gebruikers via een Free-, Pro- of Max-abonnement laten lopen. Wie Claude in een eigen product wil gebruiken, doet dat via de API of een cloudaanbieder, onder een zakelijk contract. Of een app met uw eigen abonnement kan werken, verschilt dus per aanbieder. Vraag het per app na.
Zo werkt het bij Prudai
Toen OpenAI Sign in with ChatGPT aankondigde, hebben we bekeken of het in onze producten past. Daarbij geldt onze vaste regel: voordat een model bij ons in productie mag, moet het door onze compliancepoort. Die vraagt contractuele EU-verwerking, een aanvaardbare verwerkersketen en geen dataretentie die de leverancier verplicht stelt en die niet uit te zetten is, zoals de 30 dagen die Anthropic voor Claude Fable eist. Welke modellen daar wel en niet doorheen komen, staat op onze PrudentBench-pagina.
Plangebruik via een persoonlijk abonnement gaat om die poort heen. Het verzoek loopt dan onder het contract van de gebruiker, en niet onder het onze. Zolang OpenAI niet zwart op wit zet wat er met deze verzoeken gebeurt, bieden we het daarom niet aan.
Dat past bij hoe we werken. Prudai is gecertificeerd volgens ISO/IEC 27001:2022 en NEN 7510-1:2024. Een route waarvan we de verwerking niet kunnen aanwijzen, hoort daar niet bij.
Voor uw eigen organisatie helpt het om alles in één keten te zien. In IRMA staan leveranciers en contracten naast uw verwerkingsregister, DPIA's, risico's en maatregelen. Een app met Sign in with ChatGPT neemt u daar op als leverancier, met de verwerking en het risico erbij.
Voor de specialist
- Scopes. Voor alleen inloggen vraagt een app
openid profile email. Voor plangebruik komen daaroffline_access,resource.invokeenchatgpt.tokens.use.directbij. Dooroffline_accesskrijgt de app een vernieuwbare toegang. Hij kan dus na het inloggen blijven werken op het abonnement, tot de gebruiker de koppeling intrekt. Neem dat mee in uw periodieke toegangscontrole. - Alleen de Responses API. Plangebruik geldt alleen voor verzoeken aan de Responses API van OpenAI, met beperkingen (bijvoorbeeld geen transcriptie of bestandsupload, en
store: falseis verplicht). Andere aanbieders vallen erbuiten. Een app die meerdere modellen gebruikt, stuurt dus een deel van het werk via uw abonnement en een deel via eigen contracten. - Rollen onder de AVG. Uw organisatie blijft verwerkingsverantwoordelijke voor wat medewerkers in hun werk met persoonsgegevens doen. Bij een persoonlijk abonnement werkt OpenAI onder de consumentenvoorwaarden en het privacybeleid van de medewerker. Er is geen verwerkersovereenkomst met uw organisatie (artikel 28 lid 3 AVG), dus u kunt OpenAI langs deze route niet als uw verwerker inzetten. Leg in uw beleid of DPIA vast hoe u daarmee omgaat.
Veelgestelde vragen
Mag een medewerker zijn eigen ChatGPT-abonnement voor werk gebruiken?
Dat bepaalt u in uw AI-beleid. Zonder afspraken is er geen verwerkersovereenkomst tussen uw organisatie en OpenAI. Voor openbare informatie is het risico klein. Voor persoonsgegevens en vertrouwelijke stukken is het af te raden.
Is Sign in with ChatGPT hetzelfde als ChatGPT Business?
Nee. ChatGPT Business is een zakelijk abonnement dat uw organisatie afsluit en zelf beheert. Sign in with ChatGPT is een manier om in te loggen bij andere apps. Bij de lancering noemt OpenAI alleen Plus en Pro; of Business- en Enterprise-werkruimtes meedoen, staat er niet.
Traint OpenAI op wat een app via mijn abonnement verstuurt?
Dat staat niet in de documentatie voor ontwikkelaars. Bij gewone chats met Plus en Pro mag OpenAI de inhoud gebruiken om modellen te verbeteren, tenzij u dat uitzet in de instellingen. Ga er tot er duidelijkheid is van uit dat dat ook hier kan gelden.
Kan ik ook inloggen met mijn Claude-abonnement in andere apps?
Nee, op één uitzondering na. Anthropic staat ontwikkelaars niet toe om inloggen met een Claude-account aan te bieden of verzoeken via een Free-, Pro- of Max-abonnement te laten lopen. Alleen in een dienst die de ongewijzigde Claude Code draait, mag u inloggen met uw eigen Claude-abonnement. Andere apps gebruiken Claude via de API of een cloudaanbieder.
Wat zet ik in mijn leveranciersregister?
De naam van de app, of die Sign in with ChatGPT aanbiedt, welke gegevens erdoorheen gaan, en onder welk contract de modelaanbieder werkt. Zet erbij of medewerkers een eigen abonnement mogen koppelen.
Bronnen
- OpenAI, Sign in with ChatGPT: ChatGPT plan usage (geraadpleegd 6 oktober 2026)
- OpenAI, Sign in with ChatGPT: quickstart (geraadpleegd 6 oktober 2026)
- OpenAI, Sign in with ChatGPT: registration and sign-in (scopes) (geraadpleegd 6 oktober 2026)
- OpenAI, Sign in with ChatGPT: preview limitations (geraadpleegd 6 oktober 2026)
- OpenAI Cookbook, Integrating Sign in with ChatGPT in your open-source app (geraadpleegd 6 oktober 2026)
- OpenAI, How your data is used to improve model performance
- Autoriteit Persoonsgegevens, waarschuwing: gebruik AI-chatbot kan leiden tot datalekken (augustus 2024, Engelstalige versie)
- SecurityBrief, OpenAI launches ChatGPT sign-in for 16 partner tools (2 oktober 2026)
- The Star, OpenAI expands ChatGPT with apps and third-party sign-in (4 oktober 2026)
- Algemene verordening gegevensbescherming (AVG), artikelen 28 en 35
- AI-verordening (EU) 2024/1689, artikel 4
- NIS2-richtlijn (EU) 2022/2555, artikel 21
- Anthropic, Claude Code: Legal and compliance (geraadpleegd 6 oktober 2026)
Wilt u weten hoe u leveranciers, verwerkingen en AI-toepassingen in één register bijhoudt? Bekijk dan IRMA, of lees hoe u AI-geletterdheid in uw organisatie regelt.
Bijgewerkt op 6 oktober 2026
Foto via Pixabay