Werkwijze · Interne audit
Interne audit uitvoeren volgens ISO 27001: van auditprogramma tot gesloten bevinding
ISO/IEC 27001 vraagt in clausule 9.2 om interne audits met geplande tussenpozen, volgens een auditprogramma. In IRMA plant u dat programma, legt u per audit scope, periode en bevindingen vast, en volgt u elke bevinding tot de corrigerende maatregel werkt. Met één knop laat u IRMA bovendien opzet, bestaan en werking van elke gekoppelde maatregel nagaan op wat er in het register staat.
Vanaf € 149 per maand. Proefomgeving op aanvraag.
Een auditprogramma dat u kunt laten zien
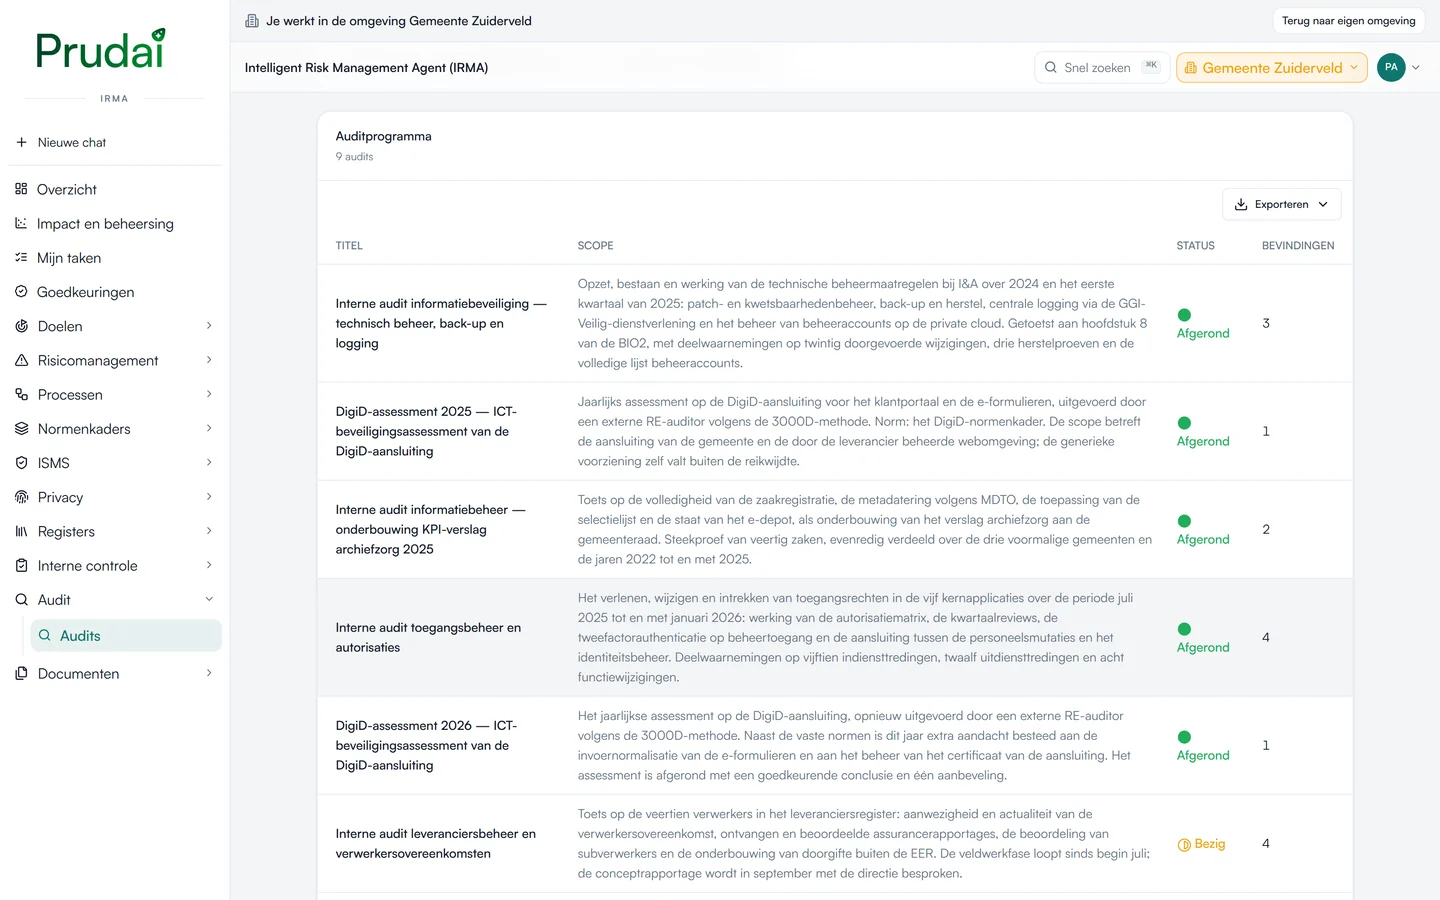
Elke audit in het programma heeft een titel, een scope, een auditleider, een periode en een status: gepland, bezig of afgerond. Zo ziet u in één overzicht welke onderdelen van het ISMS dit jaar zijn geaudit en welke nog op de planning staan. Interne audits en externe audits, zoals een DigiD-assessment, staan in hetzelfde programma.
IRMA loopt het register vooraf na
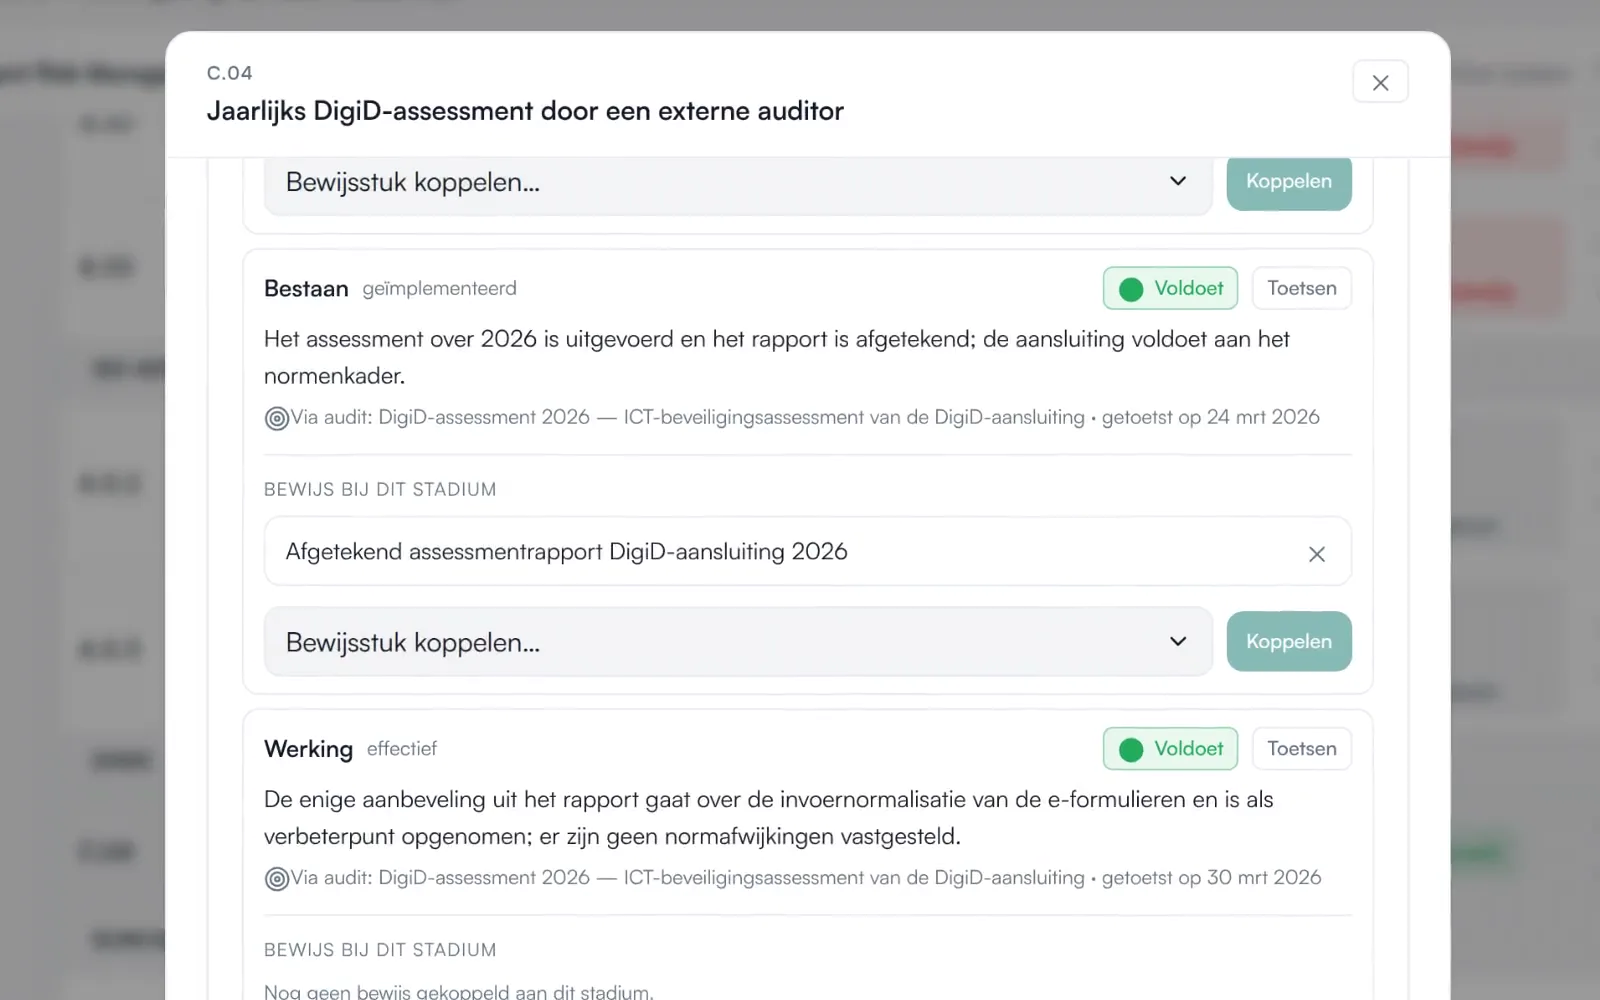
Met de knop Interne audit uitvoeren loopt IRMA alle maatregelen na die aan een gekozen normenkader zijn gekoppeld. Per maatregel beoordeelt IRMA drie stadia. De opzet: is er een goedgekeurd beleidsdocument dat niet over zijn herzieningsdatum is? Het bestaan: is de maatregel geïmplementeerd en heeft hij een eigenaar? De werking: is er actueel bewijs en is de effectiviteit voldoende?
Daarnaast vindt IRMA risico's die verminderd moeten worden maar geen maatregel hebben, risico's die over hun herbeoordelingsdatum zijn en eisen uit bijlage A zonder enige maatregel. De beoordeling is regelgestuurd: elk oordeel is terug te voeren op wat er in het register staat, en dezelfde stand levert dezelfde uitkomst.
Van bevinding naar corrigerende maatregel
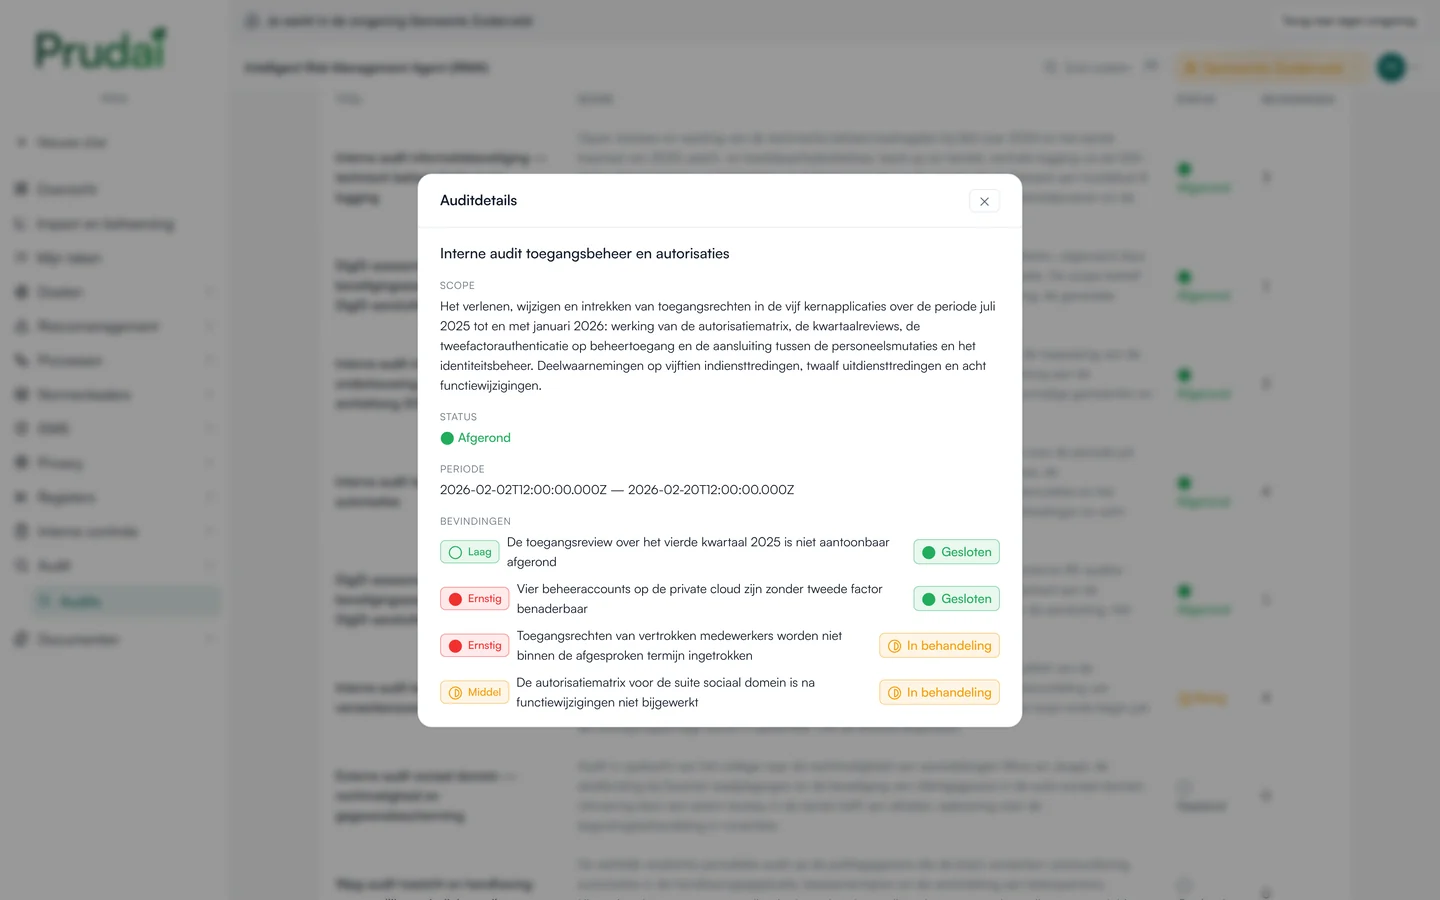
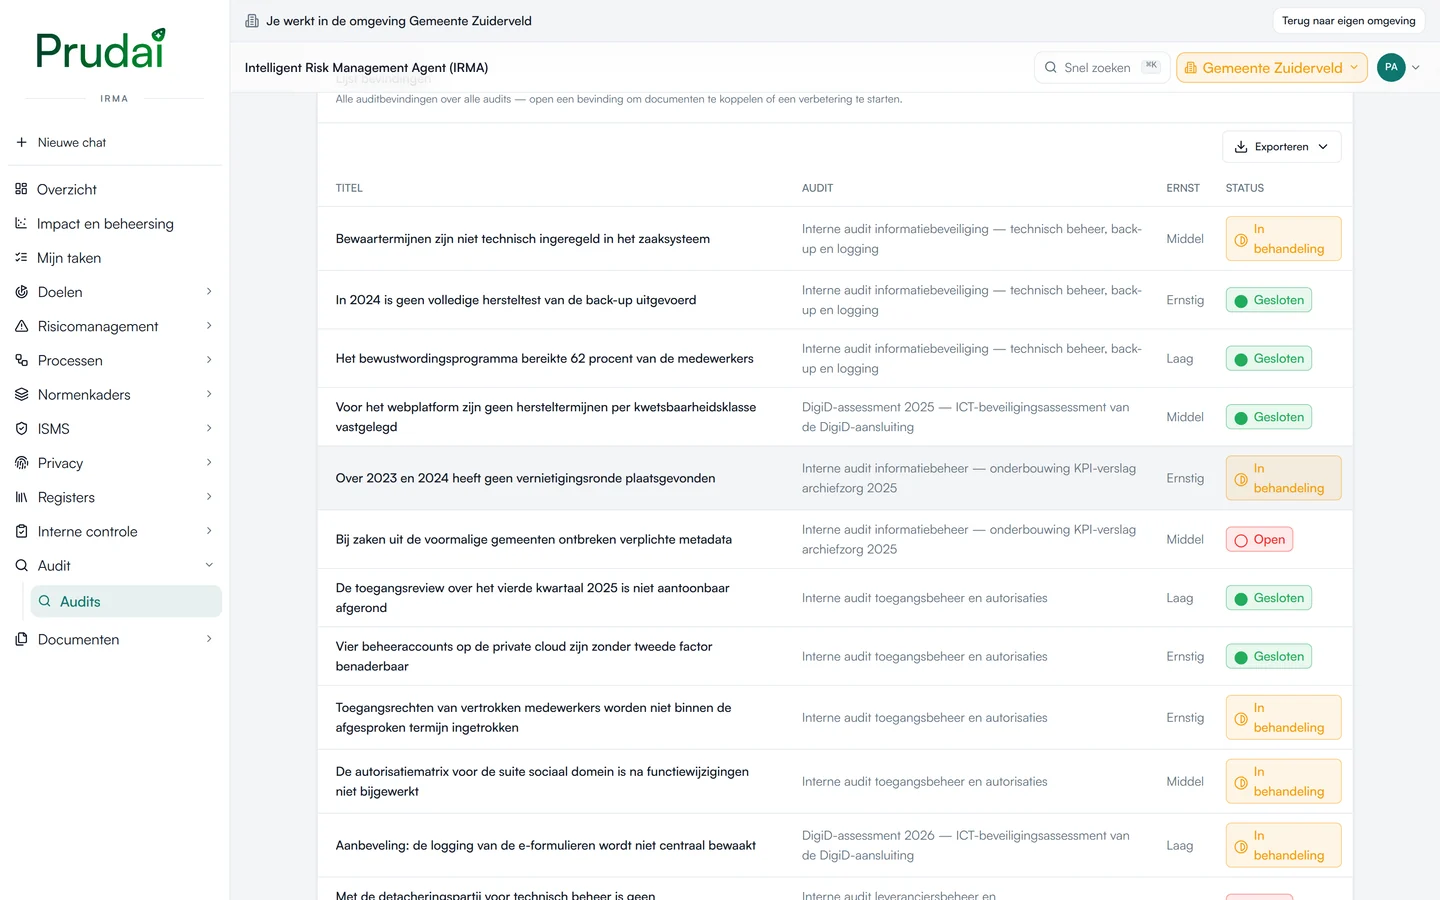
Elke afwijking wordt een bevinding met een ernst: laag, middel of ernstig. Een maatregel die niet voldoet, wordt een afwijking in de CAPA-lus. Die doorloopt de stappen van ISO 27001 clausule 10.2: vastgesteld, oorzaakanalyse, corrigerende maatregel gepland, in uitvoering, toetsing van de effectiviteit en gesloten. Een maatregel die deels voldoet, wordt een verbeterpunt in het verbeteringenregister.
Bij elke bevinding maakt IRMA een taak aan voor de eigenaar van de maatregel, met een termijn die past bij de ernst. Zo ligt er na de audit geen rapport in een map, maar een werklijst met namen en data.
Het oordeel van de auditor gaat voor
De knop vervangt de auditor niet. Hij zorgt dat de auditor begint bij een register waarvan de gaten al bekend zijn. Een toetsing die een auditor zelf heeft vastgelegd, overschrijft IRMA nooit. Wijkt de uitkomst van IRMA af van het oordeel van de auditor, dan verschijnt die als voorstel naast het oordeel, en blijft het oordeel van de auditor staan. De run zelf komt met de actor en het tijdstip in de auditlog.
Stap voor stap
Zo doet u het in IRMA.
- 01Stel het auditprogramma opPlan de audits van het jaar met scope, auditleider en periode.
- 02Laat IRMA het register nagaanStart de interne audit voor een normenkader; IRMA beoordeelt opzet, bestaan en werking per maatregel.
- 03Voer de audit uitInterview, neem deelwaarnemingen en leg uw eigen oordeel per maatregel vast.
- 04Leg de bevindingen vastElke bevinding krijgt een ernst en wordt een afwijking of een verbeterpunt.
- 05Volg de corrigerende maatregelen opWerk de taken af en toets de effectiviteit voordat u een afwijking sluit.
- 06Rapporteer aan de directieExporteer het auditresultaat en neem het mee in de directiebeoordeling.
Normen en wetgeving
- ISO/IEC 27001:2022, clausule 9.2 (interne audit)
- ISO/IEC 27001:2022, clausule 10.1 en 10.2
- BIO2
- NEN 7510
Vragen
Veelgestelde vragen.
IRMA loopt het register na: per maatregel opzet, bestaan en werking, plus risico's zonder maatregel en eisen zonder dekking. Dat is de voorbereiding. De audit zelf, met interviews en waarnemingen, doet uw auditor, en zijn oordeel gaat altijd voor.
Een lopende of net afgeronde run geeft IRMA terug in plaats van een nieuwe te starten. Zo ontstaan er geen dubbele bevindingen en taken.
Ja. U kiest het normenkader waarvoor IRMA de gekoppelde maatregelen nagaat.
Een afwijking moet worden gecorrigeerd en doorloopt de CAPA-lus van clausule 10.2. Een verbeterpunt is een kans op verbetering uit clausule 10.1 en staat in een apart verbeteringenregister.
Verder lezen
Hoort hierbij.
- FunctiesAudits en bevindingenHet auditprogramma, bevindingen met ernst en eigenaar, en corrigerende maatregelen die pas sluiten als hun werking is bevestigd.
- FunctiesMaatregelen en bewijsElke maatregel getoetst op opzet, bestaan en werking, met bewijs per stadium en een overzicht van bewijs dat binnenkort verloopt.
- WerkwijzenDirectiebeoordelingDe input voor de directiebeoordeling komt uit de registers, besluiten en acties worden vastgelegd en lopen door naar taken en het verbeteringenregister.
- WerkwijzenCertificeringsaudit voorbereidenElke verplichte clausule een eigen plek in IRMA, de gereedheid per norm met uitleg, actueel bewijs en de certificeringscyclus met aftellen naar de volgende audit.
- Voor wieAuditorHet auditprogramma, de bevindingen en de corrigerende maatregelen in één lus, met per maatregel een oordeel over opzet, bestaan en werking en een audittrail die niet te wijzigen is.
Plan een demo
Begin bij een leeg register.
In een demo laten wij zien hoe IRMA uw risico's, maatregelen en bewijs in één keten brengt, gebaseerd op uw eigen documenten. Daarna zetten wij op aanvraag een proefomgeving klaar met voorbeeldinhoud van uw eigen organisatie. Vanaf € 149 per maand.
Verwerking & naleving

Prudai is gecertificeerd volgens ISO/IEC 27001:2022 en NEN 7510-1:2024