Werkwijze · Certificering
Certificeringsaudit voorbereiden: zie de gaten voordat de auditor ze ziet
Een certificeringsaudit is geen moment om te ontdekken dat de directiebeoordeling nooit is gehouden of dat het bewijs van vorig jaar is. In IRMA heeft elke verplichte clausule van ISO/IEC 27001 een eigen plek, ziet u per norm hoe ver u bent en wat er nog openstaat, en telt IRMA af naar de volgende audit.
Vanaf € 149 per maand. Proefomgeving op aanvraag.
Wat een certificerende instelling wil zien
Voor een ISO 27001-certificaat zijn de clausules 4 tot en met 10 verplicht. Geen ervan kunt u als niet van toepassing verklaren. In IRMA heeft elke clausule een eigen plek: de context en de belanghebbenden (4.1 en 4.2), het beleid (5.2), de risicobeoordeling en de risicobehandeling (6.1.2 en 6.1.3), de Verklaring van Toepasselijkheid (6.1.3 d), de doelstellingen (6.2), wijzigingen (6.3), competentie en bewustwording (7.2 en 7.3), de gedocumenteerde informatie (7.5), het meetprogramma (9.1), de interne audit (9.2), de directiebeoordeling (9.3) en afwijkingen en verbeteringen (10.1 en 10.2).
Zo is een leeg onderdeel meteen zichtbaar als leeg, in plaats van een bestand dat niemand kan vinden.
- Context en belanghebbendenInterne en externe punten en de eisen van belanghebbenden, clausule 4.
- Risico en VvTRisicobeoordeling, behandeling en de Verklaring van Toepasselijkheid, clausule 6.
- EvaluatieMeetprogramma, interne audit en directiebeoordeling, clausule 9.
- VerbeteringAfwijkingen met corrigerende maatregelen en een verbeteringenregister, clausule 10.
Gereedheid per norm, met uitleg hoe het getal ontstaat
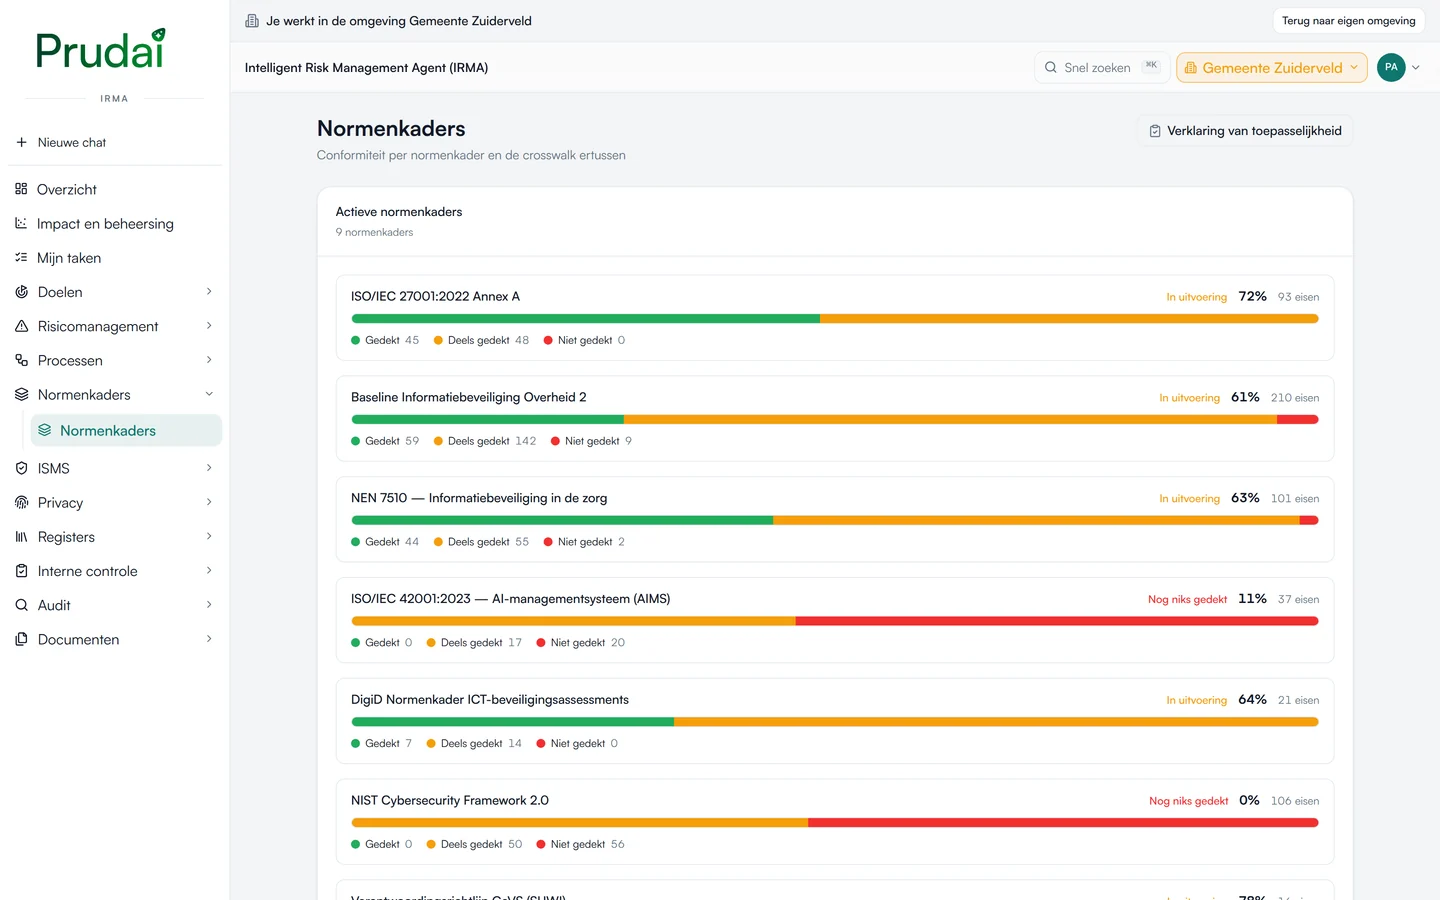
Per norm berekent IRMA een gereedheidspercentage. De methode is open: een eis die gedekt is, telt volledig, een eis die deels gedekt is, telt half, en een eis zonder dekking telt niet. Naast het getal ziet u welke eisen deels of niet gedekt zijn. Dat is de lijst waarmee u aan de slag gaat. Het percentage is de berekening van IRMA, geen oordeel van een auditor.
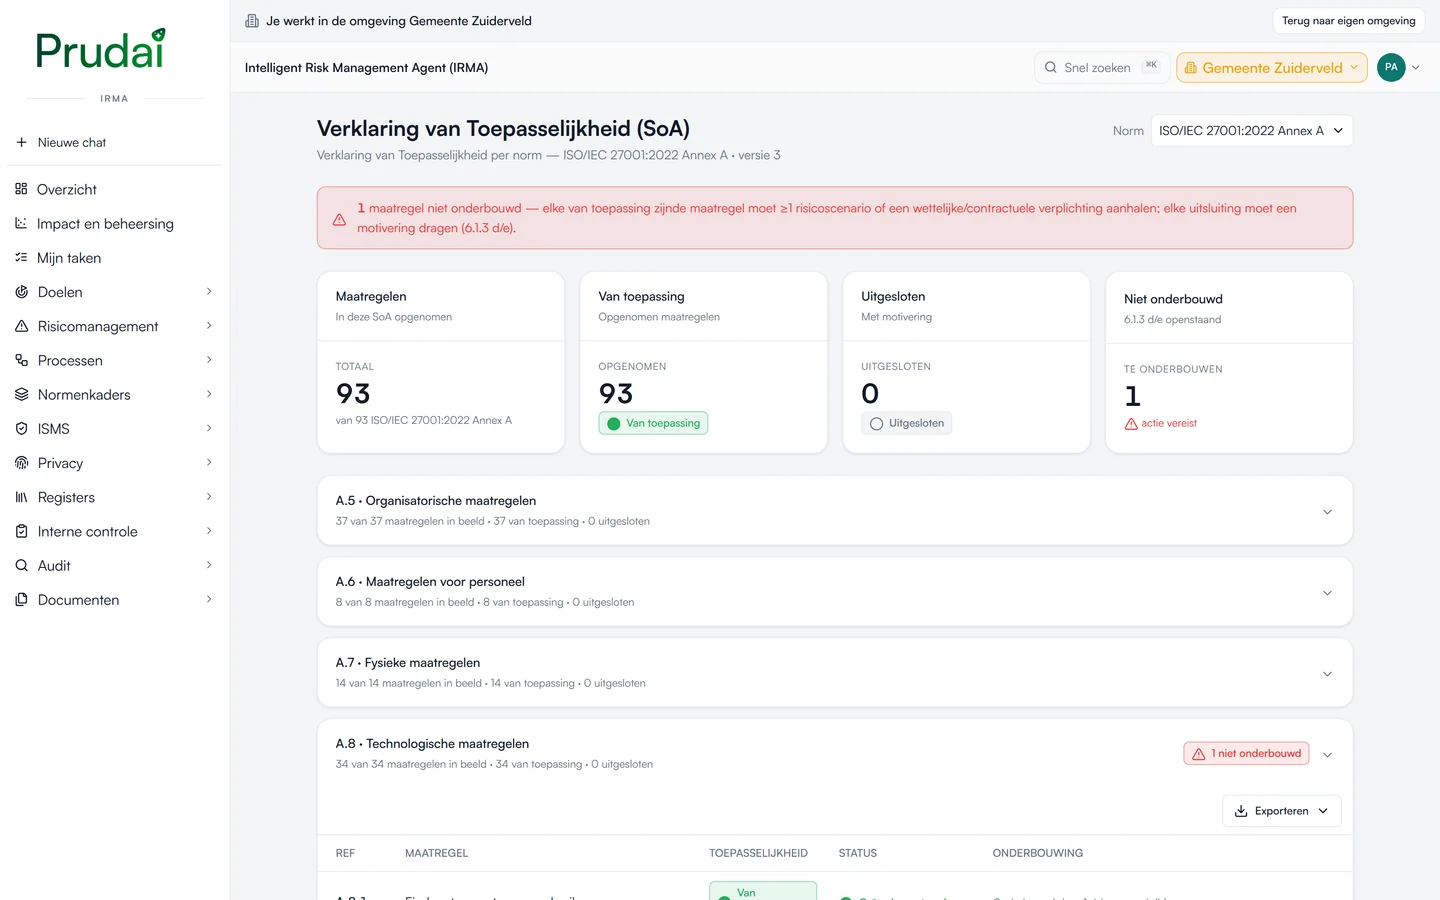
Daarnaast laat de Verklaring van Toepasselijkheid zien welke maatregel nog niet onderbouwd is, en vindt de interne audit van IRMA maatregelen zonder beleid, zonder eigenaar of zonder actueel bewijs.
Bewijs dat actueel is
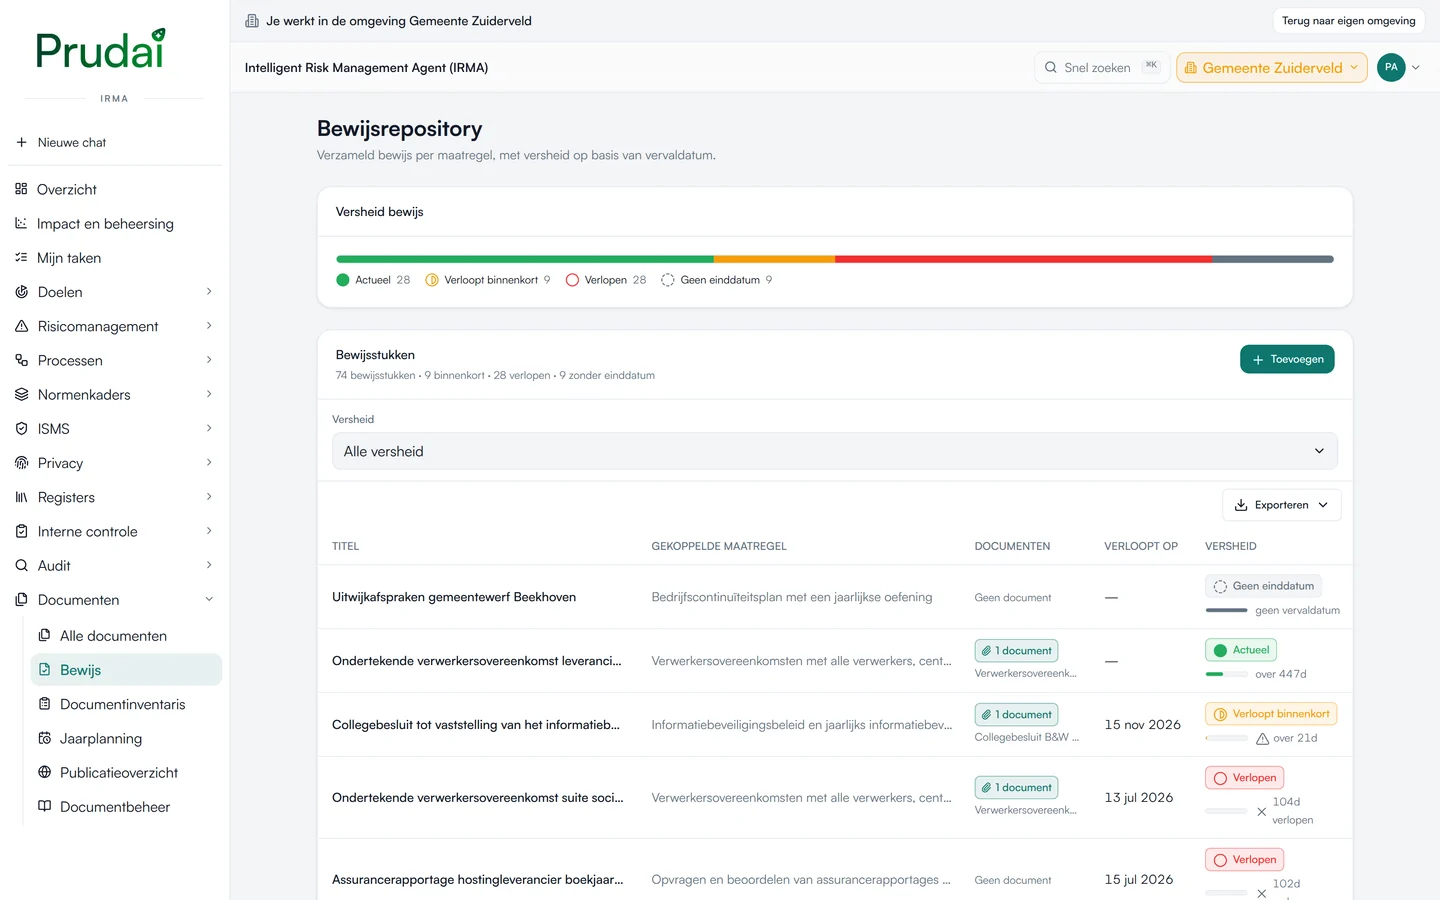
Een auditor toetst niet alleen of een maatregel bestaat, maar ook of hij werkt over de periode. Elk bewijsstuk in IRMA heeft een geldigheid. IRMA toont welk bewijs actueel is, welk binnenkort verloopt en welk al verlopen is, gekoppeld aan de maatregel waar het bij hoort. Zo verzamelt u het ontbrekende bewijs ruim voor de audit, en niet in de week ervoor.
De certificeringscyclus in beeld
Een certificaat loopt drie jaar. De certificerende instelling start met een audit in twee fasen, houdt daarna jaarlijks een tussentijdse audit en hercertificeert in het derde jaar. In IRMA legt u die cyclus vast, met de certificerende instelling en de data. IRMA telt af naar de volgende audit en naar het verlopen van het certificaat. Werkt uw certificerende instelling met een ander ritme, dan stelt u de cyclus per norm anders in. De data staan ook in de jaarplanning.
Afwijkingen na de audit, met termijnen
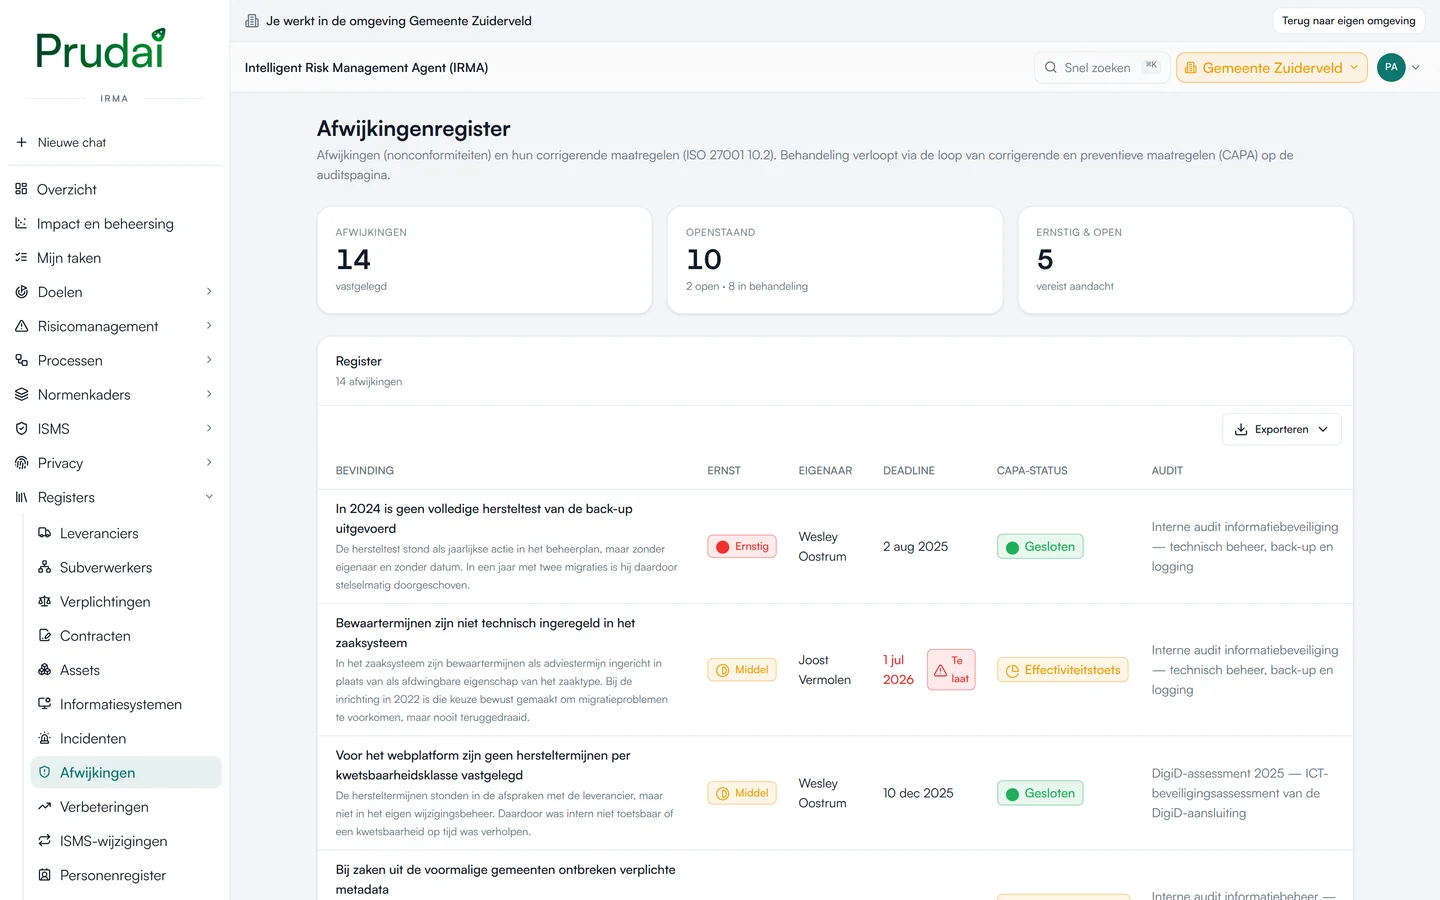
Na de audit stelt de certificerende instelling termijnen voor het oplossen van afwijkingen. In IRMA legt u elke afwijking vast als bevinding en doorloopt u de CAPA-lus: oorzaakanalyse, corrigerende maatregel, uitvoering en toetsing van de effectiviteit. Elke actie wordt een taak met een eigenaar en een termijn, zodat u op tijd het bewijs kunt aanleveren.
Stap voor stap
Zo doet u het in IRMA.
- 01Vul de verplichte clausulesLeg context, belanghebbenden, beleid, doelstellingen, competentie en bewustwording vast.
- 02Maak de risicoanalyse en de VvT afWerk tot elke maatregel in de VvT onderbouwd is.
- 03Werk de gaten per norm wegPak de eisen op die deels of niet gedekt zijn en verzamel actueel bewijs.
- 04Houd de interne audit en de directiebeoordelingVoer beide uit en leg de uitkomsten vast; een certificerende instelling vraagt erom.
- 05Registreer de certificeringscyclusLeg de audits en de certificerende instelling vast en volg het aftellen.
- 06Los de afwijkingen opVolg elke afwijking na de audit door de CAPA-lus binnen de gestelde termijn.
Normen en wetgeving
- ISO/IEC 27001:2022, clausules 4 tot en met 10
- ISO/IEC 27001:2022, clausule 6.1.3 d (Verklaring van Toepasselijkheid)
- ISO/IEC 17021-1 (certificeringscyclus)
- NEN 7510
- BIO2
Vragen
Veelgestelde vragen.
Nee, dat beslist de certificerende instelling. IRMA laat zien wat er nog ontbreekt, zodat u voorbereid de audit in gaat.
Ja. Prudai is gecertificeerd volgens ISO/IEC 27001:2022 en NEN 7510-1:2024. Wij begeleiden uw organisatie op weg naar certificering, waar dat relevant is.
Ja. IRMA rekent de eisen die via de crosswalk al door uw ISO 27001-certificaat worden gedekt mee, en toont apart wat u voor NEN 7510 nog zelf moet afdekken.
IRMA is er vanaf € 149 per maand. Een proefomgeving zetten wij op aanvraag klaar.
Verder lezen
Hoort hierbij.
- WerkwijzenVerklaring van ToepasselijkheidEen VvT per norm waarin elke opgenomen maatregel een grondslag heeft en elke uitsluiting een motivering, met versies en het verschil tussen versies.
- WerkwijzenInterne auditEen auditprogramma, een interne audit die opzet, bestaan en werking per maatregel nagaat, en bevindingen die doorlopen naar afwijking, verbetering en taak.
- WerkwijzenDirectiebeoordelingDe input voor de directiebeoordeling komt uit de registers, besluiten en acties worden vastgelegd en lopen door naar taken en het verbeteringenregister.
- FunctiesMaatregelen en bewijsElke maatregel getoetst op opzet, bestaan en werking, met bewijs per stadium en een overzicht van bewijs dat binnenkort verloopt.
- Voor wieAdviseurPer organisatie een eigen omgeving, starten met wat er al ligt, samen scoren met het managementteam en een ISMS dat na het traject blijft draaien.
- Voor wieBestuurderHet overzicht dat het bestuur onder NIS2 nodig heeft: risico's boven de risicobereidheid, open bevindingen, de directiebeoordeling en rapportages uit het eigen register.
Plan een demo
Begin bij een leeg register.
In een demo laten wij zien hoe IRMA uw risico's, maatregelen en bewijs in één keten brengt, gebaseerd op uw eigen documenten. Daarna zetten wij op aanvraag een proefomgeving klaar met voorbeeldinhoud van uw eigen organisatie. Vanaf € 149 per maand.
Verwerking & naleving

Prudai is gecertificeerd volgens ISO/IEC 27001:2022 en NEN 7510-1:2024