Werkwijze · Incidentbeheer
Incidentbeheer en datalekken: van melding tot les, met de 72-uursklok in beeld
Een incident registreren is het makkelijke deel. Het lastige is beoordelen wat het is, de juiste termijn halen en er achteraf van leren. In IRMA komt elk incident in één register, met ernst, bron en status. Blijkt het een datalek, dan zet IRMA de meldtermijn bij de Autoriteit Persoonsgegevens zelf en legt elke stap van de meldketen vast.
Vanaf € 149 per maand. Proefomgeving op aanvraag.
Elk incident in één register, ook uit uw monitoring
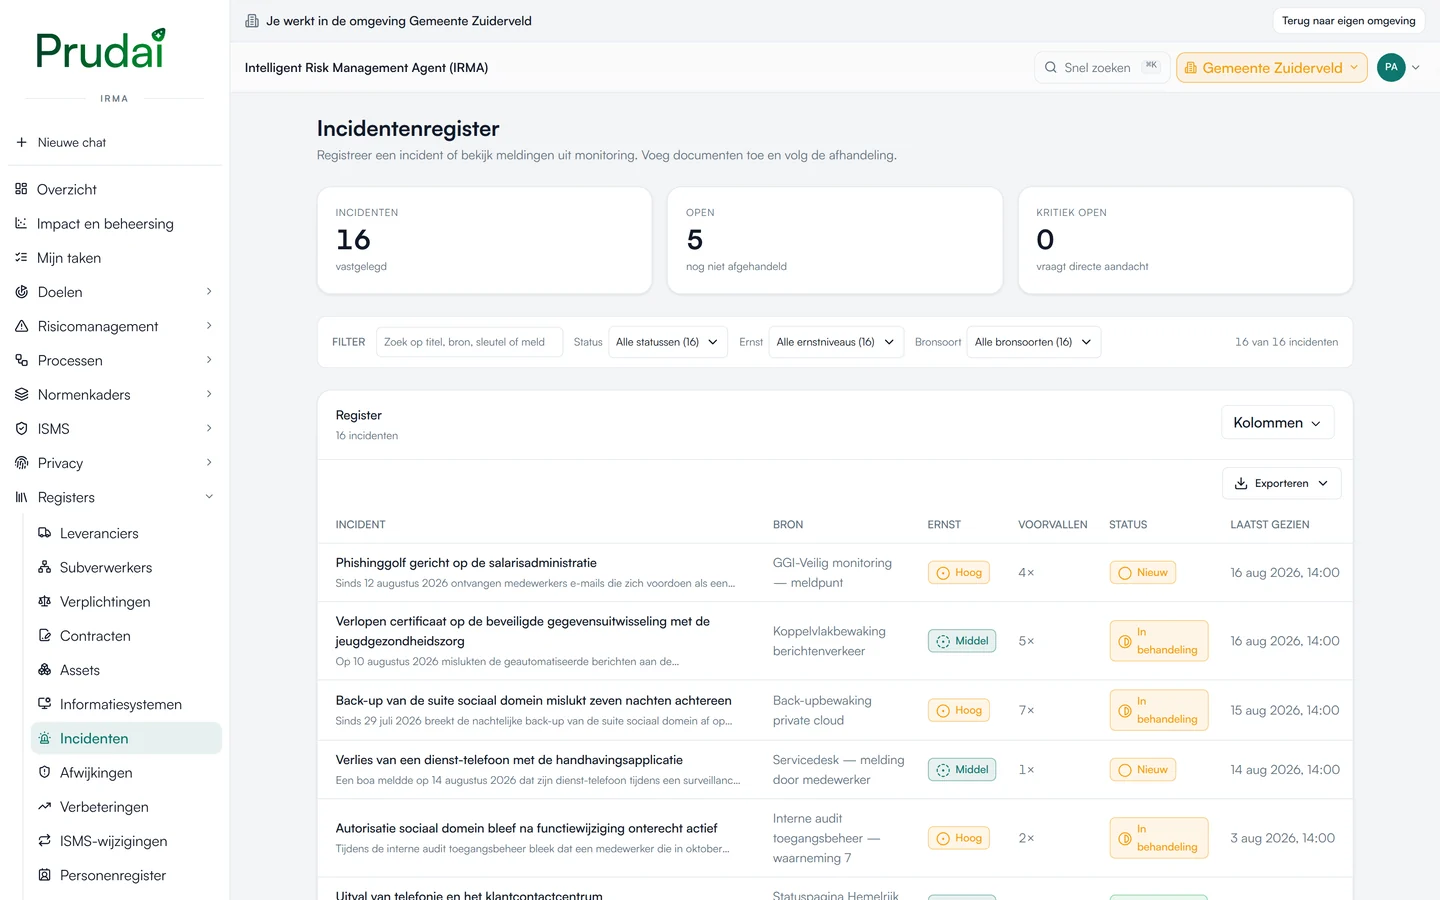
Medewerkers registreren een incident met een titel, een omschrijving, een ernst (laag, middel, hoog of kritiek), het moment waarop het plaatsvond en de impact. Uw monitoring kan incidenten ook automatisch aanleveren. Meldt een systeem hetzelfde incident opnieuw, dan maakt IRMA geen tweede rij, maar telt het aantal meldingen op en verhoogt het zo nodig de ernst. Zo blijft het register leesbaar in plaats van een stroom meldingen.
Elk incident doorloopt de status nieuw, in behandeling en afgehandeld. Documenten, zoals een logbestand of een verslag, koppelt u aan het incident. Het register exporteert u naar Excel.
Beoordelen: incident, datalek of afwijking
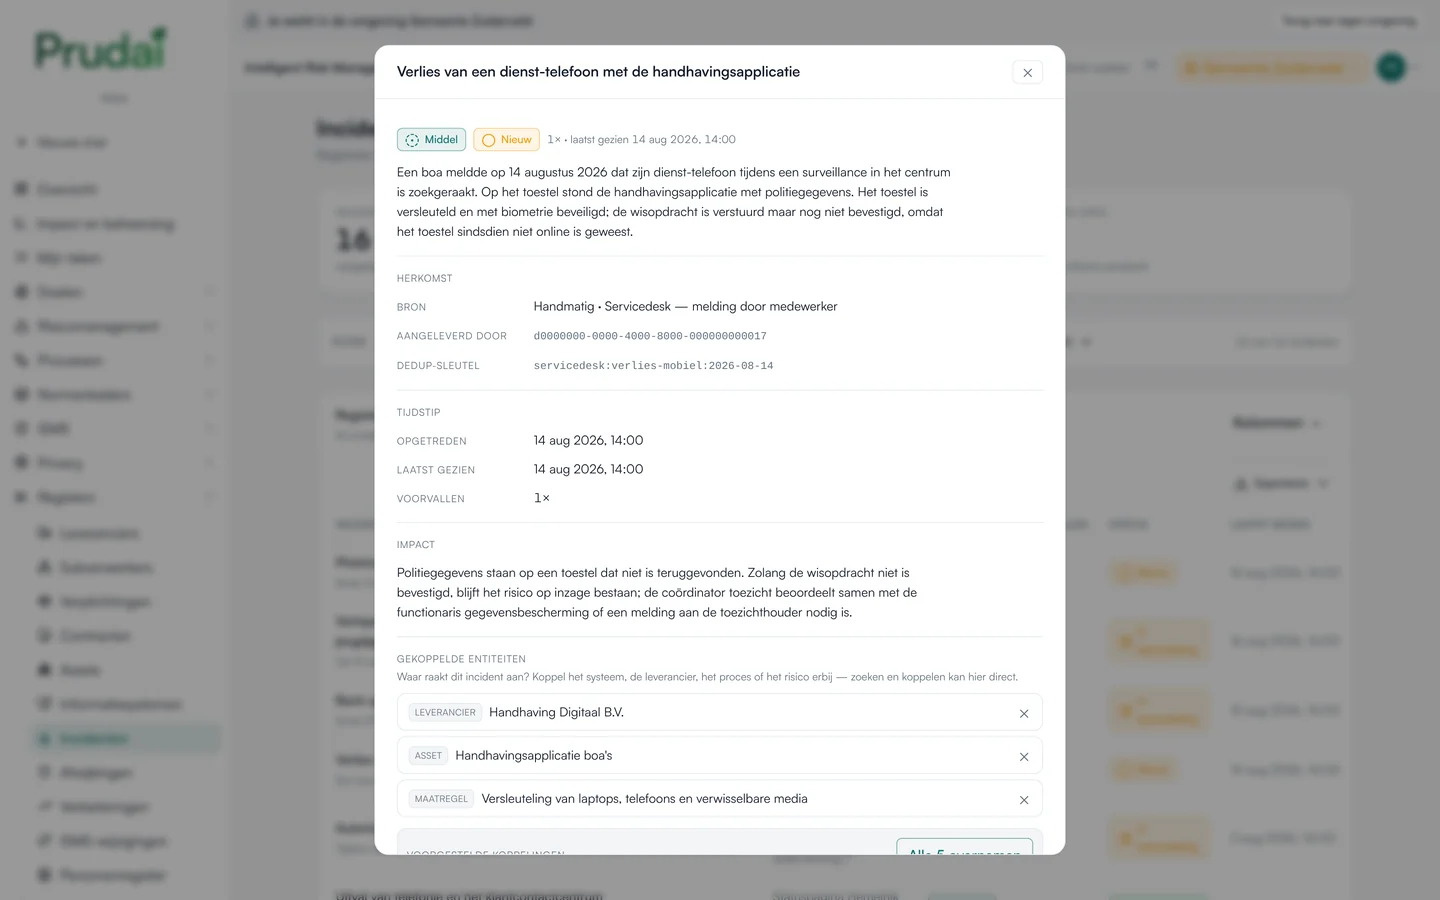
Niet elk incident is een datalek, en niet elk incident is een afwijking van uw ISMS. In IRMA promoveert u een incident met één handeling naar een datalek, wanneer er persoonsgegevens bij betrokken zijn, of naar een afwijking, wanneer een maatregel tekortschoot. Het incident en het datalek of de afwijking blijven aan elkaar gekoppeld. Aan elk incident koppelt u ook de leverancier, het systeem, de maatregel of het risico waar het over gaat. IRMA voorkomt dat hetzelfde incident twee keer wordt gepromoveerd, zodat er geen dubbele dossiers ontstaan.
De meldketen van een datalek, reconstrueerbaar
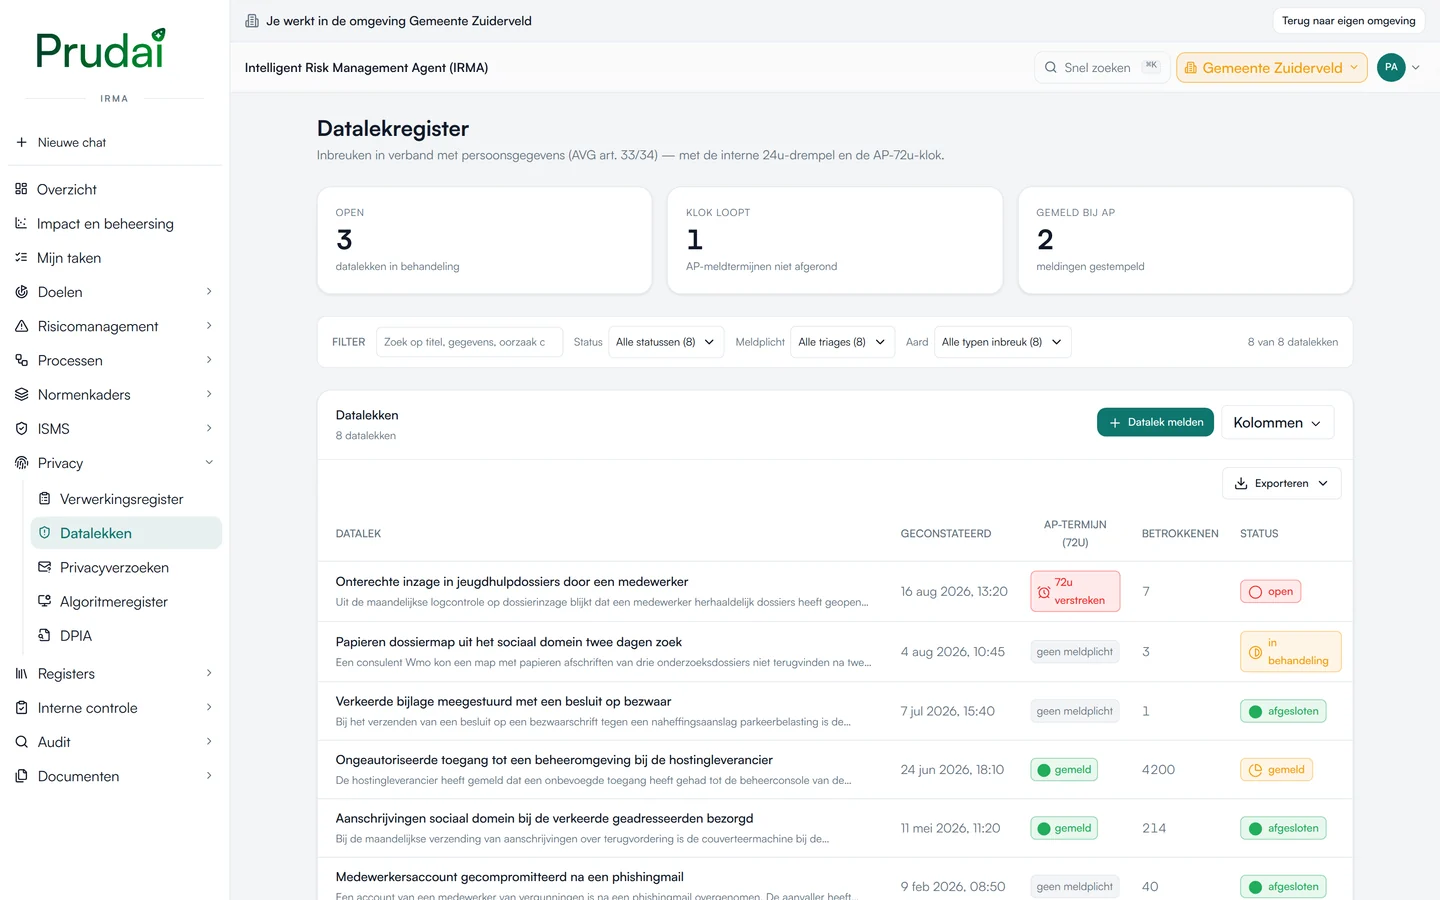
De AVG vraagt in artikel 33 dat u een datalek dat een risico oplevert binnen 72 uur na ontdekking meldt bij de Autoriteit Persoonsgegevens, en dat u elk datalek documenteert. Bij een hoog risico informeert u ook de betrokkenen (artikel 34). In het datalekregister van IRMA legt u de aard van de inbreuk vast, de categorieën persoonsgegevens, het aantal betrokkenen, de oorzaak, de gevolgen en de genomen maatregelen, met het advies van de functionaris gegevensbescherming.
De meldtermijn zet IRMA zelf: 72 uur na het moment van constateren. Die klok kan niemand vergeten of verzetten. IRMA bewaakt ook de interne drempel van 24 uur en waarschuwt als een termijn afloopt. Elke stap, van constatering tot melding bij de AP en het informeren van betrokkenen, komt als vaste regel in een logboek dat niet te wijzigen is. Zo kunt u de meldketen achteraf precies laten zien.
De meldplicht uit NIS2 en de Cyberbeveiligingswet
Valt uw organisatie onder NIS2 en de Cyberbeveiligingswet, dan geldt voor significante incidenten een eigen meldplicht: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindverslag uiterlijk een maand later. Die eisen staan als normenkader in IRMA, naast de zorgplicht. U koppelt er uw incidentprocedure en de bijbehorende maatregelen aan, en ziet per eis wat is afgedekt.
Leren van incidenten
Een incidentenregister dat alleen telt, leert niemand iets. IRMA laat zien welke incidenten bij welke leverancier horen, zodat terugkerende problemen bij een leverancier zichtbaar worden. Een terugkerend incident promoveert u tot een afwijking met een oorzaakanalyse en een corrigerende maatregel, of u legt een verbeterpunt vast. Zo voedt het incidentenregister de risicoanalyse, de leveranciersbeoordeling en de directiebeoordeling.
Stap voor stap
Zo doet u het in IRMA.
- 01Registreer het incidentLeg titel, omschrijving, ernst, tijdstip en impact vast, of laat uw monitoring het incident aanleveren.
- 02Beoordeel het incidentBepaal of het een datalek is, een afwijking of een incident dat u zelf afhandelt.
- 03Volg de meldketen bij een datalekLeg de aard en omvang vast, vraag het advies van de FG en meld binnen 72 uur bij de AP als dat nodig is.
- 04Informeer de betrokkenenLeg vast of en wanneer u de betrokkenen hebt geïnformeerd.
- 05Handel af en leerSluit het incident, koppel het aan de leverancier en zet een corrigerende maatregel of verbeterpunt uit.
Normen en wetgeving
- AVG, artikel 33 en 34
- ISO/IEC 27001:2022, bijlage A, 5.24 tot en met 5.28
- BIO2, 5.24 tot en met 5.27
- NIS2 en Cyberbeveiligingswet, meldplicht significante incidenten
- ISO/IEC 27001:2022, clausule 10.2
Vragen
Veelgestelde vragen.
Ja. Bij elk datalek zet IRMA de deadline voor de melding op 72 uur na het moment van constateren. Wijzigt dat moment, dan schuift de deadline mee. U stelt de deadline niet met de hand in.
Ja. Monitoring en andere systemen leveren incidenten aan met een eigen sleutel. Dezelfde melding twee keer levert geen dubbel incident op: IRMA telt de herhalingen.
Dat bepaalt u met de rollen in IRMA. De privacymodule met het verwerkingsregister, DPIA's, datalekken en privacyverzoeken is bedoeld voor de functionaris gegevensbescherming en de privacy officer.
Verder lezen
Hoort hierbij.
- Voor wieFunctionaris gegevensbeschermingVerwerkingsregister, DPIA's, datalekken en privacyverzoeken naast het ISMS, met de wettelijke termijnen uitgerekend en een eigen plek voor het advies van de FG.
- WerkwijzenLeveranciersbeheerEén register voor leveranciers, contracten en subverwerkers, met kritiekheid, verwerkersovereenkomst, due diligence, looptijd, opzegtermijn en review.
- FunctiesAudits en bevindingenHet auditprogramma, bevindingen met ernst en eigenaar, en corrigerende maatregelen die pas sluiten als hun werking is bevestigd.
- WerkwijzenRisicoanalyseInventariseer risico's met de mensen die ze kennen, scoor bruto en netto, leg risicobereidheid met reden vast en herbeoordeel zonder de historie te verliezen.
- Voor wieCISORisicobeoordeling, behandelplan, Verklaring van Toepasselijkheid en bewijs in één keten, met één toetsing per maatregel voor elke norm die u draagt.
Plan een demo
Begin bij een leeg register.
In een demo laten wij zien hoe IRMA uw risico's, maatregelen en bewijs in één keten brengt, gebaseerd op uw eigen documenten. Daarna zetten wij op aanvraag een proefomgeving klaar met voorbeeldinhoud van uw eigen organisatie. Vanaf € 149 per maand.
Verwerking & naleving

Prudai is gecertificeerd volgens ISO/IEC 27001:2022 en NEN 7510-1:2024