In het kort
- De eisen voor hoog-risico-AI uit bijlage III van de AI Act gelden vanaf 2 december 2027. De oorspronkelijke datum was 2 augustus 2026; Verordening (EU) 2026/1744 heeft die verschoven.
- Voor hoog-risico-AI in producten onder bijlage I (zoals medische hulpmiddelen, speelgoed en liften) is de datum 2 augustus 2028.
- De meeste plichten liggen bij de aanbieder: risicobeheer, technische documentatie, logging, menselijk toezicht in het ontwerp en een conformiteitsbeoordeling.
- Een organisatie die zo'n systeem gebruikt heeft eigen plichten (artikel 26), zoals menselijk toezicht, logs bewaren en werknemers informeren. Publieke organisaties doen ook een grondrechtenbeoordeling (artikel 27).
- Een algemene "AI Act-audit" kent de wet niet. Er is een conformiteitsbeoordeling vóór de markt en markttoezicht daarna.
Wanneer gelden de regels voor hoog-risico-AI?
De AI Act (Verordening (EU) 2024/1689) gaat in stappen gelden. Op 24 juli 2026 verscheen de digitale omnibus inzake AI, Verordening (EU) 2026/1744, in het Publicatieblad. Die verschoof de datum voor hoog-risicosystemen. De wetgever wijst als reden op de vertraagde normen en de late oprichting van nationale toezichthouders.
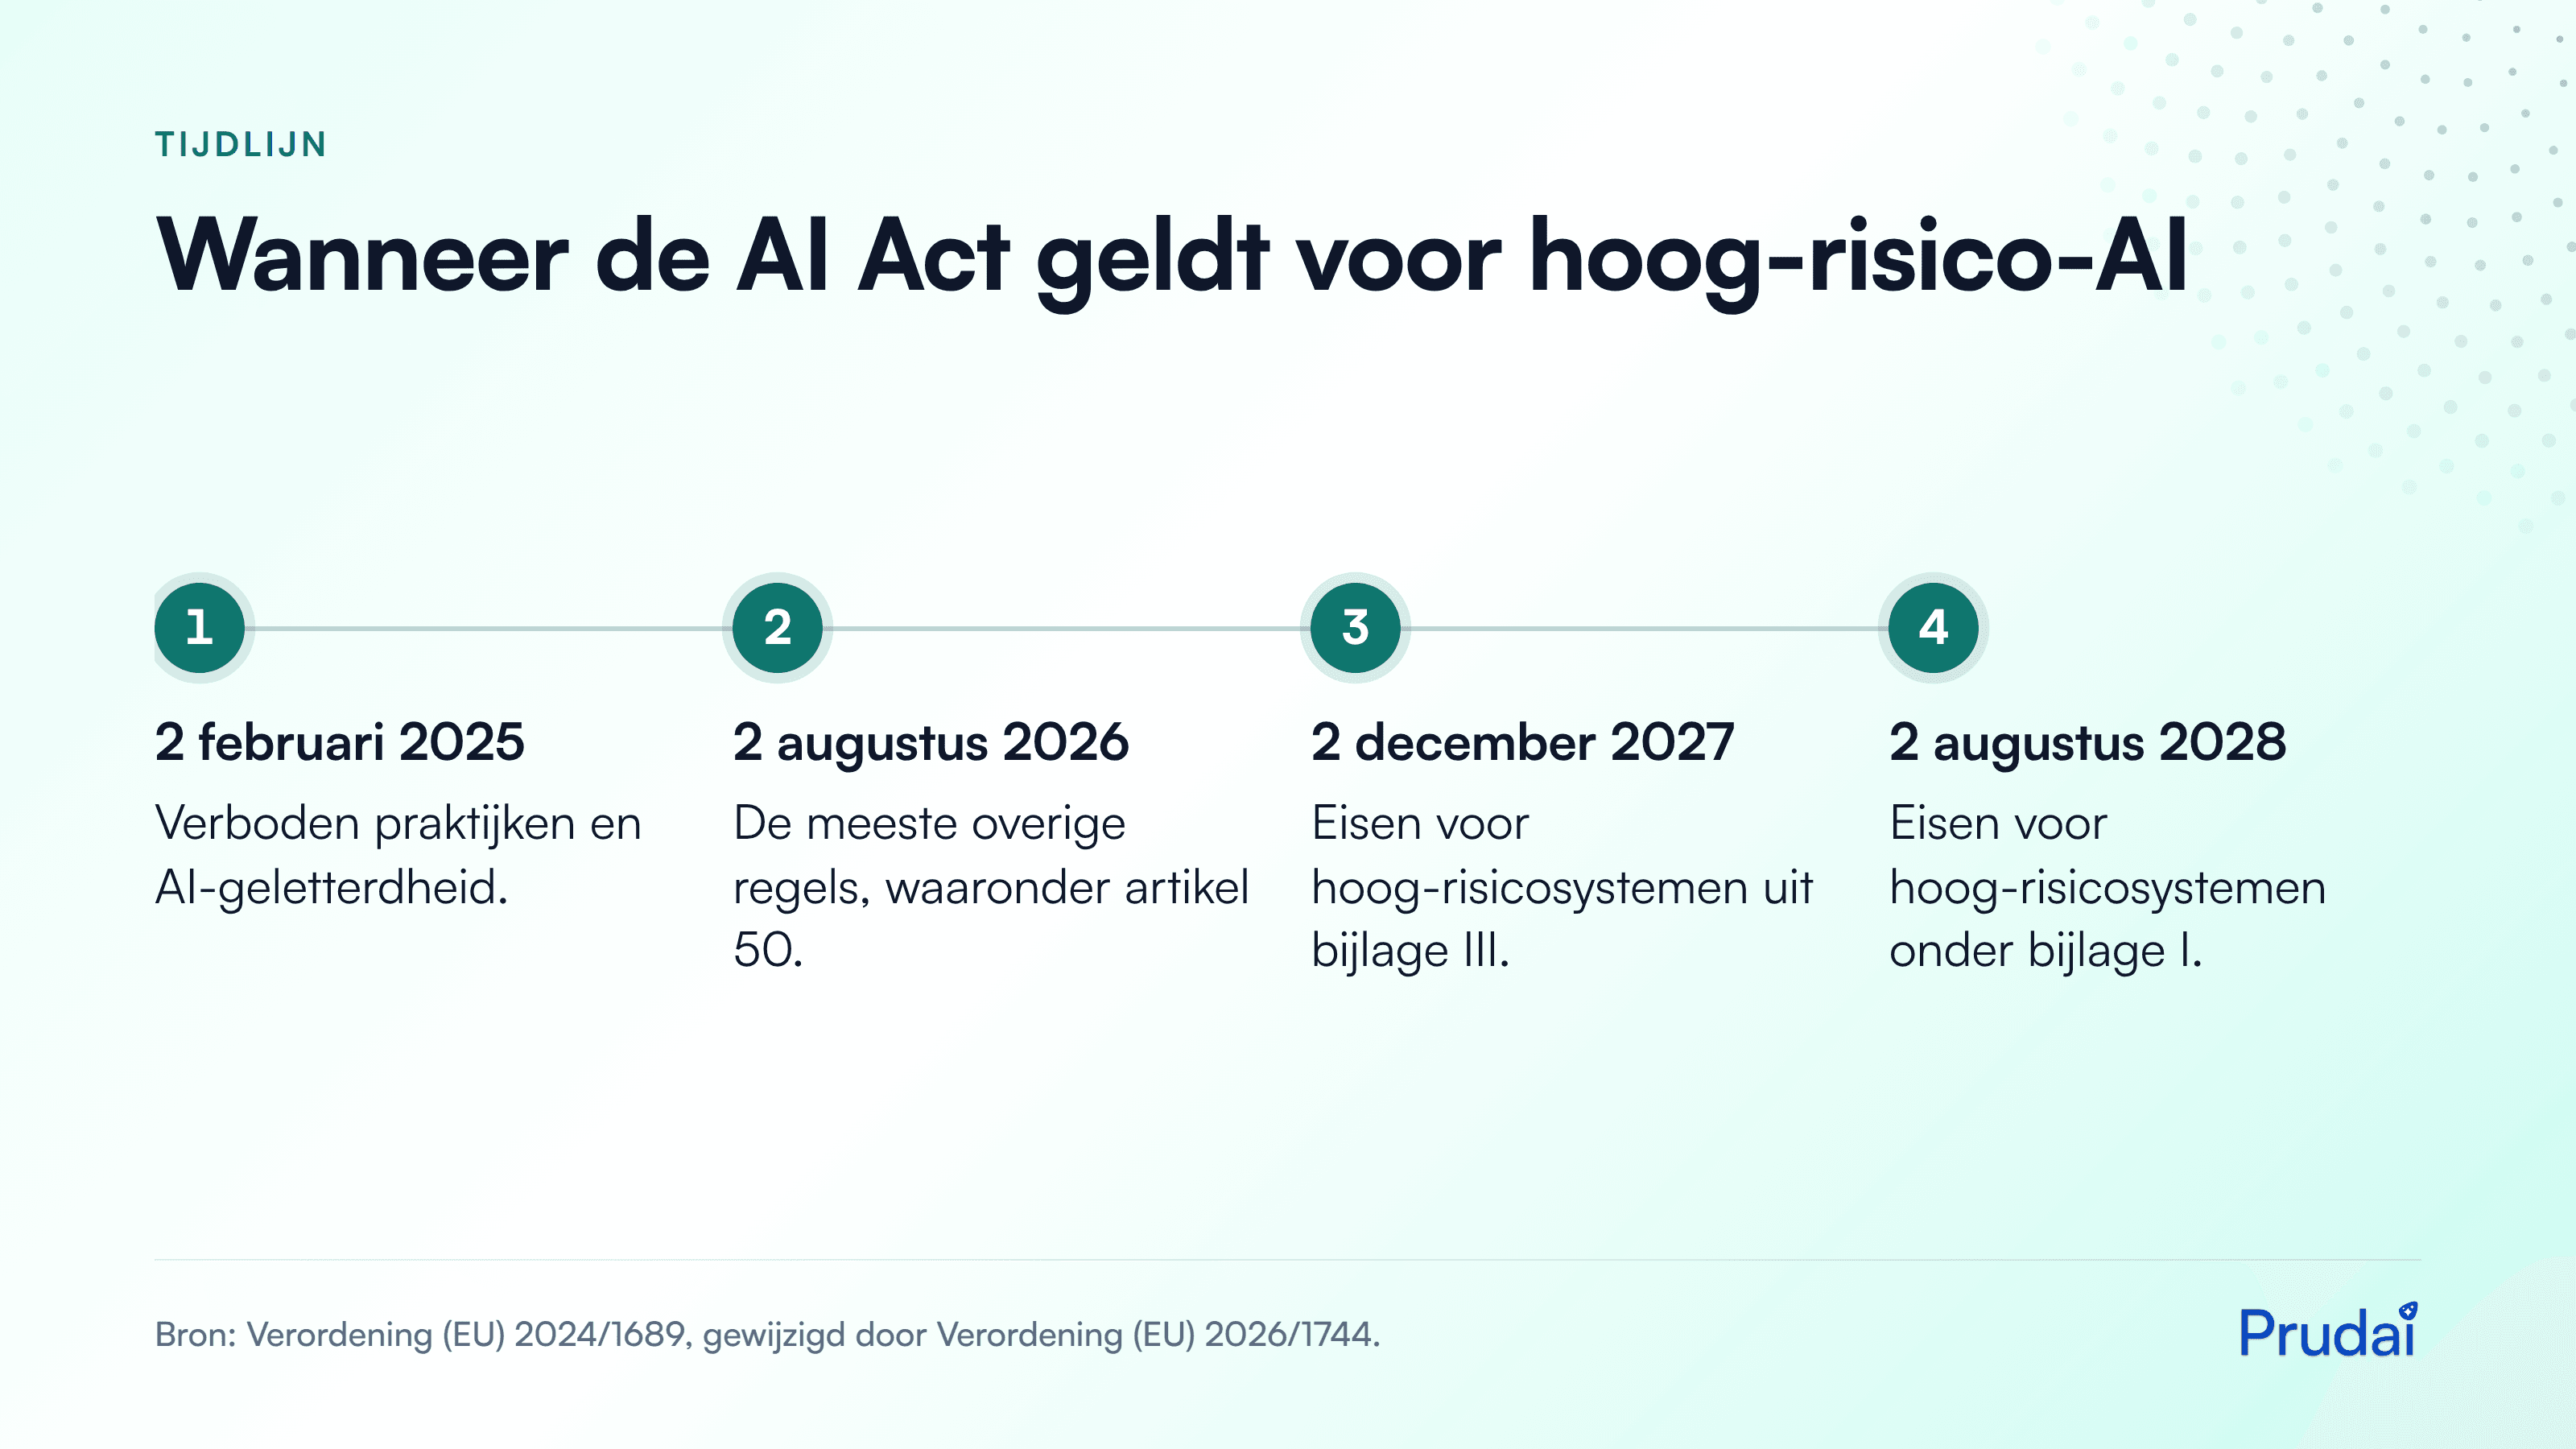
Tijdlijn van de AI Act: sinds 2 februari 2025 verboden praktijken en AI-geletterdheid, sinds 2 augustus 2026 de meeste overige regels, vanaf 2 december 2027 hoog-risico-AI uit bijlage III en vanaf 2 augustus 2028 onder bijlage I.
| Datum | Wat geldt dan |
|---|---|
| 2 februari 2025 | Verboden AI-praktijken (artikel 5) en AI-geletterdheid (artikel 4) |
| 2 augustus 2025 | Regels voor AI-modellen voor algemene doeleinden, governance en sancties |
| 2 augustus 2026 | De meeste overige regels, waaronder de transparantieplichten van artikel 50 |
| 2 december 2027 | Eisen en plichten voor hoog-risicosystemen uit bijlage III |
| 2 augustus 2028 | Eisen en plichten voor hoog-risicosystemen onder bijlage I |
Dat geeft tijd, maar de voorbereiding kost die tijd ook. Een aanbieder moet zijn documentatie, risicobeheer en kwaliteitssysteem dan op orde hebben. Een gebruiker moet weten welke systemen hij inzet en wie het toezicht houdt.
Wat is een hoog-risicosysteem volgens bijlage III?
Bijlage III noemt acht gebieden. Een AI-systeem dat bedoeld is voor een van de genoemde toepassingen binnen die gebieden, geldt als hoog risico:
- Biometrie, zoals biometrische identificatie op afstand en emotieherkenning.
- Kritieke infrastructuur, als veiligheidscomponent voor bijvoorbeeld wegverkeer, water, gas of elektriciteit.
- Onderwijs en beroepsopleiding, zoals toelating en het beoordelen van leerresultaten.
- Werkgelegenheid en personeelsbeheer, zoals werving, selectie en beoordeling van werknemers.
- Toegang tot essentiële diensten en uitkeringen, zoals het beoordelen van recht op een uitkering of van kredietwaardigheid.
- Rechtshandhaving.
- Migratie, asiel en grenstoezicht.
- Rechtsbedeling en democratische processen, zoals ondersteuning van een rechter bij het onderzoeken en uitleggen van feiten en recht.
Niet elk systeem op die gebieden is automatisch hoog risico. Voert het alleen een beperkte procedurele taak uit, of een voorbereidende taak, en beïnvloedt het de uitkomst niet wezenlijk, dan kan het erbuiten vallen (artikel 6, lid 3). Een systeem uit bijlage III dat natuurlijke personen profileert, is wel altijd hoog risico. De aanbieder moet zijn beoordeling vastleggen.
Bent u aanbieder of gebruiksverantwoordelijke?
Dat onderscheid bepaalt uw plichten. De aanbieder ontwikkelt het systeem en brengt het op de markt, meestal uw leverancier. De gebruiksverantwoordelijke (in het Engels deployer) gebruikt het onder eigen verantwoordelijkheid, meestal uw organisatie.
| Plicht | Aanbieder | Gebruiksverantwoordelijke |
|---|---|---|
| Systeem voor risicobeheer gedurende de hele levenscyclus | Ja (artikel 9) | Nee |
| Kwaliteit van trainings- en testdata | Ja (artikel 10) | Alleen voor inputdata die hij zelf beheert (artikel 26, lid 4) |
| Technische documentatie en gebruiksaanwijzing | Ja (artikel 11 en 13) | Gebruikt het systeem volgens de gebruiksaanwijzing (artikel 26, lid 1) |
| Automatische logging | Inbouwen (artikel 12) | Logs minstens zes maanden bewaren, als ze onder zijn controle vallen (artikel 26, lid 6) |
| Menselijk toezicht | Mogelijk maken in het ontwerp (artikel 14) | Toewijzen aan bekwame mensen met gezag (artikel 26, lid 2) |
| Conformiteitsbeoordeling, CE-markering, registratie | Ja (artikel 16, 43, 48 en 49) | Nee. Overheidsinstanties registreren hun gebruik wel in de EU-databank (artikel 26, lid 8, en artikel 49) |
| Werknemers informeren | Nee | Ja, vóór gebruik op de werkplek (artikel 26, lid 7) |
| Grondrechtenbeoordeling | Nee | Publieke organen en private partijen met een publieke taak, en bij krediet- en verzekeringsbeoordeling (artikel 27) |
Let op: wie een hoog-risicosysteem onder eigen naam op de markt brengt of het wezenlijk wijzigt, kan zelf aanbieder worden (artikel 25).
Bestaat er een "AI Act-audit"?
Niet als algemene plicht. De AI Act werkt met twee instrumenten:
- Conformiteitsbeoordeling vooraf. De aanbieder toont aan dat het systeem aan de eisen voldoet, voordat het op de markt komt. Voor de meeste systemen uit bijlage III (punt 2 tot en met 8) gebeurt dat via interne controle, zonder externe keuringsinstantie (artikel 43, lid 2).
- Markttoezicht achteraf. Toezichthouders kunnen systemen op de markt controleren en informatie opvragen (artikel 74).
Als gebruiksverantwoordelijke krijgt u dus geen periodieke audit, maar u moet wel kunnen laten zien dat u uw plichten uit artikel 26 nakomt. Overtreding van de plichten van aanbieder of gebruiksverantwoordelijke kan leiden tot een boete tot 15 miljoen euro of 3% van de wereldwijde jaaromzet, als dat hoger is (artikel 99, lid 4). Voor kmo's en kleine midcaps geldt het lagere bedrag (artikel 99, leden 6 en 6 bis).
Hoe bereidt u zich voor?
- Inventariseer. Maak een overzicht van de AI-systemen in uw organisatie, ook die in software van leveranciers zitten.
- Classificeer. Vallen systemen onder bijlage III? Leg de redenering vast, ook als het antwoord nee is.
- Bepaal uw rol. Bent u aanbieder, gebruiksverantwoordelijke of allebei?
- Vraag uw leverancier. Vraag naar de conformiteitsbeoordeling, de gebruiksaanwijzing en hoe menselijk toezicht en logging zijn ingericht.
- Wijs toezicht toe. Benoem per systeem wie het toezicht houdt, met de kennis en de bevoegdheid om in te grijpen.
- Regel logs en melding. Bewaar de logs en spreek af hoe u ernstige incidenten meldt aan de aanbieder en de toezichthouder.
- Doe een grondrechtenbeoordeling als u een publieke taak heeft. Voor gemeenten is het IAMA een bruikbaar vertrekpunt; zie het IAMA bij gemeenten.
Voor de publieke sector speelt daarnaast transparantie naar burgers. Daarover leest u meer in AI in de publieke sector.
Zo werkt het bij Prudai
Prudai bouwt IRMA, software voor governance, risk en compliance. IRMA heeft onder meer een algoritmeregister, een risicoregister met maatregelen, DPIA's en een register voor leveranciers en contracten. Het normenkader ISO/IEC 42001 (het managementsysteem voor AI) zit erin, met een Verklaring van Toepasselijkheid met versiebeheer.
In de proceseditor van IRMA tekent u een proces en kan IRMA per stap een risico of maatregel voorstellen. Elk voorstel heeft een onderbouwing en een bronverwijzing, en wordt pas een koppeling als een medewerker het goedkeurt. De registers werken ook volledig zonder AI.
Een normenkader in de software maakt u nog niet compliant. Het helpt u wel om de inventarisatie, de classificatie en het bewijs op één plek bij te houden.
Voor de specialist
- Bestaande systemen. Een hoog-risicosysteem dat vóór de toepassingsdatum op de markt is gebracht, valt alleen onder de regels als het daarna wezenlijk wordt gewijzigd. Systemen die bedoeld zijn voor gebruik door overheidsinstanties moeten uiterlijk 2 augustus 2030 voldoen (artikel 111, lid 2, zoals gewijzigd door Verordening (EU) 2026/1744).
- Artikel 50 voor bestaande systemen. Voor generatieve systemen die vóór 2 augustus 2026 op de markt waren, geldt de markering uit artikel 50, lid 2, pas vanaf 2 december 2026 (artikel 111, lid 4).
- Welke onderdelen schuiven. De nieuwe datum geldt voor hoofdstuk III, afdelingen 1 tot en met 3 (classificatie, eisen en plichten van aanbieders en gebruiksverantwoordelijken). Zie artikel 113, derde alinea, punt c, zoals gewijzigd.
- Grondrechtenbeoordeling en DPIA. Heeft u al een DPIA gedaan op grond van artikel 35 AVG, dan mag de grondrechtenbeoordeling daarnaar verwijzen of er delen van overnemen (artikel 27, lid 4, zoals gewijzigd).
- Uitzondering van artikel 6, lid 3. Vier situaties: een beperkte procedurele taak, het verbeteren van het resultaat van eerder menselijk werk, het opsporen van afwijkingen in besluitpatronen zonder de menselijke beoordeling te vervangen, en een voorbereidende taak. Profilering valt er nooit onder.
- AI-geletterdheid. Artikel 4 vraagt sinds de wijziging van juli 2026 dat aanbieders en gebruiksverantwoordelijken maatregelen nemen om de AI-geletterdheid van hun mensen te ondersteunen. Zie AI-geletterdheid onder de EU AI Act.
Veelgestelde vragen
Wanneer gelden de eisen voor hoog-risico-AI?
Voor systemen uit bijlage III vanaf 2 december 2027, en voor systemen onder bijlage I vanaf 2 augustus 2028. Die data komen uit Verordening (EU) 2026/1744, die de AI Act op 27 juli 2026 wijzigde.
Is mijn AI-systeem hoog risico?
Kijk of het bedoeld is voor een toepassing uit bijlage III, zoals werving, toegang tot uitkeringen of onderwijs. Zo ja, dan is het hoog risico, tenzij het alleen een beperkte of voorbereidende taak doet en de uitkomst niet wezenlijk beïnvloedt. Een systeem uit bijlage III dat natuurlijke personen profileert, is altijd hoog risico.
Moet ik als gebruiker een conformiteitsbeoordeling doen?
Nee, dat doet de aanbieder. Als gebruiksverantwoordelijke heeft u wel eigen plichten, zoals menselijk toezicht, logs bewaren en werknemers informeren (artikel 26).
Is een chatbot of taalmodel hoog risico?
Meestal niet. Het hangt af van de toepassing, niet van de techniek. Een chatbot die vragen beantwoordt is geen hoog-risicosysteem, maar een systeem dat sollicitanten selecteert wel. Voor chatbots geldt wel de transparantieplicht uit artikel 50.
Wie houdt in Nederland toezicht?
De AI Act verplicht lidstaten markttoezichtautoriteiten aan te wijzen. Volg de berichtgeving van de Rijksoverheid en de toezichthouders voor de actuele stand.
Bronnen
- Verordening (EU) 2024/1689 (AI Act), Publicatieblad 12 juli 2024
- Verordening (EU) 2026/1744 (digitale omnibus inzake AI), Publicatieblad 24 juli 2026
- Europese Commissie, AI Act Service Desk: tijdlijn (geraadpleegd 6 oktober 2026)
- Algoritmeregister van de Nederlandse overheid
Wat generatieve AI is en welke AI Act-regels er nog meer gelden, leest u in Wat is generatieve AI?.
Wilt u weten hoe u uw AI-systemen inventariseert en classificeert in één register? Bekijk IRMA.
Bijgewerkt op 6 oktober 2026
Foto: ecoyou via Pixabay